S2W, ‘VB 컨퍼런스’ 6년 연속 발표…보안 연구자 노린 공급망 공격 조명
아이티데일리 (IT DAILY) ·
✦ AI 요약
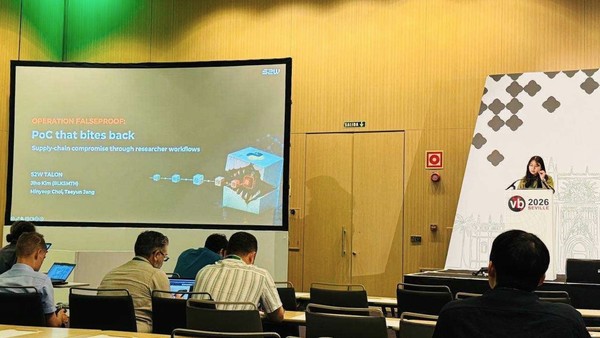
S2W는 'VB2026'에서 김지호 통합분석실 책임연구원이 초청 발표자로 나서 연구 성과를 발표했다.
이번 발표에서는 보안 연구자의 취약점 검증용 PoC 코드가 악성코드 감염 경로로 악용된 소프트웨어 공급망 공격 사례를 공유했다.
S2W는 이와 함께 패키지 정보와 의존성 구조, 네이티브 확장 모듈의 이상 징후를 분석하는 AI 기반 탐지 기술도 소개했다.
S2W는 글로벌 보안 학술행사인 '바이러스 불러틴(VB) 컨퍼런스'에서 해마다 연구 성과를 발표해 왔으며, 올해로 6년 연속 발표를 이어갔다. 20일 공개된 S2W 발표 내용에 따르면 김지호 S2W 통합분석실 책임연구원이 'VB2026'에 초청 발표자로 나섰다. 'VB2026'은 14~16일(현지시간) 스페인 세비야에서 개최됐다.
S2W는 그간 북한 연계 해킹 조직과 다크웹 위협 행위자에 대한 분석을 지속해 왔으며, 이번 발표에서도 이러한 연구의 연장선상에 있는 내용을 다뤘다. 특히 올해에는 보안 연구자의 취약점 검증 과정을 악용한 소프트웨어 공급망 공격 사례를 공유했다. 김지호 책임연구원은 취약점 검증용 PoC 코드가 악성코드 감염 경로로 악용된 사례를 발표했다.
S2W는 이번 발표에서 해당 공격 사례와 함께 AI를 활용한 탐지 기술도 공유했다. 이에 따라 이번 발표에서는 보안 연구자를 겨냥한 공급망 공격 사례와 이를 탐지하는 AI 기반 기술이 함께 다뤄졌다.
VB 컨퍼런스는 영국 보안 정보·테스트·인증 전문기관인 바이러스 불러틴이 주최하는 사이버보안 학술행사로, 1991년 개최를 시작했다. 이 행사에는 각국 보안 연구자·기업 보안 책임자·침해사고 대응조직·정부·법집행기관 관계자가 참여하며, 악성코드 분석·위협 인텔리전스 연구·실제 조사 사례를 공유한다.
S2W는 이 행사에서 2021년~올해 6년 연속 발표를 이어왔다. S2W는 실제 사례를 기반으로 북한 연계 해킹 조직 공격 전략 변화·딥웹/다크웹 위협 행위자 추적·모바일 악성 앱 분석을 발표해 왔으며, 올해는 기존 발표 주제에서 더 나아가 공급망 보안으로 발표 범위를 확장했다. S2W는 올해 보안 연구용 코드와 관련 패키지의 공격 통로 전환 과정을 분석 대상으로 삼았다.
행사 3일차에는 김 책임연구원이 취약점 검증용 개념증명(PoC) 코드의 악성코드 감염 경로 악용 사례를 설명했다. 발표에 따르면 공격자는 공개된 정상 PoC를 복제하고 의존성 설정을 변조했으며 일부 보조 코드도 변조했다. 그 결과 연구자가 개발 환경을 준비할 때 악성 패키지가 동시에 설치되고, 이후 PoC 실행으로 해당 패키지가 호출되며, 패키지 내부에 은닉된 악성 네이티브 확장 모듈이 작동하는 감염 과정이 이뤄졌다.
김 책임연구원은 공격이 개시돼 악성코드가 실행되기까지의 과정을 추적한 내용을 소개하는 한편, 악성 패키지를 사전에 식별하기 위한 탐지 시스템도 소개했다. 이 탐지 시스템은 패키지 정보와 의존성 구조, 네이티브 확장 모듈의 이상 징후를 자동으로 분석하고, 고위험 사례의 증거를 해석하는 데 AI를 활용하는 기술이다.
김 책임연구원은 소프트웨어 공급망 공격이 보안 연구자의 일상적인 취약점 검증 과정까지 공격 경로로 악용할 만큼 정교해지고 있다고 밝혔다. 그러면서 앞으로도 실제 공격 사례에 대한 심층 분석과 AI 기반 탐지 기술 연구를 지속해 새로운 공격 기법을 신속하게 식별하고 실질적 대응 역량을 제고하는 데 기여하겠다는 의지를 밝혔다.
출처: 아이티데일리 (IT DAILY) · 이재영 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=242302
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.