엔큐리티, 외부 공격표면 가시성 강화 전략 제시…“숨겨진 IT 자산까지 추적”
테크월드뉴스 ·
✦ AI 요약
엔큐리티는 기업의 외부 노출 IT 자산을 식별하기 위한 ASM·위협 헌팅 전략을 제시했다.
9월 3일~4일 제주에서 열린 'CONCERT 가을 정회원 워크샵'에서 센시스를 활용한 보안 운영 전략과 적용 사례를 소개했다.
센시스는 매일 80억개 이상 IPv4·IPv6 주소와 6만5535개 전체 포트를 스캔하며, ASM 자산 식별 엔진은 100가지 이상 디지털 정보를 분석한다.
엔큐리티는 기업의 외부 노출 IT 자산을 식별하기 위한 ASM·위협 헌팅 전략을 제시했다. 목적은 사이버 위협을 신속하게 추적하는 데 있다. 엔큐리티는 18일 이 같은 발표 사실을 공개했다.
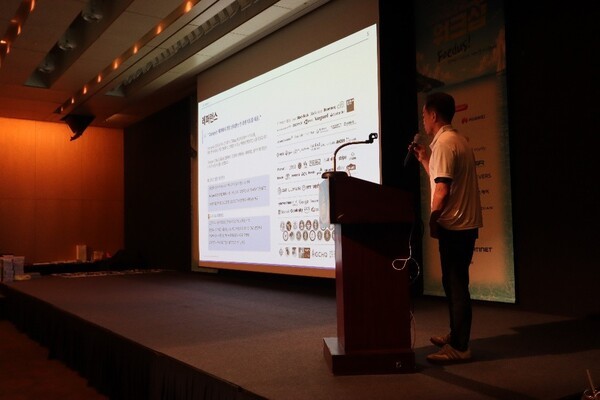
엔큐리티는 9월 3일~4일 제주에서 열린 'CONCERT 가을 정회원 워크샵'에 협력회원으로 참가해 인터넷 인텔리전스 플랫폼 '센시스(Censys)'를 활용한 보안 운영 전략과 적용 사례를 소개했다. 이를 통해 외부 공격표면 관리 방향을 설명했다.
발표에서는 SOC의 다양한 보안 경고와 분산된 외부 위협 데이터를 개별 분석하는 데 따른 시간·운영 부담을 줄이는 방안을 주요 내용으로 다뤘다. 이 과정에서 기업이 인지하지 못한 외부 노출 섀도우 IT를 탐지하는 중요성과 공격자 관점에서 전체 공격표면을 파악하는 중요성을 강조했다.
엔큐리티는 센시스가 매일 80억개 이상 IPv4·IPv6 주소를 스캔하고 6만5535개 전체 포트를 지속 스캔해 인터넷 인프라 정보를 수집한다고 설명했다. 이를 바탕으로 신규 서비스 탐지의 평균 소요 시간이 8.9시간으로, 비교 대상 평균 약 62.1시간보다 짧아 비교 대상 대비 신규 서비스 탐지 속도 우위가 있다고 덧붙였다.
이어 과거 데이터 기반 침해사고 분석 기능도 소개했다. 단기 악성 C2 서버의 평균 수명은 2.5일이지만, 소멸 이후에도 과거 SSH 키 기록과 인증서 기록, 프로토콜 기록을 근거로 추적이 가능하다고 설명했다. 또 디지털 지문 기반 클러스터링을 활용해 동일 공격 주체와 연관 가능성이 있는 인프라를 추가로 식별하는 방식이라고 밝혔다.
또 센시스 ASM 자산 식별 엔진은 기업 관련 외부 자산을 대상으로 100가지 이상 디지털 정보를 분석하는 기능으로 소개됐다. 회사 측은 이를 통해 모기업이 직접 관리하는 자산을 파악할 수 있고, 인수합병으로 편입된 자회사 자산과 계열사 자산, 신규 서비스, 관리 대상에서 누락되기 쉬운 IT 자산도 지속 탐색할 수 있다고 설명했다.
엔큐리티는 파편화된 외부 데이터를 통합해 보안 담당자의 실제 대응이 필요한 위험 분석의 신속화를 지원할 계획이다.
최홍준 엔큐리티 전략사업부 본부장은 기업이 인지하지 못한 외부 자산은 보안 사각지대가 될 수 있다며, 센시스의 발견 기능을 활용해 국내 기업의 공격표면 가시성 확보를 지원하고 국내 기업의 위험 기반 보안 운영 체계 강화를 지원하겠다고 밝혔다.
출처: 테크월드뉴스 · 김경주 기자
원문: https://www.epnc.co.kr/news/articleView.html?idxno=407126
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 테크월드뉴스
원문 확인이 기사는 테크월드뉴스 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.