[현장] AI로 랜섬웨어 복구 골든타임 잡는다
아이티데일리 (IT DAILY) ·
✦ AI 요약
해커들의 AI 악용으로 랜섬웨어를 포함한 위협의 속도와 정교함이 커지고 있다.
국민대 김종성 교수는 휴먼인더루프를 적용한 AI 분석으로 수동 분석에 버금가는 정확도와 1시간 내외의 소요 시간을 확인했다.
숭실대 조해현 교수는 RANSACK을 통해 6326개를 동적 분석했고, 그중 460개 복구 가능 사례와 13개 복구 도구 제작 성공을 밝혔다.
해커들의 AI 악용이 확산하면서 랜섬웨어를 포함한 위협의 속도와 정교함이 커지고 있다. AI는 랜섬웨어 개발 가속, 정교한 피싱 사이트 제작, 딥페이크 제작에 악용되고 있으며, 공격 소요기간도 수일→단 하루로 단축되고 있다.
이에 맞서 방어 측의 AI 접목 시도도 증가하고 있다. 랜섬웨어 대응에도 AI가 적용되고 있으며, 더 빠른 대응을 모색하기 위해 AI 기반 랜섬웨어 분석 자동화가 추진되고 있다. AI는 복구 가능성 판단 분야에도 활용되고 있다.
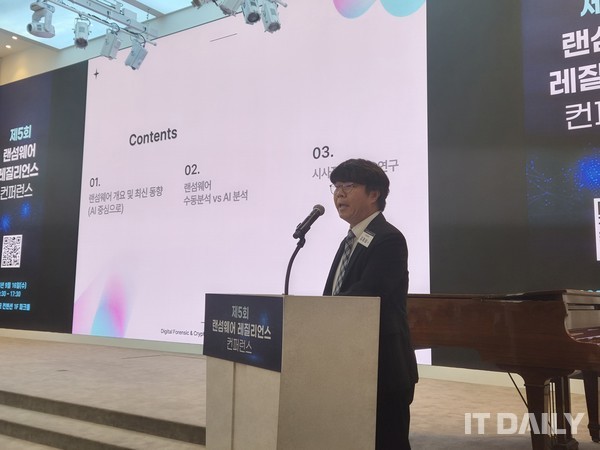
한국인터넷진흥원은 16일 서울 용산구 피스앤파크 컨벤션에서 '제5회 랜섬웨어 레질리전스 컨퍼런스'를 개최했다. 행사 주제는 달라진 랜섬웨어 대응 현황이었다. 김종성 국민대학교 정보보안암호수학과 교수는 16일 해당 컨퍼런스에서 AI 활용 랜섬웨어 분석 연구 사례를 발표했다. 사진 속 인물은 김종성이며, 사진은 김호준 기자가 촬영했다.
최근 랜섬웨어 공격은 다중갈취가 두드러지는 특징을 보이고 있다. 해커들은 중요 데이터를 암호화한 뒤 몸값을 요구하는 수법을 쓰고 있으며, 추가 압박 수단으로 데이터 외부 유출 위협과 데이터 삭제 위협까지 더하고 있다. 이 같은 양상은 피해자에 대한 압박을 키우고 있다.
피해자 협박 방식으로는 공격 기법 외에도 짧은 지불 기한 설정이 활용되고 있다. 메두사(Medusa) 랜섬웨어는 협상 기한으로 48시간을 요구하고, 킬린(Qilin) 랜섬웨어는 협상 기한으로 83시간을 요구하는 사례가 있다.
김종성 국민대학교 교수는 대응 골든타임이 72시간 내외라고 봤다. 그는 이처럼 짧은 협상 시간을 고려하면 사람의 수동 분석만으로는 대응에 한계가 있다고 판단했다.
최근 랜섬웨어 추세로는 난독화 탑재와 안티 디버깅 탑재가 나타나고 있으며, 분석 방해 기술도 강화되고 있다. 이에 따라 김종성 국민대학교 교수는 AI를 활용한 랜섬웨어 분석 방안을 고민하고 있다.
국민대 DF&C(Digital Forensic & Cryptanalysis) 연구실은 김 교수가 주도해 지난 2개월간 수동 분석·AI 분석 비교 연구를 진행했다. DF&C 연구실은 100종 초과 랜섬웨어 동작 프로세스 분석 이력과 취약점 20여 종 분석·복호화 도구 개발 이력을 바탕으로 이번 연구의 수동 분석 기준을 기존 축적 경험 기반으로 설정했다.
연구실은 AI 분석에 앤트로픽 '클로드 오퍼스 4.6 하이'를 활용해 수동 분석과 비교했다. 비교를 위해 대상 랜섬웨어는 공개 자료 유무·분석 방해 기법 탑재 여부 등 기준으로 4가지 분류했다.
연구 결과 단순 AI 분석 성능은 수동 분석에 미달했다. 수동 분석으로 완전 파악된 랜섬웨어에 대해 AI 분석 규명 수준은 40~50%였고, AI 분석 결과 일부 사례에는 오탐도 포함됐다.
김 교수는 연구 정확도 제고를 목적으로 사람의 AI 동작 개입·결과 신뢰성 향상 방식인 '휴먼인더루프(HitL·Human-in-the-Loop)' 방식을 추가했다. 연구실은 이 과정에서 AI 도출 결과의 오판을 지적하고, AI가 놓친 요소를 보완했으며, 각 단계 산출물을 직접 검증했다.
휴먼인더루프를 적용한 결과 AI 분석 정확도는 수동 분석에 버금가는 수준으로 나타났다. 사람은 미탐지 분석 방향을 제시해 결과를 개선했다. 분석 속도는 AI 단독 활용 때와 비슷한 수준을 유지했다.
수동 분석 소요 시간은 72시간 이상이었고, 휴먼인더루프를 거친 AI 분석 소요 시간은 1시간 내외였다. 김 교수는 랜섬웨어 대응 속도 향상을 위해 AI 활용과 사람 개입을 통한 정확도 개선이 필요하다고 밝혔다. 또 피해자 다수의 전문지식 부족을 고려할 때 비전문가의 AI 기반 랜섬웨어 분석이 가능하도록 개선 방안이 필요하다고 밝혔다.
16일 서울 용산구 피스앤파크 컨벤션에서 '제5회 랜섬웨어 레질리전스 컨퍼런스'가 열렸고, 조해현 숭실대학교 AI소프트웨어학부 교수가 해당 행사에서 '잡아낸 랜섬웨어, 복구할 수 있을까: 근거로 답하다'를 주제로 발표했다. 사진은 김호준 기자가 촬영했다.
랜섬웨어에 감염되면 파일 암호화가 발생한다. 이 경우 피해자는 공격자에게 비용을 지급하거나, 복호화 도구 공개를 기다리거나, 백업 기반 복원을 선택할 수 있다.
다만 이런 의사결정을 하기 전에 암호화된 파일이 실제로 복구 가능한지 여부를 판단하기는 어렵다. 이 점이 의사결정의 전제 문제로 제시됐다.
조해현 교수는 시스템 '랜색(RANSACK)'을 소개했다. '랜색(RANSACK)'은 랜섬웨어 1회 실행 뒤 확보한 증거로 복구 가능성을 판별하는 시스템이다. 이 시스템은 문제 파일에서 여러 증거를 수집하고, 수집한 증거를 점검해 복호화 가능 여부를 판단한다. 연구진은 이 시스템을 약 1년 반 동안 개발했으며, 관련 논문은 현재 심사 중이다.
조 교수는 시스템을 설명하면서 '결정론적'이라는 표현을 강조했다. 이는 막대한 비용이 수반되는 문제를 확률로 결정하기 어렵다는 인식에 따른 것이다. 조 교수는 AI 랜섬웨어 분석 결과가 판별 불확실 응답이나 확률 수치 제시에 그치는 경우가 있다면서, 랜섬웨어 대응의 막대한 비용을 그런 수준의 의견에 맡기기 어렵다고 밝혔다.
이에 따라 RANSACK은 확률 예측 대신 증거 매칭 방식을 채택했다. RANSACK은 랜섬웨어를 가상머신(VM)에서 실행하고, 파일 입출력(I/O), 암호 알고리듬, API 호출, 메모리 키 흐름을 추적 대상으로 삼는다. 이어 실행 중 확인한 단서를 7가지 사례 분류와 대조하고, 그 결과를 바탕으로 복구 가능 여부를 판단한다.
이 같은 분석이 가능한 근거는 랜섬웨어의 반복 구조에 있다. 일반적 랜섬웨어 동작은 파일 읽기→암호화→저장을 반복하며, 각 암호화 과정에는 일정 패턴이 존재한다. 조 교수 연구진은 랜섬웨어 실행의 반복 구조와 흔적을 수집하고, 수집 정보로 암호 알고리듬 종류와 사용된 비밀 키의 메모리 잔존 여부를 파악한 뒤, 이를 바탕으로 복구 가능성을 판단한다.
연구진은 RANSACK으로 랜섬웨어 6326개를 동적 분석했다. 분석 결과 데이터 복구가 가능한 랜섬웨어 460개를 선별했다. 복구 가능 근거로는 메모리에 키가 잔존하는 경우와 특정 상수 기반으로 복호화 키 제작이 가능한 경우가 제시됐다.
이후 연구진은 460개 중 13개를 대상으로 복구 도구 제작에 성공했다. 13개 중 7개는 암호화 파일을 완전 복구했고, 나머지 6개는 90% 수준으로 복구했다. 일부 파일의 복구 실패 원인으로는 파일 손상·잘림과 랜섬웨어의 암호화 처리 오류가 꼽혔다.
조 교수는 이번 연구 결과를 정답으로 단정할 수는 없다고 밝혔다. 그는 모든 랜섬웨어를 분석한 것은 아니며, 정답이 정해진 문제도 아니라고 설명했다. 다만 일부 랜섬웨어는 메모리에 정보가 그대로 남고 일부 랜섬웨어는 흔적 추적이 가능했으며, 그중 13개를 대상으로 실제 복구 도구 제작에 성공했다고 전했다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=241666
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.