KISA, 랜섬웨어 전주기 대응 전략 추진…“복구·재발방지 대책 강화”
아이티데일리 (IT DAILY) ·
✦ AI 요약
KISA가 증가하는 랜섬웨어 피해에 대응해 전주기 대응 전략을 공개했다.
이번 전략은 신고 이후 복구와 시스템 정상화, 재발 방지에 초점을 맞췄다.
올해 상반기 신고는 145건으로, 지난해 같은 기간 82건보다 76.8% 늘었다.
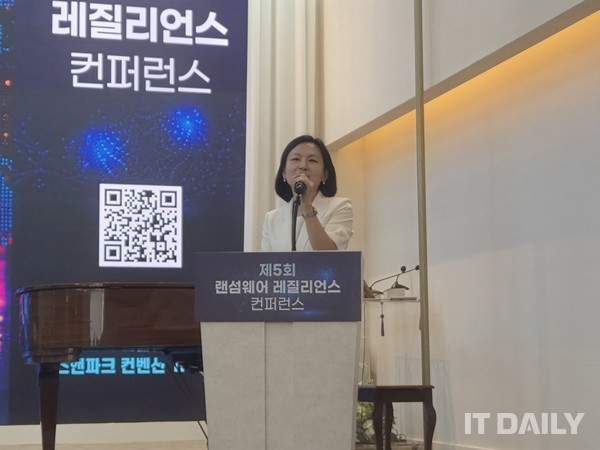
한국인터넷진흥원(KISA)이 증가하는 랜섬웨어 피해에 대응하기 위해 신규 전략을 수립하고 공개했다. KISA는 16일 서울 용산구 피스앤파크 컨벤션에서 열린 '제5회 랜섬웨어 레질리전스 컨퍼런스'에서 이 같은 내용을 발표했다. 발표는 이동연 KISA 국민피해대응단장이 맡아 랜섬웨어 전주기 대응 전략을 소개했다.
이번 전략의 초점은 신고 이후 피해 기업의 신속한 시스템 정상화에 맞춰졌다. KISA는 기업이 피해를 신고한 뒤 복구와 정상화까지 이어지도록 하는 방향으로 전략을 설계했다. 이를 위해 랜섬웨어 분석·복구를 강화하고 재발 방지도 강화하는 내용을 담았다.
올해 상반기 KISA가 접수한 랜섬웨어 피해 기업 신고는 145건으로 집계됐다. 이는 지난해 같은 기간 신고 82건과 비교해 76.8% 증가한 수치다. 현재 추이 기준으로는 연말에 지난해 연간 274건을 초과할 가능성도 제시됐다.
KISA는 인공지능(AI) 악용 공격이 등장한 점도 함께 언급했다. 이에 따라 향후 피해 규모가 확대될 우려가 제기됐다. KISA는 이런 상황에 대응하기 위한 랜섬웨어 전주기 대응 전략을 공개했다.
KISA는 2월 랜섬웨어 사고 대응을 목적으로 '랜섬웨어대응팀'을 신설했다. 이어 3월에는 산학연관 전문가 15명과 '랜섬웨어 전주기 대응 추진단'을 발족했다. 추진단은 월 1회 정례회의를 총 5회 진행했으며, 이 과정에서 랜섬웨어 대응 단계별 핵심 과제를 도출했다.
추진단이 마련한 전략은 피해 예방·분석 대응·복구 지원·면역 강화·조직 검거의 5단계로 구성됐다. 이 전략의 범위는 랜섬웨어 대응 전주기를 포괄한다. 세부 과제에는 백업 복원 훈련과 자가 진단 도구 활용 예방 방안, 탐지 역량 강화, 신속 복구, 재발 방지가 포함됐다.
KISA는 특히 복구를 강조했다. 현행 정보통신망법은 침해사고 인지 시점부터 24시간 이내 신고를 명시하고 있는데, 피해 기업은 신고 후 랜섬웨어 신속 복구에 실패할 경우 피해가 확대될 수 있다. 이에 따라 KISA는 신고 후 업무 정상화까지의 대응 공백 해소를 추진하고, 피해 복구 전략과 재발 방지 대책에 집중했다.
정부와 한국인터넷진흥원(KISA)은 AI로 가속된 사이버 공격에 대응하기 위한 추진에 나서고 있다. 이를 위해 랜섬웨어에 특화한 표준 스키마를 설계하고, 공격 징후와 침해 정보를 일관된 형식으로 수집·공유해 탐지·대응 속도를 높인다는 목적을 세웠다. 아울러 암호화 복구용 데이터를 확보하고 다양한 상황 대응형 탐지 역량을 다각화해, 랜섬웨어 신고 시 현장에서 복구 가능 여부를 판단할 계획이다. 이는 대응 속도 향상을 위한 조치이며, 기업을 대상으로 신속한 신고도 당부했다.
실제 올해 KISA에 랜섬웨어 피해를 신고한 기업 2곳은 암호화 데이터 복구에 성공했다. 해당 2개 기업은 해커가 요구한 몸값 총 7억7000만 원을 지급하지 않았고, 업무 정상화에도 성공했다.
이 단장은 이 같은 사례를 근거로 신고와 자료 보존이 피해 감소에 효과적이라고 강조했다. 해당 2개 기업은 감염을 발견한 뒤 자료를 보존한 상태로 KISA에 즉시 신고했고, 그 결과 KISA가 샘플을 채취하고 복구키를 생성할 수 있었다는 설명이다. 이 단장은 몸값을 지불한 뒤에도 복구에 실패하는 사례가 빈번하다며, KISA 등 기관에 도움을 요청하는 것이 효과적이라고 언급했다.
KISA는 랜섬웨어 대응을 복구에 한정하지 않고 수사기관 공조 체계 강화도 추진한다. KISA는 랜섬웨어 분석으로 확보한 데이터·단서를 수사기관과 공유할 방침이며, 이는 사이버 범죄 조직 검거에 기여하기 위한 목적이다. 아울러 수사 성과는 랜섬웨어 복구 기술·정책에 반영할 계획이다.
KISA는 랜섬웨어 전주기 대응 전략을 중장기·단계별로 추진한다. 올해~내년에는 기존 대책을 보완하고 현장 대응력을 강화하는 데 초점을 맞춘다. 또 스키마 설계와 랜섬웨어 복구 도구 개발에는 올 하반기 착수한다.
2029년까지는 AI 연계 복구·면역 체계 강화에 집중하고, 2030년께를 목표로 랜섬웨어에 흔들리지 않는 국가 차원 회복탄력 생태계 정착을 추진한다. 이상중 KISA 원장은 랜섬웨어 피해가 전 세계적으로 확산하고 있다고 지적했다. 또 예방·복구·재발 방지까지의 유기적 대응이 필요하다고 강조했으며, 마련한 전략의 현장 작동형 운영 체계를 구체화하겠다는 방침도 밝혔다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=241662
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.