피앤피시큐어, ‘FISCON 2026’서 AI 에이전트 통제 전략 제시
아이티데일리 (IT DAILY) ·
✦ AI 요약
피앤피시큐어는 13일 '금융정보보호 컨퍼런스(FISCON) 2026'에서 AI 에이전트 통제 전략을 소개했다고 발표했다.
업무 자동화 확대로 AI 에이전트와 자동화 도구의 접근 관리 필요성이 커졌다고 전했다.
안면 인증과 물리적 입력 검증을 결합해 PC 접속, 업무시스템 사용, DB·서버 접근, 명령 수행 구간에 적용하는 제로트러스트 구현 방향을 설명했다.
피앤피시큐어는 13일 '금융정보보호 컨퍼런스(FISCON) 2026'에서 AI 에이전트 통제 전략을 소개했다고 발표했다. 행사는 12일 서울 여의도 콘래드 서울 호텔에서 열렸다.
피앤피시큐어는 업무 자동화 확대로 AI 에이전트와 자동화 도구의 접근 관리 필요성이 커졌다고 전했다. 특히 정상 계정 또는 탈취 세션을 이용한 원격 조작을 통제 대상으로 제시하면서, 계정 유효성 검증이 필요 조건인 동시에 권한의 실제 사용 주체를 확인하는 추가 필요 조건이 뒤따라야 한다고 설명했다.
이에 따라 피앤피시큐어는 안면 인증과 물리적 입력 검증을 결합한 전략 구성을 제시했다. 제안 원칙으로는 인가된 사용자가 단말 앞에 실재하는지를 안면 정보로 확인하고, 접근과 작업 시 물리적 키보드와 마우스 입력이 수반되는지를 검증하는 방안을 소개했다.
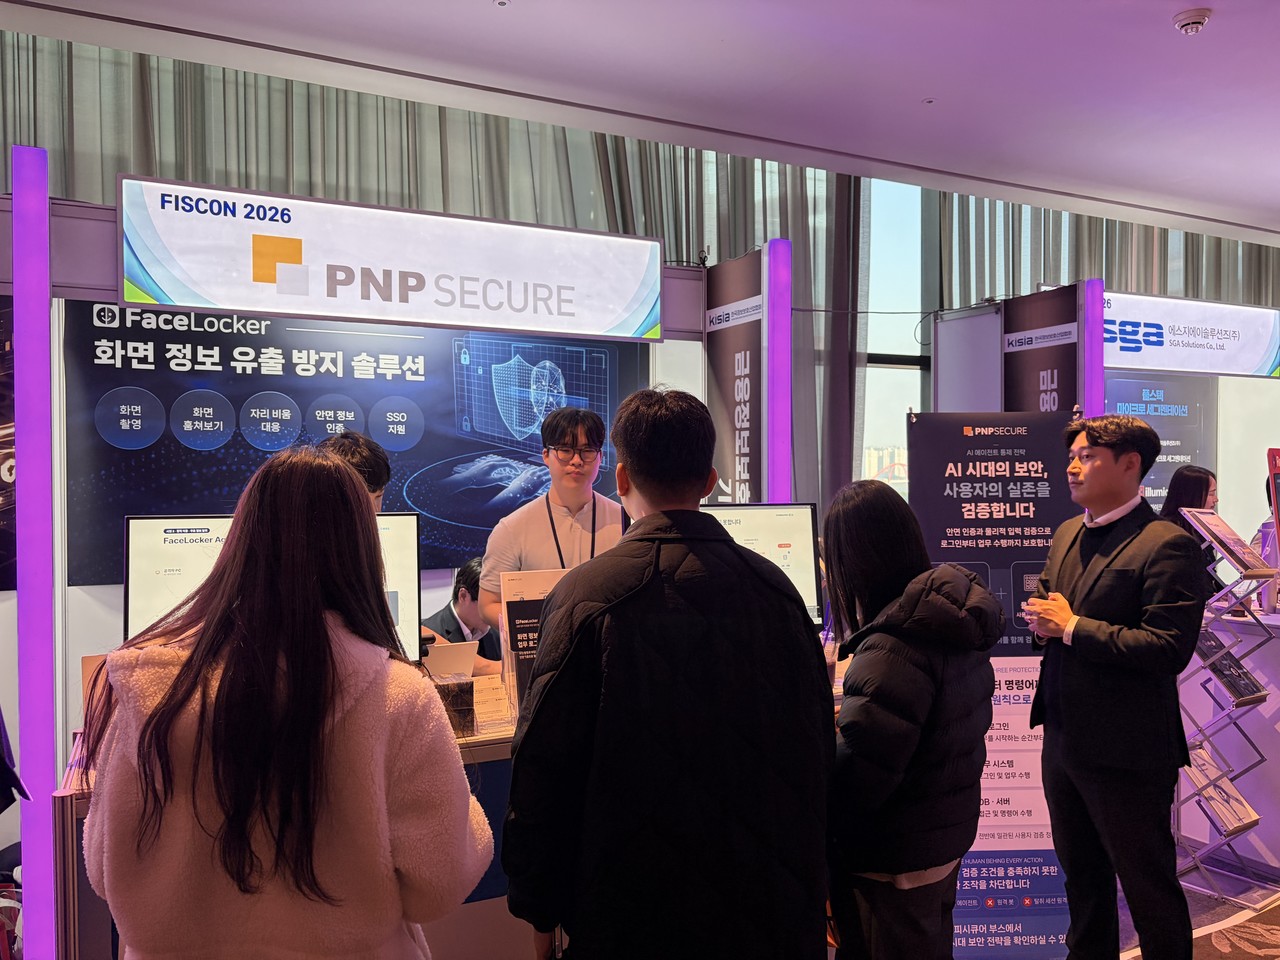
피앤피시큐어는 이 원칙을 PC 접속, 업무시스템 사용, 데이터베이스(DB)·서버 접근, 명령 수행 구간에 구간별 제품 연계 방식으로 적용하는 제로트러스트 구현 방향을 설명했다. 현장 사진은 12일 FISCON 2026 피앤피시큐어 부스다.
부스 현장 시연은 '페이스락커(FaceLocker)' 기반 접근 통제를 대상으로 진행됐으며, 생성형 AI 활용 자동화 공격의 내부 서버 침투 상황을 가정해 침투 후 다른 서버를 대상으로 한 후속 접근과 작업 시도를 제시하는 데 초점이 맞춰졌다. 파일·폴더·서버에 접근할 때는 물리적 입력, 사용자 존재·안면 정보, 접근권한을 확인하도록 구성됐으며, 검증 조건을 충족하지 못할 경우에는 정책에 따른 제한 과정이 시연됐다. 이는 내부 침투 이후 자산으로 이어지는 비인가 접근 경로를 통제하려는 취지다.
이와 함께 업무 편의성 지원 수단으로 기존 싱글사인온(SSO)·개별 업무시스템과 안면인증을 연동하는 방식도 제시됐다. 이를 통해 사용자 확인을 강화하면서도 반복적 인증 부담을 줄이는 효과를 내는 방향을 제시했다. 아울러 화면 정보 유출 방지 기능도 소개했으며, 대응 대상은 스마트폰 촬영과 타인 접근이다.
피앤피시큐어 관계자는 AI 에이전트·자동화 도구의 업무 환경 유입이 확대될수록 계정 권한과 실제 작업 주체를 동시에 확인하는 통제가 중요해진다고 밝혔다. 이어 안면 인증·물리적 입력 검증을 중심으로 기업별 제로트러스트 통제 체계의 단계적 구현을 지원하겠다는 방침도 전했다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=242919
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.
이어서 보기
BizCrush