[현장] “취약점 발굴, 이제는 ‘토큰 경제’…버그 대홍수 시대 왔다”
아이티데일리 (IT DAILY) ·
✦ AI 요약
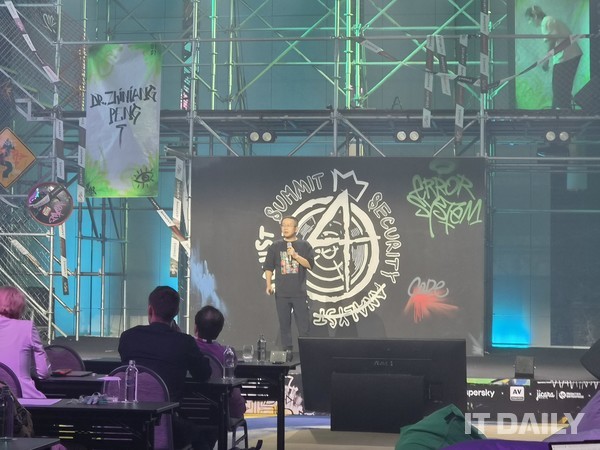
21일(현지시간) 인도네시아 발리에서 카스퍼스키 '시큐리티 애널리스트 서밋 2026(SAS 2026)'가 열렸다.
펑 즈냥 화중과학기술대학교 부교수 겸 박사는 LLM 기반 취약점 발굴 연구 경험을 발표하며, 취약점 탐지 과정이 LLM 발전과 함께 변했다고 설명했다.
그는 복잡한 제로데이 취약점도 AI 에이전트 1만여 개와 수십 시간을 투입하면 탐지가 가능해졌고, 핵심 변수는 기술보다 토큰 사용량이라고 말했다.
21일(현지시간) 인도네시아 발리에서 카스퍼스키 '시큐리티 애널리스트 서밋 2026(SAS 2026)'가 개최됐다.
펑 즈냥 화중과학기술대학교 부교수 겸 박사는 이 자리에서 LLM 기반 취약점 발굴 연구 경험을 발표하며, LLM 기술 발전과 함께 취약점 탐지 과정이 변화했다고 설명했다.
펑 즈냥은 복잡한 제로데이 취약점도 AI 에이전트 1만여 개와 수십 시간을 투입하면 탐지가 가능해졌다고 밝혔다. 그는 해당 변화가 불과 반년 사이에 발생했다고 설명했으며, 취약점 발굴의 핵심 변수는 기술보다 토큰 사용량이라고 말했다.
거의 모든 화이트해커의 AI 활용 대상은 취약점 탐색이며, 지시사항과 코드 제공만으로 취약점 발견이 가능한 시대로 변화했다. 이러한 변화의 발생 기간은 약 3년이다.
펑 박사는 2023년 사례로 LLM 기반 취약점 탐지의 실패를 소개했다. 메타 오픈소스 공개 모델인 '코드라마(codeLLaMa)'는 버그 수만 개를 파인튜닝 데이터로 활용했지만, 파인튜닝 후에도 실제 의미 있는 취약점 탐지에 실패했다. 당시 원인은 AI의 보안 환경 맥락 이해 부족이었다.
이 문제는 약 2년여 만에 해결됐다. 해결 배경으로는 오픈AI·앤트로픽의 긴 맥락 이해 고성능 모델 출시와 모델 컨택스트 프로토콜(MCP) 같은 도구 마련이 제시됐다.
현재 AI 수준은 취약점 탐지가 가능하고, 탐지한 취약점의 검증도 가능한 단계다. 펑 박사는 앤트로픽 클로드 오퍼스 4.6 버전·4.8 버전으로 마이크로소프트 윈도우 취약점 200개 초과 탐지가 가능하다고 밝혔다.
펑 박사는 웬만한 AI 모델 수준에서도 버그 헌팅 자동화가 거의 가능하다고 밝혔다. 이어 최첨단(SOAT, State of the Art) 모델은 사용자 지시만으로 취약점 탐지가 가능하다고 설명했다. 또 AI가 기존 축적 취약점을 매우 쉽게 분석하고 있다고 덧붙였다.
이 같은 변화에 따라 핵심 이동은 AI 성능·기술 중심에서 토큰 중심으로 넘어갔다. 펑 박사는 이를 버그 헌팅의 '토큰 경제'화라고 평가했다. 그는 월 29만 원 요금제는 제로데이 취약점 탐색 및 악용용 익스플로잇 체인 생성에 부족하지만, 최첨단 모델 기반 에이전트 1만 개를 88시간 운용하는 조건이면 이런 한계를 넘어설 수 있다고 봤다.
이런 상황을 두고 현 상황은 '버그 대홍수 시대'로 규정됐다. AI가 기존 취약점을 대량으로 파헤치는 반면, 전체 취약점 패치에는 오랜 시간이 소요된다. 그 결과 취약점 누적 문제가 커지고 있다.
발언자는 AI의 발전 가능성을 언급하면서도 AI도 언젠가 한계에 도달할 것이라고 전망했으며, 이어 취약점 연구의 역할은 AI가 그 한계를 넘도록 발전을 지원하는 데 있다고 설명했다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=242349
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.