[현장] 진화한 北 ‘라자루스’…AI로 속이고 양자내성암호로 숨겼다
아이티데일리 (IT DAILY) ·
✦ AI 요약
류소준 선임 보안 연구원은 'SAS 2026' 현장에서 라자루스의 최근 활동과 '오퍼레이션 플래시홀'을 발표했다.
카스퍼스키는 라자루스가 AI와 양자내성암호(PQC)를 결합한 공격을 했고, 영향 조직은 최소 3개이며 분야는 국내 건설업·SW 산업·유선통신 장비 제조업이라고 밝혔다.
이번 공격은 표적형 피싱으로 피해자를 끌어들인 뒤 워터링 홀로 연결하는 방식이었고, LPE클라이언트에 PQC 알고리즘 'ML-KEM-1024'를 적용한 것으로 조사됐다.
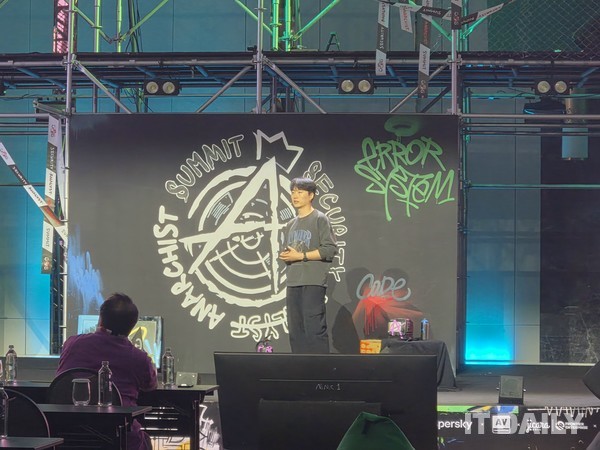
21일 인도네시아 발리에서 열린 'SAS 2026' 현장에서 류소준 카스퍼스키 글로벌 연구·분석팀(GReAT) 선임 보안 연구원이 북한 연계 해커 조직 '라자루스(Lazarus)'의 최근 활동을 주제로 발표했다.
발표에 따르면 라자루스는 AI와 양자내성암호(PQC)를 결합한 사이버 공격 활동을 벌인 것으로 확인됐다. 류소준 선임 보안 연구원은 이와 관련해 라자루스의 소행으로 추정되는 사이버 첩보 활동 '오퍼레이션 플래시홀(Operation FlashHole)'을 발표했다.
이 공격의 영향 추정 대상으로는 국내 건설 분야 일부 기업과 국내 소프트웨어(SW) 분야 일부 기업, 국내 유선통신 장비 제조 분야 일부 기업이 포함됐다.
카스퍼스키는 지난해 라자루스의 국내 6개 분야를 겨냥한 표적 공격 정황을 포착했다고 밝혔다. 표적 분야는 IT·소프트웨어·반도체·금융·통신 등 6개였다.
이 사례 가운데 하나는 '오퍼레이션 싱크홀(Operation SinkHole)'이었다. 이 공격은 국내 금융권 소프트웨어 취약점을 악용한 '워터링 홀(Watering Hole)' 유형으로, 정상 웹사이트를 침해한 뒤 악성코드를 삽입하고 방문자 PC의 구버전 보안 프로그램 취약점을 악용하는 수법을 썼다.
라자루스는 2025년 2월 이후 잠잠했지만 약 4개월 뒤 새로운 공격 수법으로 재등장했다. 새 공격명은 '오퍼레이션 플래시홀'이었으며, 카스퍼스키는 이번 공격이 지난해 공격보다 기술·수법 면에서 진전했다고 조사했다. 카스퍼스키는 이번 공격의 영향 조직이 최소 3개라고 밝혔으며, 영향 분야는 국내 건설업·SW 산업·유선통신 장비 제조업이었다.
이번 공격은 표적형 피싱을 추가해 맞춤형 피싱으로 표적을 끌어들인 뒤 워터링 홀 공격으로 연결하는 흐름을 보였다. 라자루스는 피해자 맞춤형 피싱 메일을 발송했고, 피싱 메일 이후 워터링 홀 공격용 사이트로 유인했다.
이 과정의 위장·유인 수법은 '오퍼레이션 드림잡(Operation DreamJob)'에서도 확인된 구직 활동 미끼 공격의 특징과 닮아 있었다. 카스퍼스키의 조사 과정에서는 고급 네트워크 장비 개발자를 사칭한 가짜 이력서가 발견됐고, 이 가짜 이력서에는 AI 생성 사진이 포함됐다. 카스퍼스키 연구진은 공격자가 표적 맞춤 가짜 웹사이트를 제작하는 데 AI를 활용했을 가능성을 추정했다.
동시에 이번 공격의 특징 중 하나로는 양자내성암호가 꼽혔다. 라자루스는 수년간 사용한 'LPE클라이언트(LPEClient)'에 PQC 알고리즘 'ML-KEM-1024'를 적용했다. PQC는 양자컴퓨터발 잠재 공격으로부터 통신을 보호할 목적의 암호 기술이다.
LPE클라이언트는 PQC 알고리즘 기반으로 C2 서버와 암호화 연결을 설정한 뒤 추가 악성코드를 내려받았고, 추가 악성코드는 피해자 PC 메모리에서 실행됐다. 여기에 보안 솔루션 탐지 회피 기능도 업데이트한 것으로 알려졌다.
류 연구원은 라자루스가 공격 활동 은폐에 철저한 조직이라고 밝혔고, 국내 경유지를 C2 서버로 사용하는 경우도 다수라고 설명했다. 이어 해당 과정의 노출을 막기 위한 목적으로 PQC를 적용한 것으로 보인다고 덧붙였다.
또 라자루스는 지난해와 올해 공통 표적 산업군으로 SW를 겨냥했다. 류 연구원은 이를 두고 SW 기업을 침해한 뒤 소스코드를 탈취해 후속 공격에 활용하려는 의지로 해석했다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=242353
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.