그룹아이비, '킬섹' 랜섬웨어 조직 검거 위한 공조 수사 지원
테크월드뉴스 ·
✦ AI 요약
그룹아이비는 21일 RaaS 조직 킬섹(KillSec) 수사 지원에 참여했다고 밝혔다.
이번 국제 수사는 독일 함부르크 주 형사경찰청과 함부르크 검찰청이 주도했고, 유럽형사경찰기구와 유럽사법기구가 지원했다.
그룹아이비는 킬섹의 운영방식·인프라·핵심 활동 주체 관련 사이버 위협 인텔리전스를 제공하며 데이터 유출 사이트와 텔레그램 채널을 지속적으로 모니터링했다고 밝혔다.
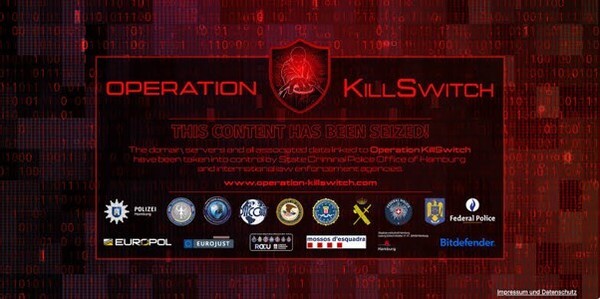
그룹아이비는 21일 RaaS 조직 '킬섹(KillSec)' 수사 지원에 참여했다고 밝혔다. 이번 국제 수사는 독일 함부르크 주 형사경찰청(Landeskriminalamt Hamburg)과 함부르크 검찰청(Hamburg Public Prosecutor's Office)이 주도했으며, 유럽형사경찰기구(Europol)와 유럽사법기구(Eurojust)가 지원 기관으로 참여했다.
수사 대상은 전세계 약 1000 건 의심 공격과 연관된 조직 킬섹이었다. 2026년 9월 30일 법 집행기관은 킬섹 데이터 유출 사이트(Leak Site)를 장악했고, 이 과정에서 최소 110TB 탈취 데이터를 확보했다.
또 그리스·루마니아·스페인·영국에서는 용의자 3명을 잠정 체포했고 8곳을 수색했다. 수사 과정에서는 주요 운영자로 추정되는 16세 용의자도 확인됐다.
그룹아이비는 국제 수사 대상인 킬섹과 관련해 킬섹 운영방식·인프라·핵심 활동 주체(Key Enablers) 관련 사이버 위협 인텔리전스(Cyber Threat Intelligence)를 제공했다. 이를 위해 그룹아이비는 킬섹 데이터 유출 사이트(Leak Site)·텔레그램 채널을 지속적으로 모니터링했다.
그 결과 그룹아이비는 데이터 유출 사이트에서 킬섹이 피해자로 공개 주장한 조직 274개를 확인했다. 국가별 피해 비중은 미국 소재 조직이 약 35%로 1위였고, 인도가 17%로 2위였다. 브라질 약 3%, 영국 약 3%, 호주 약 3%, 콜롬비아 약 3%의 비중도 확인됐다.
지역별 피해 비중은 북미가 약 35%였고, 아시아·태평양이 30%, 유럽이 14%, 중동·아프리카(MEA)가 약 10%로 집계됐다. 분야별로는 금융 서비스·의료의 피해가 다수였다.
피해 목록에는 정부기관·대기업도 포함됐다. 주요 피해 조직의 예시로는 대형 보험사, 투자회사, 수백만 명 사용자 보유 소비자용 애플리케이션 기업이 제시됐다.
이전 모집 게시물에서는 병원을 공격 대상에서 제외하겠다는 방침을 표명했지만, 작년 말 이후 공격 대상으로는 의료 소프트웨어 제공업체와 IT 서비스 제공업체가 확인됐다. 또 랜섬웨어 공격 뒤에는 탈취 데이터 거래 활동이 존재한다는 분석 내용도 제시됐다.
회사 연구진은 킬섹 2.0 제휴 플랫폼(Affiliate Platform)을 분석 대상으로 삼아 이 플랫폼이 피해자 관리와 랜섬웨어 협상, 페이로드(Payload) 설정에 쓰였다고 설명했다. 2024년 10월 플랫폼 지원 조건으로는 제휴 공격자 가입비 250달러와 공격 수익의 12% 지급이 제시됐다.
아울러 제휴 공격자에게는 원하는 시점의 랜섬웨어 빌드를 직접 생성할 권한이 없었고, 각각의 빌드에는 킬섹 관리자 승인이 필요했다. 회사 연구진은 이런 빌드 승인 체계를 분석 해석의 근거로 제시하며, 랜섬웨어 페이로드 관리를 담당한 소수 핵심 운영팀이 존재한 정황이 드러났다고 설명했다.
킬섹 제휴 공격자들의 주요 침투 수단으로는 피싱, 외부 노출 RDP 대상 무차별 대입 공격, 인터넷 노출 애플리케이션의 알려진 취약점 악용이 확인됐다. 또 확인된 피해 사례 다수에서는 네트워크 침투 과정이 불필요했다.
이들 사례에서는 Misconfiguration으로 공개 접근 가능해진 클라우드 스토리지에서 데이터를 직접 탈취한 정황이 확인됐다. 일부 피해는 내부 침투 없이 노출된 자원만으로도 발생한 셈이다.
그룹아이비 CEO 드미트리 볼코프(Dmitry Volkov)는 킬섹 제휴 공격자들의 주요 표적이 병원·정부기관·금융기관 등 사람들이 의존하는 조직이라고 설명했다. 그는 서버는 몇 주 만에 교체 가능하지만 랜섬웨어 플랫폼 개발자와 개별 공격 승인자는 쉽게 대체할 수 없다고 밝혔다. 이어 이들에 대한 식별과 법 집행기관의 사법 절차 지원이 단순한 인프라 차단을 실제 조직 와해로 연결한다고 설명했다.
그룹아이비는 기업 보안 측면에서 외부에 드러난 자산에 대한 보안 위험 관리가 필요하다고 권고했다. 이를 위해 인터넷 노출 자산을 대상으로 지속적 인벤토리(Continuous Inventory)를 유지해야 한다고 밝혔으며, 관리 범위에는 클라우드 스토리지와 원격 접속 서비스가 포함된다고 설명했다. 아울러 원격 접속에는 다중 인증(MFA)을 적용하고, 실제 공격에 악용되는 취약점의 패치를 우선 진행해야 한다고 권고했다.
이어 그룹아이비는 유로폴을 포함한 여러 법 집행기관과 국제 사이버 범죄 수사에 협력해 왔다고 밝혔다. 그룹아이비는 60개 이상의 국가와 1600건 이상의 첨단 사이버 범죄 수사(High-Tech Crime Investigations)에 기여한 실적이 있다고 설명했으며, 앞으로도 유로폴 및 법 집행기관 파트너들과 사이버 범죄 대응 협력을 지속할 방침이라고 전했다.
출처: 테크월드뉴스 · 김혜진 기자
원문: https://www.epnc.co.kr/news/articleView.html?idxno=408548
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 테크월드뉴스
원문 확인이 기사는 테크월드뉴스 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.