파이오링크 ‘블루헌터’, 오픈소스 취약점 28건 발굴
아이티데일리 (IT DAILY) · · 조회 1
✦ AI 요약
파이오링크는 자사 CTEM 플랫폼 블루헌터로 오픈소스 소프트웨어를 분석해 미공개 취약점 28건을 발견했다고 밝혔다.
대상은 리눅스 OS에서 널리 사용되는 오픈소스 서비스 10종과 CMS 1종이었고, 이 중 2건에는 CVE 번호가 할당됐다.
파이오링크는 재현 환경 구축과 검증 뒤 공식 유지보수자에게 제보했으며, 일부 취약점은 공식 채널로 관리 중이고 공개되지 않은 부분은 책임 있는 공개 원칙에 따라 비공개로 유지하고 있다.
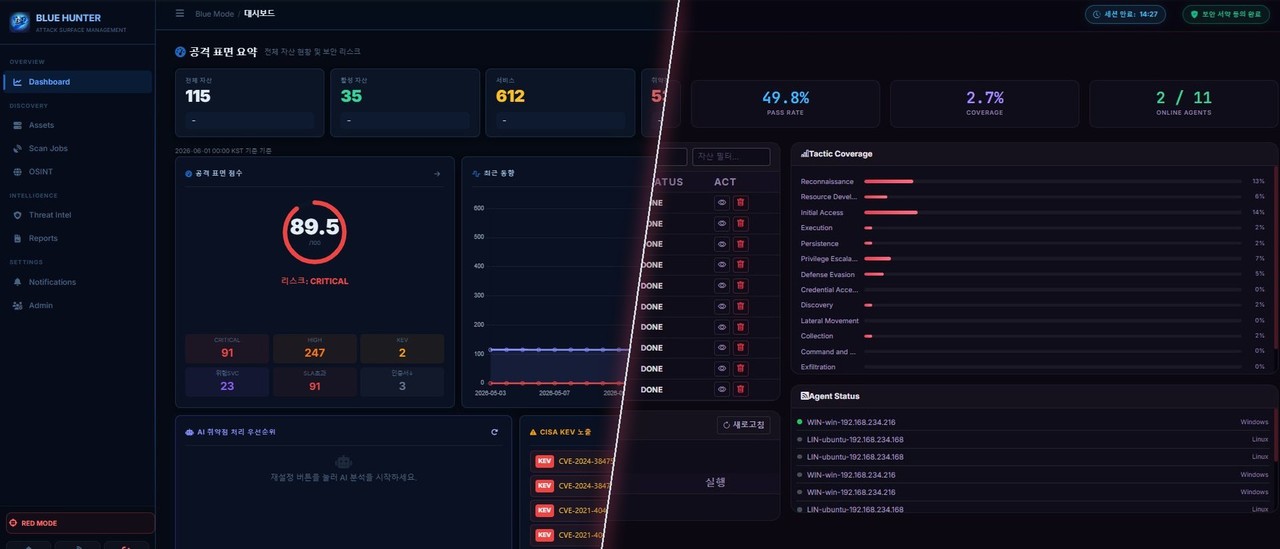
파이오링크는 15일 자사 CTEM 플랫폼 '블루헌터(BlueHunter)'를 통해 오픈소스 소프트웨어를 분석한 결과, 미공개 취약점 28건을 발견했다고 발표했다. 기사 사진은 블루헌터 대시보드 화면이다.
블루헌터의 대시보드는 공격표면관리(ASM)용 블루모드와 침투 테스트용 레드모드로 구성된다. 블루헌터의 개발 주체는 파이오링크 위협분석센터다.
파이오링크 위협분석센터는 리눅스 운영체제(OS)에서 널리 사용되는 오픈소스 서비스 10종과 콘텐츠 관리 시스템(CMS) 1종을 분석 대상으로 점검했다. 그 결과 메모리 접근 오류 및 비정상 종료 등을 유발할 수 있는 취약점 28건을 발견했다.
발견된 취약점 가운데 2건에는 'CVE(Common Vulnerabilities and Exposures)' 번호가 할당됐다. 이들 관련 정보의 공개 시점은 12월이다.
파이오링크는 취약점별 재현 환경을 구축한 뒤 검증을 거쳐 해당 오픈소스 프로젝트의 공식 유지보수자에게 제보했다고 밝혔다. 공식 유지보수자 측은 관련 문제를 확인했으며, 일부 취약점은 공식 채널을 통해 관리 중이라고 설명했다.
양측은 취약점의 영향 범위와 수정 방안에 대한 기술 검토를 협력해 진행하고 있다. 다만 보안 패치와 공식 공개 절차가 아직 완료되지 않은 취약점이 있어, 파이오링크는 악용 가능성을 최소화하기 위해 소프트웨어 명칭과 공격 방법을 공개하지 않는 방침을 정했다. 이 같은 비공개 방침은 취약점 발견 후 개발사에 우선 통지하고 수정 시간을 제공하는 '책임 있는 공개' 원칙에 근거한다고 밝혔다.
조영철 파이오링크 대표는 AI 활용 공격이 확산하고 있다고 밝혔다. 이어 방어는 공격자보다 먼저 잠재적 취약점을 탐지하는 방향으로 발전할 필요가 있다고 설명했다. 또한 앞으로도 블루헌터로 보안 위협을 선제적으로 발견할 계획이며, 오픈소스 프로젝트와 협력해 소프트웨어 공급망 보안을 강화할 방침이라고 밝혔다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=242199
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.