팔로알토 네트웍스 “현실 된 AI 해킹…‘보안 전환(CX)’ 서둘러야”
아이티데일리 (IT DAILY) ·
✦ AI 요약
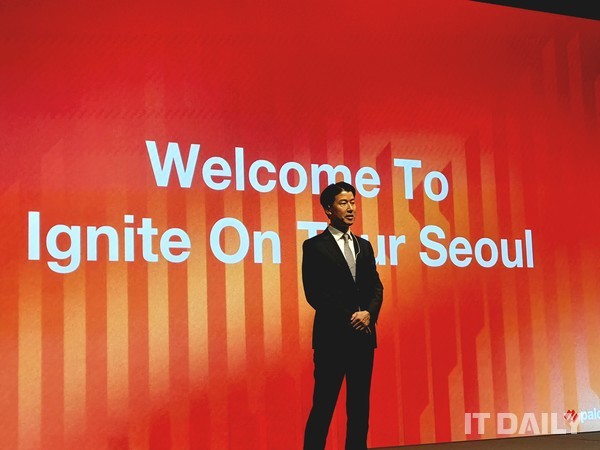
박상규 팔로알토 네트웍스 코리아 대표는 서울 강남구 웨스틴 서울 파르나스에서 열린 '팔로알토 네트웍스 이그나이트 온 투어 서울'에서 기조연설을 했다.
그는 국내 은행 해킹 사례를 들어 AI 기반 해킹이 이미 현실이라며, 더 고성능의 AI 공격은 아직 본격 등장 전이라고 말했다.
박 대표는 모든 기업이 AX와 함께 CX도 추진해야 한다고 강조했고, 최고 등급 AI 모델로 취약점을 점검한 뒤 가상 패치와 차세대 방화벽, 단일 플랫폼 통합이 필요하다고 밝혔다.
박상규 팔로알토 네트웍스 코리아 대표는 13일 서울 강남구 웨스틴 서울 파르나스에서 열린 '팔로알토 네트웍스 이그나이트 온 투어 서울(Ignite on Tour Seoul)'에서 기조연설을 진행했다. 그는 이 자리에서 고도화되는 AI 해킹의 위험성을 경고했다.
박 대표는 국내 최상위권 은행 해킹으로 개인정보가 유출된 사례를 들며 AI 기반 해킹이 이미 현실이 됐다고 설명했다. 그는 해당 사태의 해킹 수준이 초보적 AI 활용에 해당한다고 말했다.
이어 박 대표는 더 고성능의 AI 공격은 아직 본격 등장 전이라고 진단하며, 기업의 발전된 AI 공격 대비 수준을 점검할 필요가 있다고 밝혔다. 그러면서 모든 기업이 AI 전환(AX)과 함께 사이버보안 전환(CX)도 추진해야 한다고 강조했다.
창립 20주년 팔로알토 네트웍스가 주최한 행사에서 박 대표는 올해 들어 AI 인식이 급변했다고 진단했다. 그는 그 배경으로 AI가 해킹에 악용될 경우 인간의 통제 난도가 상승한 점을 들었고, 그 결과 AI 관련 우려가 확대됐다고 설명했다. 또 글로벌 AI 빅테크 CEO들이 발전 속도 완화를 선언한 사례도 이러한 흐름을 보여준다고 전했다.
박 대표는 올해 AI 해킹 위협이 심화한 계기로 2가지를 제시했다. 첫 번째 변곡점으로는 앤트로픽의 고성능 AI 모델 '클로드 미토스' 출시를 들었다. 두 번째 변곡점으로는 오픈AI 에이전트와 관련한 허깅페이스 침해 사고를 꼽았다.
이어 팔로알토 네트웍스는 앤트로픽의 미토스 공개와 함께 출범한 사이버보안 이니셔티브인 '프로젝트 글래스윙'의 초기 멤버라고 밝혔다. 회사는 미토스로 자사 솔루션을 테스트했다고 설명했다. 그 결과 3주 만에 2년 치 모의해킹 결과에 버금가는 효과를 확인했다고 전했다.
박 대표는 미토스 같은 고성능 AI를 사용해 본 경험을 바탕으로, 취약점 발굴 능력이 예상 이상으로 강력했다고 밝혔다. 그는 이와 함께 보안 활동을 수행하는 AI 에이전트를 통제하는 일이 매우 어려웠다고 설명했다.
박 대표는 허깅페이스 침해 사고가 AI 에이전트 통제 난도의 시사점을 보여준다고 짚었다. 또 초보적 AI 해킹이 이미 국내에서 발생한 만큼, 미토스급 고성능 AI를 동원한 공격의 발생은 시간 문제라고 지적했다. 이어 그는 미토스급 고성능 AI의 기업 해킹 최악 시나리오를 전제로 보안 체계를 전면 재정비할 필요가 있다고 역설했다.
박 대표는 최고 등급 AI 모델을 활용해 인터넷에 연결된 모든 접점의 취약점을 점검하는 일을 우선해야 한다고 조언했다. 그는 일부 영역 점검만으로는 부족하다고 강조했다. 아울러 가능한 많은 영역을 점검하지 않고서는 AI 에이전트의 침투 경로를 차단할 수 없다고 강조했다.
팔로알토 네트웍스는 9월 '프론티어 AI 디펜스'를 공개했다. '프론티어 AI 디펜스'는 최신 AI 모델로 취약점을 탐지하는 서비스다. 기반 모델로는 앤트로픽 '클로드 미토스 5'와 오픈AI 'GPT-5.6-사이버(Cyber)'를 사용한다. 해당 서비스는 접근 제한된 고성능 모델 기반 보안 서비스이며, 위협 인텔리전스 전문가로 구성된 '유닛42'가 지원한다. 팔로알토 네트웍스는 지난해 유닛42 한국 전담팀도 출범시켰다.
점검 결과 다수의 취약점이 발생해 패치가 필요한 것으로 나타났다. 다만 엔터프라이즈 환경은 여러 시스템이 상호 연계돼 있어 취약점 패치가 단순하지 않다. 박 대표는 기업 IT 시스템이 10년 전 차세대 프로젝트와 5년 전 오픈소스, 3년 전 패키지 프로젝트가 혼재해 구조가 복잡하다고 설명했다. 이어 발견된 취약점 전체를 실제로 패치하는 데에는 6개월~2년 이상이 소요된다고 전했다.
이에 박 대표는 현실적 대안으로 '가상 패치(Virtual Patching)'를 제시했다. '가상 패치(Virtual Patching)'는 취약점 패치 전에 네트워크·애플리케이션 영역에서 공격 시도를 선차단하는 기술이다. 박 대표는 우선 방화벽에 가상 패치를 설정하고 AI 공격을 방어할 필요가 있다고 밝혔다.
박 대표는 방화벽을 포함한 사이버보안 자산의 업그레이드를 권고했다. 그는 레거시 방화벽이 전송 계층(L4) 기준의 IP 주소·포트 번호 기반으로 트래픽을 제어한다며, L4 영역만으로는 랜섬웨어를 탐지할 수 없다고 봤다. 이에 따라 사용자 애플리케이션까지 확인하는 차세대 방화벽의 필요성을 당부했다.
박 대표는 보안 혁신의 실효성 조건으로 파편화된 솔루션의 통합을 조언했다. 그는 국내 기업의 보안 솔루션 사용 규모가 최대 수천 개에 이른다며, 다수의 솔루션 사용에 따라 비용이 증가하고 방어 효과도 미흡하다고 설명했다. 그러면서 엔드투엔드 보안을 단일 플랫폼으로 결합할 필요가 있고, 이렇게 단일 플랫폼으로 결합할 경우 다가오는 AI 공격에도 기민하게 대응할 수 있다고 밝혔다.
이날 행사에서는 BJ 젠킨스 팔로알토 네트웍스 사장이 기조연설을 진행했다. BJ 젠킨스는 네트워크부터 아이덴티티까지 포괄하는 엔드투엔드 보안 기반을 강조했다. 행사에서는 전문가 세션과 패널 토의도 진행됐으며, 팔로알토 네트웍스 전문가와 도입 경험을 보유한 고객사 관계자들이 참여해 인사이트를 공유했다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=242191
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.