김종광 인섹시큐리티 대표 “기존 SCA로는 빌드 해킹 못 막는다”
테크월드뉴스 ·
✦ AI 요약
인섹시큐리티는 14일 기자간담회에서 SW 공급망 위협 보안 현황과 기존 SW 공급망 보안의 문제를 설명했다.
김종광 대표는 소스코드가 정상이더라도 빌드·배포 과정에서 악성코드가 유입될 수 있어 공급망 전 영역의 보안 강화가 필요하다고 말했다.
그는 SCA만으로는 부족하며, 메타디펜더 SW 서플라이 체인과 같은 다단계 보안이 필요하다고 강조했다.
공급망을 겨냥한 사이버공격이 고도화되면서 SW 공급망의 중요성이 증대하고 있다. 이런 상황에서 인섹시큐리티는 기존 보안 체계의 한계를 설명하며 공급망 전반의 보안 강화 필요성을 강조했다.
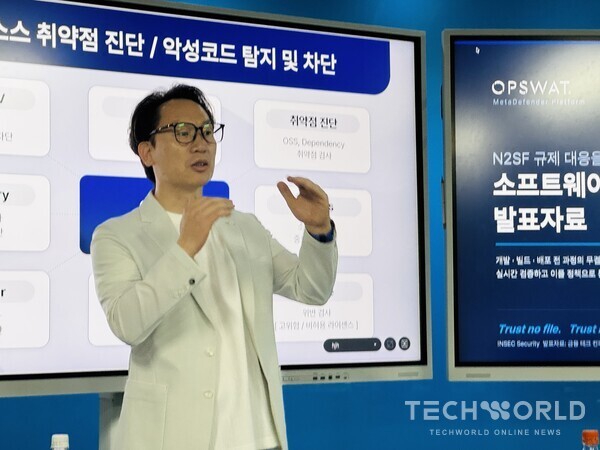
인섹시큐리티는 14일 기자간담회를 개최하고 SW 공급망 위협 보안 현황과 기존 SW 공급망 보안의 치명적 문제를 주제로 설명했다. 이 자리에서 소프트웨어 공급망은 기획·개발·빌드·테스트·배포·유지보수·업데이트 등 사용자 제공 전 과정을 뜻한다고 밝혔다.
김종광 인섹시큐리티 대표는 공급망 전 영역의 보안 강화가 필요하다고 밝혔다. 김 대표는 소스코드에 문제가 없어도 빌드·배포 과정에서 악성코드가 유입될 가능성이 있다고 지적했다.
이에 따라 인섹시큐리티는 보안 대상 범위를 빌드·이미지·배포·운영 전 단계로 보고, 각 단계별 보안이 필요하다고 강조했다. 소스코드뿐 아니라 빌드와 배포를 포함한 전 단계에서 보안을 적용해야 한다는 점도 함께 설명했다.
소프트웨어 공급망 공격은 패키지 추천 단계, 패키지 등록 단계, 계정 탈취 단계뿐 아니라 빌드 단계에서도 발생할 수 있다. 새 공격 유형으로는 슬롭스퀴팅이 등장했는데, 이는 AI 개발 도구의 존재하지 않는 패키지 추천 현상을 악용하는 방식이다. 주요 공급망 공격으로는 타이포스쿼팅이 지속되고 있으며, 이는 정상 패키지와 유사한 이름의 악성 패키지를 등록해 개발자의 설치를 유도하는 방식이다. 이와 함께 정상 패키지 관리자 계정을 탈취한 뒤 악성코드를 삽입하는 공급망 공격도 지속되고 있다.
문제는 소스코드가 정상이더라도 이후 빌드 과정에서 악성코드가 삽입될 수 있다는 점이다. 공격자는 빌드 서버 취약점을 악용한 뒤 시스템을 장악하거나 빌드 스크립트를 변조하는 방식으로 공격할 수 있다. 그 결과 정상 소스코드도 악성 패키지가 포함된 결과물로 변조될 수 있다.
김종광 대표는 현재 SCA 기술이 SW 공급망 보안의 주요 기술로 활용되고 있다고 밝혔다. 다만 SCA 기술의 적용 범위는 공급망 구성 요소 중 소스·의존성 영역에 한정되며, SCA만으로는 공급망 공격 대응이 부족하다고 설명했다. 그는 SCA 방식이 CVE DB 대조에 기반하고 있어 CVE가 없는 신규 악성 패키지는 탐지할 수 없고, 목록 파일에 없는 바이너리도 탐지할 수 없다고 밝혔다.
김 대표는 기존 공급망 보안의 초점이 소스코드·SW 구성요소 취약점 점검에 맞춰져 있다고 밝혔다. 그는 SCA의 기능으로 SW 구성요소 식별·취약점 분석·라이선스 위반 여부 분석을 들면서도, 소스코드에 이상이 없더라도 빌드 서버 침해를 탐지하기 어렵고 빌드 결과물에 새로 유입되는 악성코드도 탐지하기 어렵다고 설명했다. 또 현재 공급망 보안 환경은 정상적 업데이트·배포 경로를 통한 위협 확산이 가능한 상황이라고 평가했다.
김 대표는 다수 개발자가 참여하는 SW 개발 환경의 특성상 아이디·패스워드·토큰·API 키가 유입될 가능성이 상존한다고 말했다. 이에 따라 필요한 체계로 개발 과정의 변경 사항을 지속적으로 검사하는 방식과 실시간으로 위협을 탐지하는 방식을 제시했다.
그는 공급망 공격의 피해 범위가 하나의 시스템 침해를 넘어 다수 이용자·기업으로 확산할 수 있다는 점을 언급했다. 이어 공격자 입장에서 공급망 공격의 이점을 포기할 가능성은 낮다고 전망했다. 김 대표는 이런 파급력을 고려할 때 향후 공급망 공격 위험이 지속될 것으로 내다봤다.
그는 SW 공급망 보안 대안으로 옵스왓 '메타디펜더 SW 서플라이 체인'을 제시했다. 이 솔루션은 소스코드 저장소·아티팩트 저장소·컨테이너 레지스트리 등 공급망 각 영역과 연동되며, 연동한 영역을 대상으로 보안 검사를 수행한다. 또한 멀티 백신 엔진 기반 악성코드 탐지, SBOM 기반 구성요소 분석, SBOM 기반 취약점 분석, DLP 기술 기반 중요 정보 탐지 기능을 제공한다고 설명했다.
이어 공급망 각 단계의 신규 위협에 대응할 수 있도록 반복 검사를 지원한다고 밝혔다. 아울러 개발망·운영망 분리 환경에서는 보안 검사를 통과한 SW만 운영망으로 전달할 수 있도록 지원한다고 설명했다. 이를 통해 국가망보안체계(N2SF)상 망간 데이터 이동 보안 요구에 대응할 수 있다는 취지로 말했다.
또한 김 대표는 보안 환경의 난도가 지속해서 증가하고 있다고 언급했다. 그는 SCA가 불필요하다고 주장하는 것은 아니라고 전제하면서도, 소스코드가 안전하더라도 빌드 단계부터 악성코드가 유입될 수 있다고 설명했다. 그러면서 SW 공급망 보안을 위해서는 다단계 보안이 모두 필요하다고 강조했다.
출처: 테크월드뉴스 · 김혜진 기자
원문: https://www.epnc.co.kr/news/articleView.html?idxno=408199
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 테크월드뉴스
원문 확인이 기사는 테크월드뉴스 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.