안랩, 한국연구재단 업무망에 N2SF 적용…11월 말 구축 완료
아이티데일리 (IT DAILY) ·
✦ AI 요약
안랩은 한국연구재단 업무망에서 생성형 AI를 이용할 수 있도록 보안체계를 구축하고 적용 대상 확대를 추진한다고 밝혔다.
안랩은 '한국인터넷진흥원 2026년 국가 망 보안체계(N2SF) 도입 지원사업'의 컨소시엄 주관기업으로 선정돼 모니터랩·드림시큐리티·시큐어원과 함께 사업을 진행 중이다.
안랩은 보안통제 97건을 구현했고 10월 말부터 11월까지 전사 확대를 진행한 뒤 11월 말 구축 완료를 목표로 하고 있다고 설명했다.
안랩은 12일 한국연구재단 업무망에서 생성형 AI를 이용할 수 있도록 보안체계를 구축하고, 적용 대상 확대를 추진한다고 발표했다. 안랩은 '한국인터넷진흥원 2026년 국가 망 보안체계(N2SF) 도입 지원사업'의 컨소시엄 주관기업으로 선정됐으며, 현재 해당 사업을 진행 중이다.
이번 컨소시엄에는 모니터랩·드림시큐리티·시큐어원이 참여하고 있다. 안랩은 이들 참여사와 함께 보안 솔루션의 구성과 연동을 완료했다.
이번 구축의 핵심은 업무망 생성형 AI 활용 정보서비스 모델 2와 업무 단말 인터넷 이용 모델 4를 동시에 적용하는 데 있다. 이를 위해 기존 보안 인프라에 필요한 기능을 보완하고 연계해, 사용자가 업무 단말에서 승인된 외부 서비스를 이용할 수 있도록 구현했다.
안랩은 적용 모델에 필요한 보안통제 항목 97건을 전부 구현했다고 밝혔다. 아울러 10월 말부터 11월까지 적용 대상을 전사로 확대할 예정이며, 11월 말에는 구축을 완료할 계획이다.
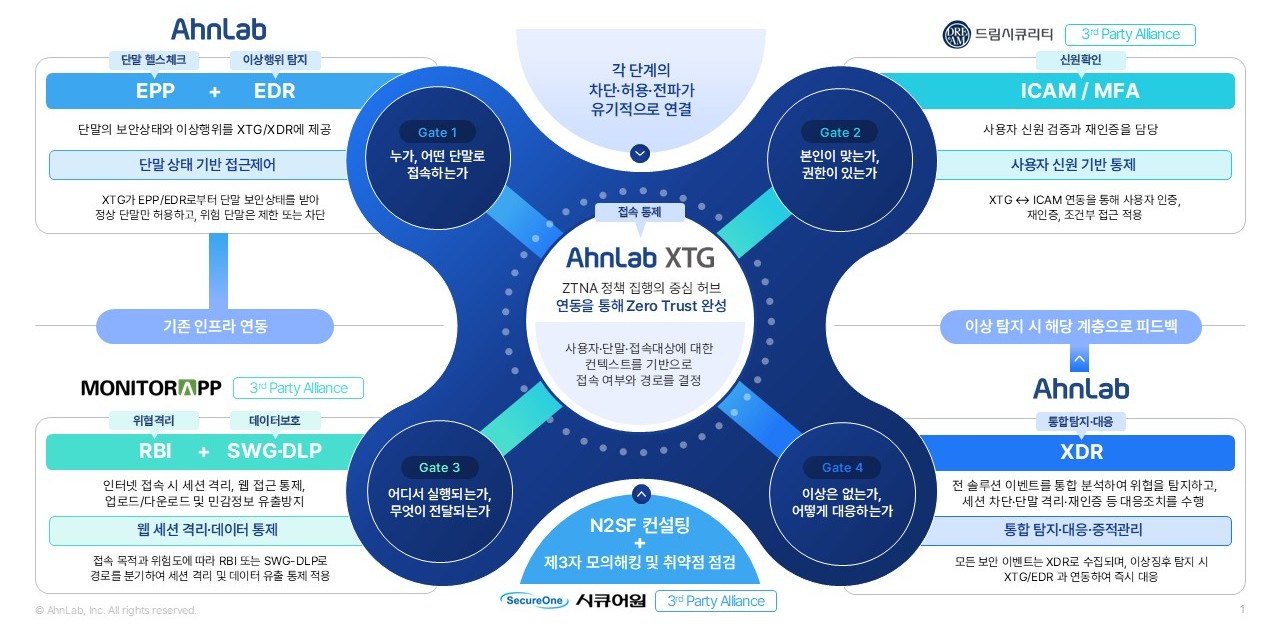
안랩 N2SF 솔루션 연동 체계와 관련해서는 보안 솔루션 구성·연동이 마무리된 상태다. 안랩은 보안통제 97건 구현을 마쳤고, 10월 말부터 11월까지 전사 확대를 진행한 뒤 11월 말 구축 완료를 목표로 하고 있다고 설명했다.
안랩 컨소는 두 모델에 필요한 보안통제를 업무 단말과 외부 서비스 사이에 구현해 기능 연계를 구성했다. 이 구간에서는 사용자 인증·단말 검증·웹 격리·데이터 보호 기능을 연동해 사용자 신원·권한을 확인하고 단말 보안 상태를 점검하며 승인된 서비스에만 접속을 허용했다. 또 외부 웹 콘텐츠는 격리된 환경에서 실행하도록 해 비인가 접속을 차단하고 단말의 외부 노출을 줄이도록 했다.
데이터 전송에는 N2SF 정보 등급별 차등 통제 원칙을 적용했다. 정보는 기밀(C)·민감(S)·공개(O)로 구분하고, 접속 대상과 파일 등급을 기준으로 전송 여부를 판단하도록 구성했다. 이를 통해 업무에 필요한 정보 활용은 지원하되 허용 범위를 벗어나는 정보 전송은 차단했다.
백민경 안랩 솔루션컨설팅본부 팀장은 이러한 통제 적용이 한국연구재단 환경에 맞춰 생성형 AI·인터넷 활용과 업무 정보의 등급별 보호가 가능하도록 하는 데 중점을 둔 결과라고 설명했다. 이어 이번 사업에서 축적한 경험을 다양한 기관의 N2SF 도입·확산을 지원하겠다는 방침도 밝혔다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=242113
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.