이화영 대표, ‘한-몽 사이버보안 협력 프로그램’서 사이버 회복력 발표
테크월드뉴스 ·
✦ AI 요약
한국인터넷진흥원(KISA)과 과학기술정보통신부는 몽골 울란바타르에서 '한-몽 사이버보안 협력 프로그램'을 지난 5일부터 7일까지 진행했다.
이번 프로그램은 한-몽 정상회담 이후 몽골 정부가 제안한 사이버보안 정책·기술 협력을 구체화한 자리였다.
행사에서는 주요 정보통신 기반시설 보호, AI 확산에 따른 사이버 위협 대응, 양자내성암호(PQC) 기술 동향과 사이버 회복력 중심 전환이 논의됐다.
한국인터넷진흥원(KISA)과 과학기술정보통신부는 몽골 울란바타르에서 '한-몽 사이버보안 협력 프로그램'을 지난 5일부터 7일까지 진행했다. 이번 프로그램은 지난 7월 한-몽 정상회담 이후 몽골 정부가 제안한 사이버보안 정책·기술 협력을 구체화해 실제 논의로 옮긴 자리였다.
이번 행사에서 양국은 주요 정보통신 기반시설 보호 사례를 공유했다. 또 AI 확산에 따른 사이버 위협 대응 사례를 함께 공유했다.
양국은 양자내성암호(PQC) 기술 동향도 공유했다. PQC는 양자컴퓨터 기반 공격에 대응하기 위한 목적의 암호 기술이다.
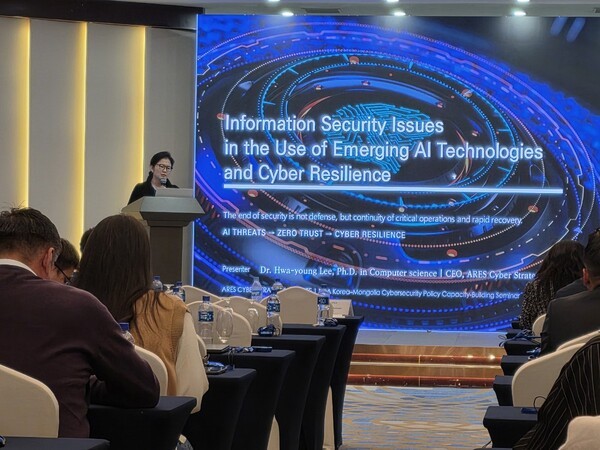
행사에서는 아레스 사이버전략연구소 이화영 대표가 주제 발표를 진행했다. 이 대표는 사이버보안의 최종 목적이 공격 차단 자체보다 핵심 업무의 지속성 확보와 신속한 복구에 있다고 설명했다. 이어 기존의 방어 중심 패러다임에서 '사이버 회복력' 중심으로의 전환을 강조했다.
이 대표는 공격을 100% 차단하는 것은 불가능하다는 점을 지적하며, 발표 주제로 차단 중심에서 회복 중심으로의 프레임워크 전환을 제시했다. 그는 공격을 완전히 막기 어려운 환경을 전제로 보안의 초점을 차단보다 회복 체계 구축으로 옮겨야 한다고 제안했다. 아울러 '탐지-격리-업무 지속-복구'로 이어지는 회복력 체계 구축의 필요성을 제안했다.
이 대표는 AI 에이전트 및 딥페이크 위협 대응을 주제로 제시했다. 그는 AI가 직접 권한을 갖고 행동하는 에이전틱 AI 시대가 도래한 것을 배경으로, '기술의 성능'보다 '권한 위임 범위와 최소 권한 원칙(Least Privilege)'이 새로운 보안 경계라고 주장했다.
그는 이를 뒷받침하는 내용으로 '정량적 측정 모델(CRR 및 ARM) 제안'을 포함했다. CRR(Cyber Resilience Rating)은 조직의 회복력 구조를 진단하는 모델이고, ARM(Active Resilience Metric)은 실전 대응 속도(MTTD, MTTI 등)를 측정하는 연구 모델이라고 설명했다. 또한 회복력 수준과 대응 속도를 함께 측정하는 모델로 방향을 제시했다.
이 대표는 국경을 넘는 사이버 위협에 대응하기 위해 양국간 견고한 연대가 필요하다고 밝혔다. 그는 마지막으로 초국경 위협 대응을 위해 양국 협력을 바탕으로, 목표로서 실제 복구 성능 중심의 사이버 안전망 구축 방향을 제시했다.
출처: 테크월드뉴스 · 이광재 기자
원문: https://www.epnc.co.kr/news/articleView.html?idxno=407955
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 테크월드뉴스
원문 확인이 기사는 테크월드뉴스 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.