SKT·업스테이지, 독자 AI 보안 역량 키운다…11개 기관 협의체 출범
아이티데일리 (IT DAILY) ·
✦ AI 요약
SK텔레콤은 업스테이지, 국내 주요 정보보호 기업, 대학과 공동으로 독자 AI 사이버보안 협의체를 출범했다.
협의체 참여 기관은 총 11곳이며, 정부의 사이버보안 특화 AI 파운데이션 모델 개발 사업 공모 때 함께한 협력 관계를 바탕으로 구성됐다.
협의체는 보안기업의 현장 데이터로 A.X K와 업스테이지 Solar를 학습시키고, 대학이 안전성을 검증한 뒤 참여사의 보안 제품·서비스에 적용할 계획이다.
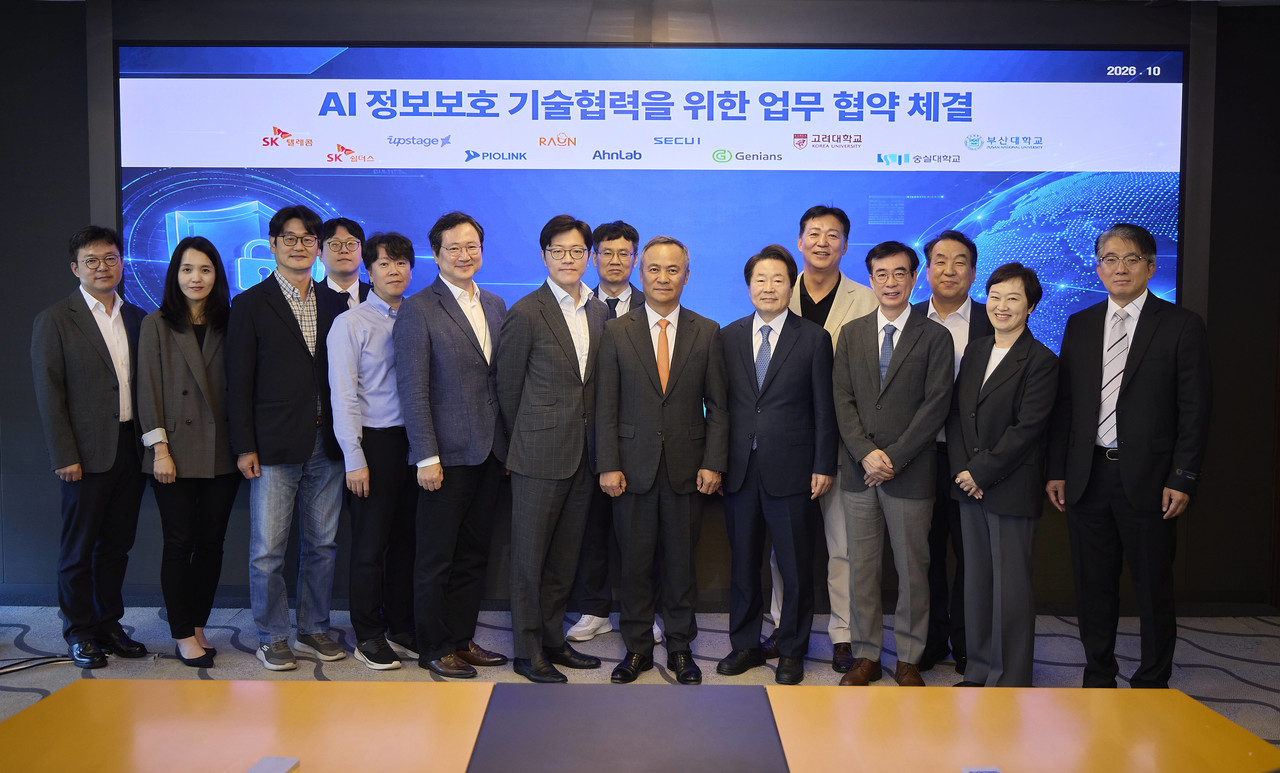
SK텔레콤(SKT)은 업스테이지, 국내 주요 정보보호 기업, 대학과 공동으로 독자 AI 사이버보안 협의체를 출범했다. SKT는 AI 정보보호 기술 협력을 목적으로 하는 업무협약(MOU)을 7일 체결하며 협력 체계를 공식화했다.
협의체 참여 기관은 총 11곳이다. 참여 기업은 업스테이지, SK쉴더스, 시큐아이, 안랩, 라온시큐어, 지니언스, 파이오링크이며, 참여 대학은 고려대학교, 숭실대학교, 부산대학교다.
협의체 참여 기관 다수는 정부의 사이버보안 특화 인공지능(AI) 파운데이션 모델 개발 사업 공모 당시 컨소시엄을 구성한 이력이 있다. SKT 관계자는 당시 해당 사업에는 선정되지 않았다고 밝혔다.
SKT 관계자는 공모 과정에서 형성된 협력 관계를 기반으로 이번 협의체를 구성했다고 설명했다. 이에 따라 정부 사업 공모 때 함께한 협력 기반이 이번 협의체 출범으로 이어졌다.
이번 협약은 정부 '독자 AI 파운데이션 모델 프로젝트(독파모)' 3단계 진출 모델인 SKT '에이닷엑스 케이(A.X K)' 시리즈와 업스테이지 Solar의 사이버보안 영역 확장을 목적으로 한다. 대상 모델은 SKT '에이닷엑스 케이(A.X K)' 시리즈와 업스테이지 Solar다.
협의체는 보안기업의 현장 데이터로 두 모델을 학습시키고, 대학이 안전성을 검증한 뒤, 참여사의 보안 제품·서비스에 적용해 성과를 확인할 계획이다. 학습에 활용하는 데이터는 참여 기업이 보유한 악성코드 분석 데이터, 소프트웨어 취약점 분석 데이터, 보안관제 데이터이며, 이는 실제 보안 현장에서 생성된 데이터다.
이 같은 추진의 목표는 AI의 보안 상황 이해·판단 능력을 높이는 데 있다. 학습 방식은 사전학습과 사후학습으로 구분된다.
사전학습은 보안 데이터를 활용해 모델의 기초 지식을 강화하는 내용으로 진행된다. 사후학습은 실제 보안 업무 수행 역량 강화를 목표로 하며, 대상 업무는 취약점 분석·패치, 보안관제센터 사고 대응, 보안 도구 활용이다.
참여 기업들은 각사가 보유한 보안 데이터와 현장 경험을 AI 모델 학습에 투입하는 구도로 협력한다. SKT는 차기 모델 'A.X K3'에 보안 분야 데이터를 체계적으로 학습시킬 계획이며, 전 국민 대상 '모두의 AI' 서비스의 안전한 운영을 위한 데이터도 추가로 보강할 예정이다. 업스테이지는 대용량 코드와 장기간 로그를 분석할 수 있는 차기 솔라 모델에 취약점 탐지·분석용 보안 데이터를 집중적으로 학습시킬 계획이다.
보안 기업들은 관제와 운영 현장에서 축적한 자산을 공급한다. SK쉴더스는 통합 보안관제 플랫폼 '시큐디움'을 운영하고 있으며, '시큐디움'은 하루 170억 건 규모의 위협 이벤트를 실시간으로 분석한다. 안랩은 2.5PB(페타바이트) 이상의 보안 데이터를 보유하고 있다.
보안 인프라와 진단 분야 기업들도 각자의 기술과 데이터를 보탠다. 시큐아이는 고성능 방화벽 솔루션을 제공한다. 라온시큐어는 모의침투와 보안 데이터를 제공한다.
지니언스는 보안 솔루션 운영 데이터와 사후학습 데이터셋을 제공한다. 파이오링크는 공격 검증과 탐지룰 생성 기술을 제공한다. 이들 참여 기업은 관제·방화벽·모의침투·운영 데이터·탐지 기술 등 현장 기반 자산을 공급해 SKT와 업스테이지의 차기 모델 보안 성능 강화에 힘을 보탠다.
SKT와 업스테이지는 최신 위협 데이터를 지속 축적하고, 축적한 데이터를 모델 학습에 반영할 계획이다. 이를 통해 새 유형 공격에 대한 대응 능력을 강화한다는 방침이다.
이렇게 학습을 마친 AI 모델은 참여 기업의 보안 제품·서비스에 적용된다. 이후 실제 운영 환경에서 성능을 검증할 예정이다.
주요 실증 분야는 제로데이 취약점 분석과 실시간 보안관제다. 두 회사는 이들 분야에서 AI 모델의 현장 적용성과 성능을 확인할 계획이다.
AI 모델의 안전성을 검증하기 위한 방안으로는 '상호 레드티밍'을 적용한다. A.X K와 솔라가 서로 공격자 역할을 수행하면서 상호 공격을 통해 취약점을 탐색하는 방식이다.
이 과정에서 발견된 사례는 학습 데이터로 재활용된다. 안전성 검증 과정에서 확보한 취약점 사례를 다시 학습에 연결하는 구조다.
SKT는 A.X K2 개발 과정에서 자체 레드티밍 자동화 체계인 'SERT(Self-Expanding Red-Teaming)'를 구축했다. SKT는 'SERT(Self-Expanding Red-Teaming)'로 약 1만5000건 공격 대응 데이터를 생성·학습했으며, 앞으로 'SERT(Self-Expanding Red-Teaming)'에도 상호 레드티밍을 적용할 예정이다.
업스테이지는 자체 보유한 고난도·안전성 데이터 21만 건과 위험한 요청 비응답용 AI 정렬 체계를 보안 기능 강화에 활용할 계획이다.
레드티밍의 설계·평가는 참여 대학이 맡는다. 고려대학교는 AI의 실행 파일 분석 능력과 공격 방어력을 담당하고, 숭실대학교는 AI 보안 성능 평가 기준과 안전장치(가드레일) 우회 공격 대응력을 담당한다. 부산대학교는 차기 모델·경량 모델의 성능·안전성 검증을 맡는다.
참여 기관들은 정기적 기술 교류를 추진하고, AI 정보보호 공동 연구과제를 발굴할 계획이다. 이와 함께 관련 사업 참여도 검토할 예정이다.
유경상 SKT AI CIC장은 보안 AI 수준의 핵심 기준으로 모델의 추론 범위·깊이를 제시했다. 그는 독자 AI 파운데이션 모델 프로젝트에서 검증된 모델로 국내 정보보호 기업·대학과 실제 보안 현장 효과 입증을 추진하고, 국가대표 AI 모델의 활용 성과를 사이버보안 영역에서도 제시하는 것을 목표로 한다고 밝혔다.
출처: 아이티데일리 (IT DAILY) · 성원영 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=242078
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.