APAC 중소중견기업 87%, "사이버 보안사고 경험"…보안 투자 확대
테크월드뉴스 ·
✦ AI 요약
카스퍼스키가 '2026 SMB 위협 현황 보고서'를 발표했다.
보고서는 APAC 지역 직원 수 500명 미만 기업의 최근 1년간 사이버보안 사고 경험 여부를 조사했다.
조사 결과 사고 경험 비율은 87%였고, 미경험 기업 비율은 13%였다.
카스퍼스키는 7일 '2026 SMB 위협 현황 보고서'를 발표했다. 이번 보고서는 카스퍼스키 Internal Research Center의 글로벌 기업 조사를 기반으로 했으며, APAC 지역 직원 수 500명 미만 기업을 대상으로 최근 1년간 사이버보안 사고 경험 여부를 집계했다.
조사 결과 지난 1년간 APAC 중소중견기업의 사이버보안 사고 경험 비율은 87%로 나타났고, 지난 1년간 사이버보안 사고 미경험 기업 비율은 13%로 집계됐다. 보고서는 사이버위협 고도화 추세 속에서 중소중견기업의 사이버보안 예산이 큰 폭으로 증가하는 흐름도 함께 언급했다.
국가별 사고 경험률은 베트남이 97%로 가장 높았고, 말레이시아는 95%, 인도네시아는 92%, 인도는 87%로 나타났다. 태국의 사고 경험률은 82%로 APAC 평균보다 낮았고, 중국의 사고 경험률은 67%로 APAC 평균보다 낮았다.
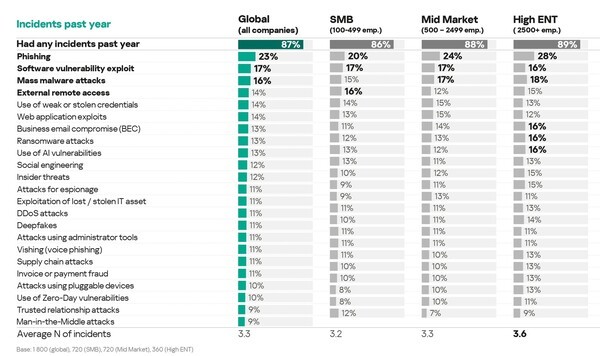
조사에서는 APAC 지역 기업과 중소중견기업이 지난 1년간 겪은 보안 사고 유형과 빈도, 그리고 공격 성공 가능성을 키우는 내부 요인을 함께 제시했다. APAC 지역 기업은 지난 1년 동안 평균 3가지의 보안 사고를 경험한 것으로 나타났다. 중소중견기업에서 가장 많이 경험한 사고 유형은 소프트웨어 취약점 악용으로 20%였고, 다음은 피싱 19%, 대규모 악성코드 공격 18% 순이었다. 반면 제로데이 공격의 발생 빈도는 가장 낮았고, 제로데이 공격을 경험한 기업 비율은 6%로 집계됐다.
사이버공격의 성공 가능성을 증대시키는 요인으로는 비IT 직원의 보안 인식 부족이 26%로 1위였다. 이어 IT 보안 담당자의 전문성 부족이 24%로 2위였고, 노후화된 소프트웨어 또는 하드웨어가 23%로 3위였다. 그다음으로는 정기적인 위험 평가 부족과 필요한 보안 솔루션 부족이 각각 22%로 공동 순위를 기록했다.
이런 위협 환경에 대응해 APAC 지역 기업의 75%는 IT 보안 기능을 강화할 계획인 것으로 나타났다. 중소중견기업의 78%는 올해 이미 사이버보안 예산을 확대했다. 예산을 확대한 중소중견기업 가운데 48%는 IT 및 IT 보안팀 확대를 목적으로 추가 예산을 배정했고, 32%는 XDR·NDR·SIEM 등 고도화 IT 보안 솔루션 전환을 목적으로 추가 투자를 진행했다.
업계에서는 최근 기업 규모와 무관하게 각종 공격이 지속되는 가운데, 보안 인프라가 상대적으로 약한 중소중견기업의 보안 위험성을 크게 보고 있다.
이와 관련해 아드리안 히아 카스퍼스키 APAC 지역 총괄 사장은 APAC 지역 중소중견기업이 부수적 피해 대상이나 2차 공격 대상에 그치지 않으며, 조사 결과상 중소중견기업은 현대 공격자들의 주요 표적이라고 설명했다. 또 중소중견기업 대상 공격 기법의 수준도 대기업 대상 공격과 동일하다고 밝혔다.
아드리안 히아 카스퍼스키 APAC 지역 총괄 사장은 대다수 중소중견기업의 사이버보안 예산 확대는 기업 리더들의 사이버보안 중요성 인식 신호라고 평가했다. 다만 향후 과제로는 핵심 시스템 보호와 비IT 직원 보안 역량 강화, 기업 성장에 맞춰 원활히 확장 가능한 관리형 보안 솔루션 도입을 제시했다.
출처: 테크월드뉴스 · 김혜진 기자
원문: https://www.epnc.co.kr/news/articleView.html?idxno=407862
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 테크월드뉴스
원문 확인이 기사는 테크월드뉴스 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.