신한 이어 KB국민은행도 고객 100여 명 정보 유출
아이티데일리 (IT DAILY) ·
✦ AI 요약
신한은행에 이어 KB국민은행에서도 고객 개인정보 유출 사고가 확인됐다.
KB국민은행이 확인한 유출 규모는 고객 정보 100여 건이며, 외부의 비정상적 접근 정황이 발견됐다.
유출은 직원용 모바일 업무 지원 시스템에서 발생했고, 금융당국과 KB국민은행은 경위와 규모를 확인 중이다.
신한은행에 이어 KB국민은행에서도 고객 개인정보 유출 사고가 발생한 것으로 확인됐다. 2일 금융당국·금융권 발표에 따르면 신한은행 사고 이후 KB국민은행에서도 유출이 확인됐다.
KB국민은행이 확인한 유출 규모는 고객 정보 100여 건이다. KB국민은행에서는 외부의 비정상적 접근 정황이 발견됐다.
유출은 직원용 모바일 업무 지원 시스템에서 발생했다. KB국민은행은 관련 서버를 차단했고, 접속 경로도 차단했다.
해당 시스템은 고객 금융거래시스템과 분리된 영역이다. 인터넷뱅킹·모바일뱅킹 등과는 별개라고 설명됐다.
금융당국과 KB국민은행은 현재 유출 경위·규모를 확인하고 있다. 추가적인 확인 작업이 진행 중이다.
앞서 1일에는 신한은행 개인정보 유출 사고가 발생했다. 신한은행의 유출 규모는 대출 신청 관련 개인 신용정보 2만5000여 명이다.
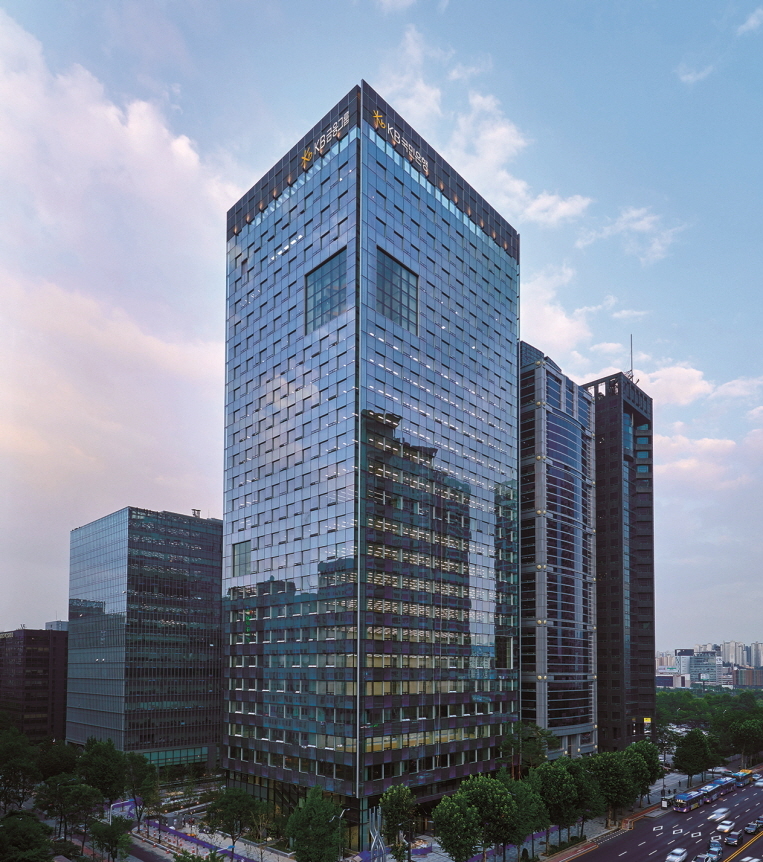
신한은행에서는 주민등록번호 66건과 연계정보(CI) 97건이 유출 항목으로 파악됐다. 유출 대상 정보에는 고객명, 전화번호, 연계정보(CI), 연소득, 산출한도가 포함됐다. 사진은 서울 여의도 KB국민은행 본사 전경이며, 사진 출처는 KB국민은행이다.
신한은행 사고의 초기 개인정보 유출 경로로는 '크리덴셜 스터핑(Credential Stuffing)' 가능성이 제기됐다. 크리덴셜 스터핑은 공격자가 계정·비밀번호 정보를 취득한 뒤 로그인에 성공할 때까지 무차별 대입하는 방식이다.
이번 공격에는 AI가 활용됐을 것으로 추정됐다. 보안업계는 신한은행을 대상으로 한 것으로 추정되는 크리덴셜 스터핑 공격에 활용된 웹서버의 HTML 타이틀에서 'ARTEX-自主渗透試控制台' 문자열이 확인됐다고 설명했다. 이 문자열은 'AI 자율 침투테스트 콘솔'을 뜻한다.
잇단 금융권 해킹 사고가 발생하자 금융당국은 2일 오후 시중은행을 긴급 소집할 예정이다. 금융당국은 보안 대응 상황을 점검할 계획이다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=241983
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.