신한은행, 2만5000명 대출 정보 유출…금감원 긴급 현장조사
아이티데일리 (IT DAILY) ·
✦ AI 요약
신한은행은 1일 홈페이지 공지를 통해 외부 비인가자가 침입해 일부 서비스에서 고객정보 유출이 확인됐다고 밝혔다.
유출 대상은 2만5000여 명으로 추정되며, 대출신청 관련 개인신용정보와 고객명, 전화번호, 연계정보(CI), 연소득, 산출한도가 포함됐다.
금융감독원은 긴급 현장조사에 착수해 피해 규모를 확인하고 있으며, 금융위원회·금감원은 상황 확인을 위한 회의와 긴급 점검을 진행할 예정이다.
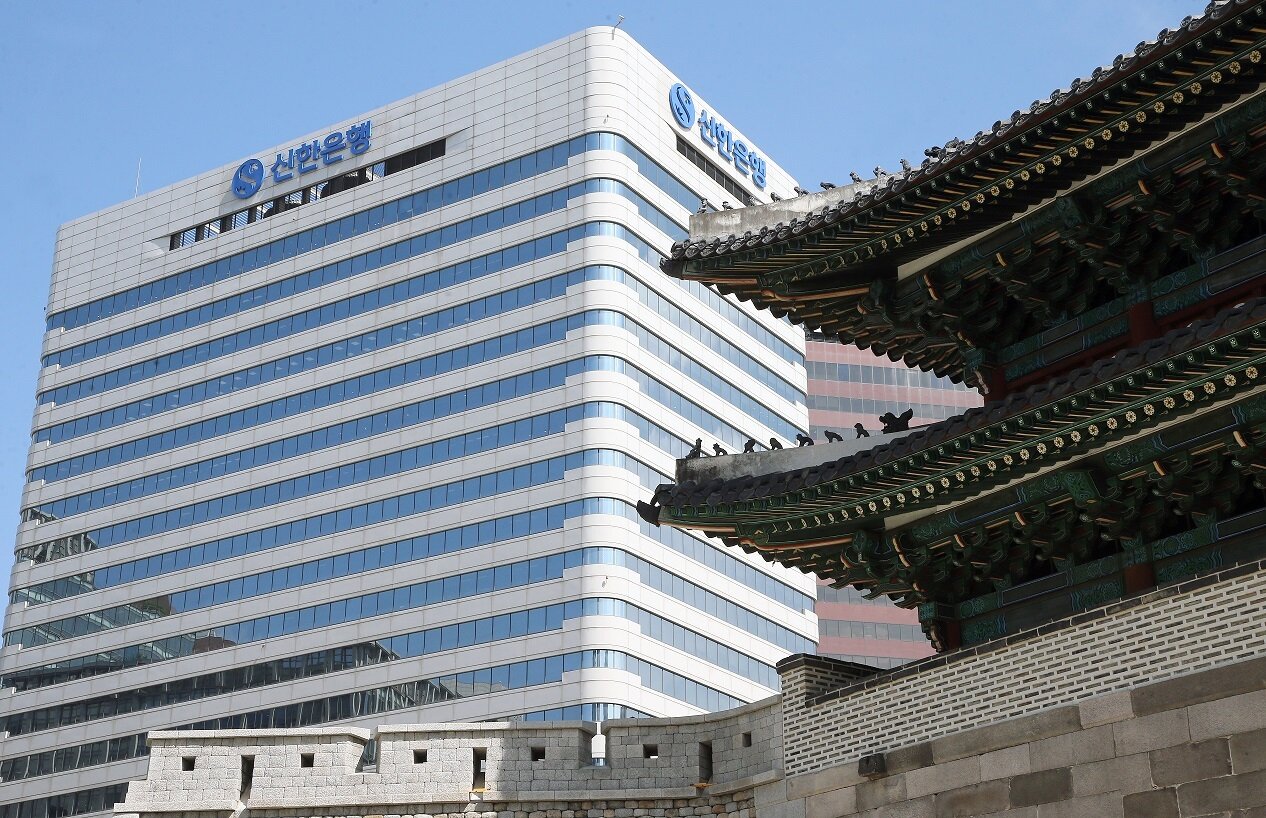
신한은행에서 개인정보 유출 사고가 발생했다. 신한은행은 1일 홈페이지 공지를 통해 외부 비인가자가 침입해 일부 서비스에서 고객정보 유출이 확인됐다고 밝혔다.
신한은행은 이를 인지한 직후 비상 대응 체계를 가동했다. 이어 외부 IP를 차단하고 관련 서비스를 중단하는 조치에 나섰다.
이번 유출 대상의 추정 규모는 2만5000여 명이다. 유출된 정보는 대출신청 관련 개인신용정보로 파악됐다.
유출 항목에는 고객명, 전화번호, 연계정보(CI), 연소득, 산출한도가 포함됐다. 유출 범위가 확인되면서 금융감독원은 긴급 현장조사에 착수했다.
신한은행 개인정보 유출 사고와 관련해 정상혁 신한은행장은 개인정보 유출로 고객에게 발생한 손해를 전액 보상하겠다고 밝혔다. 정상혁 행장은 신한은행 임직원 전체가 상황을 엄중하게 인식하고 있다고 언급했으며, 고객 안전과 신뢰 회복에 최선을 다하겠다는 방침을 표명했다. 아울러 고객 불안 해소를 목표로 안심하고 신한은행을 이용할 수 있는 상태를 회복하겠다고 밝혔다.
정상혁 행장은 피해 복구와 재발 방지를 위해 모든 역량을 총동원하겠다는 방침도 밝혔다. 그는 은행장으로서 전 임직원을 대표해 사과를 재차 표명했다.
금융권에 따르면 금감원은 이날 긴급 현장조사에 착수했다. 금감원은 신한은행 개인정보 유출 사고의 피해 규모를 확인하고 있다. 일각에서는 유출 원인으로 크리덴셜 스터핑(Credential Stuffing) 가능성을 제기하고 있다.
크리덴셜 스터핑은 공격자가 확보한 계정·비밀번호 정보로 로그인에 성공할 때까지 무차별 대입하는 해킹 수법이다. 앞서 1월 GS리테일에서는 2024~2025년 크리덴셜 스터핑 공격이 발생한 사례가 있었다. 당시 피해자는 GS샵 회원 158만1025명과 GS25 회원 7만9128명이었고, 유출 정보는 이름·성별·생년월일·연락처·주소·이메일 등 개인정보였다.
해킹 대상이 뱅킹 서비스 자체는 아닌 것으로 알려진 가운데, 금융위원회·금감원은 상황을 확인하기 위해 회의를 개최할 예정이며 긴급 점검도 진행할 예정이다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=241958
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.