SecuI、AIベースの脅威インテリジェンスサービス「STIC」をリリース
IT DAILY · · 閲覧 1
✦ AI 要約
SecuIは2日、AIベースの脅威インテリジェンスサービス「STIC」の製品化・リリースを発表した。
「STIC」はSECUi Threat Intelligence Centerの正式名称を持つ統合DB・Webポータル基盤のサービスである。
リブランディングしたSTICは、グローバル脅威情報とSecuIの収集データを結合し、国内外の最新インテリジェンスを提供する。
SecuIは2日、AIベースの脅威インテリジェンスサービス「STIC」の製品化・リリースを発表した。「STIC」の正式名称はSECUi Threat Intelligence Centerである。SecuIは、従来ウェブサイト形態で提供していたSTICを企業向けサービスとしてリブランディングし、再リリースした。
STICは統合DB・Webポータル基盤のサービスである。このサービスは、脅威インテリジェンスの収集・分析・配布・活用の全過程を支援する。
STICは2014年末にSTIC 1.0として始まり、STIC 2.0を経て、2022年にはSTIC 3.0がリリースされた。STIC 3.0はファイアウォール装置との連動が特徴で、情報収集と独自分析を提供する機能を備えていた。
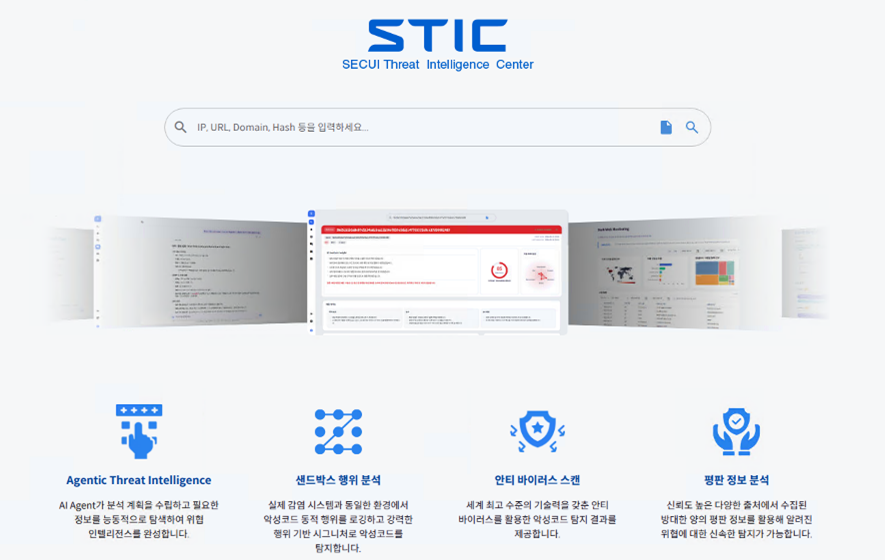
リブランディングしたSTICのデータは、グローバル脅威情報とSecuIの収集データを結合して構成される。これをもとに、国内外の最新インテリジェンスをリアルタイムで提供する。写真は「STIC」のユーザーインターフェースであり、写真提供はSecuIである。
対応情報の範囲は、マルウェア、URL、脆弱性分析情報、脅威レポートにとどまらず、ダークウェブ・TelegramからSecuIが収集した流出情報まで含まれる。
SecuIはこのように集めた情報をもとに、悪性有無・危険度を静的分析、動的分析、AIベース分析の方式で判断し、関連情報に基づく脅威総合分析へとつなげることで、脅威インテリジェンスの正確性・信頼性を強化する方針である。
キム・ヒョンドンSecuIセキュリティサービス室長専務は、脅威認知の水準が高いほどリスクは低下すると述べ、SecuIが現在運営している統合脅威分析・対応センターを中心に分析能力を強化する計画だと説明した。
出典:IT DAILY · キム・ホジュン 原文:https://www.itdaily.kr/news/articleView.html?idxno=242632
参考資料
本記事は、IT DAILYの原文をもとにBizCrushがAIを用いて要約・再構成・編集したものであり、IT DAILYの原文そのものではありません。
出典 IT DAILY
原文を確認本記事は、IT DAILYの原文をもとにBizCrushが要約・編集したものです。正確な引用や詳細は原文をご確認ください。