SecuI 推出 AI 基礎威脅情報服務「STIC」
IT DAILY · · 瀏覽 1
✦ AI 摘要
SecuI於2日宣布將 AI 基礎威脅情報服務「STIC」產品化並正式推出。
「STIC」是具備 SECUi Threat Intelligence Center 全名的整合 DB、網路入口網站基礎服務。
重新品牌化後的 STIC 結合全球威脅資訊與 SecuI 蒐集的資料,提供國內外最新 intelligence。
SecuI於2日宣布將 AI 基礎威脅情報服務「STIC」產品化並正式推出。STIC 的全名為 SECUi Threat Intelligence Center。SecuI 將原本以網站形式提供的 STIC 重新品牌化後,作為企業用服務再度推出。
STIC 是以整合 DB、網路入口網站為基礎的服務。此服務支援威脅情報從蒐集、分析、散布到運用的全流程。
STIC 於2014年末以 STIC 1.0 起步,歷經 STIC 2.0,並於2022年推出 STIC 3.0。STIC 3.0 的特色是可與防火牆設備連動,並具備資訊蒐集與自有分析功能。
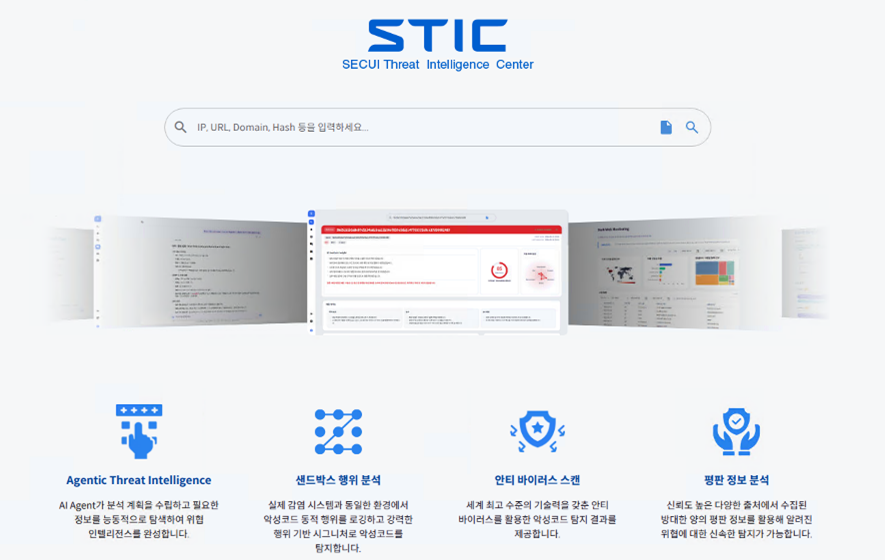
重新品牌化的 STIC 資料由全球威脅資訊與 SecuI 蒐集的資料結合而成。以此為基礎,可即時提供國內外最新 intelligence。照片為「STIC」使用者介面,圖片來源為 SecuI。
支援的資訊範圍不僅限於惡意程式、URL、漏洞分析資訊與威脅報告,還包括 SecuI 從 dark web、Telegram 蒐集到的外洩資訊。
SecuI 將以這些蒐集而來的資訊為基礎,透過靜態分析、動態分析與 AI 基礎分析方式判斷是否為惡意及其風險,並連結相關資訊基礎的威脅綜合分析,以提升威脅情報的準確性與可信度。
SecuI 資安服務室常務金亨東表示,威脅認知程度越高,風險就越低,並說明公司將以目前營運中的整合威脅分析與應對中心為核心,強化分析能力。
來源: IT DAILY · Kim Ho-jun 原文: https://www.itdaily.kr/news/articleView.html?idxno=242632
參考資料
本文由 BizCrush 在自動生成演算法的協助下撰寫。
來源 IT DAILY
查看原文本文由 BizCrush 根據 IT DAILY 原文摘要整理。準確引文與細節請參閱原文。