[인터뷰] “누구나 해커 되는 시대…취약점 홍수, 선별 대응으로 버텨야”
아이티데일리 (IT DAILY) ·
✦ AI 요약
AI 확산으로 비전문가도 간단한 지시만으로 취약점을 찾을 수 있게 됐다고 보리스 라린이 말했다.
반면 패치 배포 속도는 정체돼 있어 취약점 발견과 패치 사이의 격차가 커지고 있다고 그는 설명했다.
라린은 위험도와 유형에 따라 우선순위를 정해 대응하고, 중요 데이터 시스템은 물리적 망분리로 격리할 필요가 있다고 밝혔다.
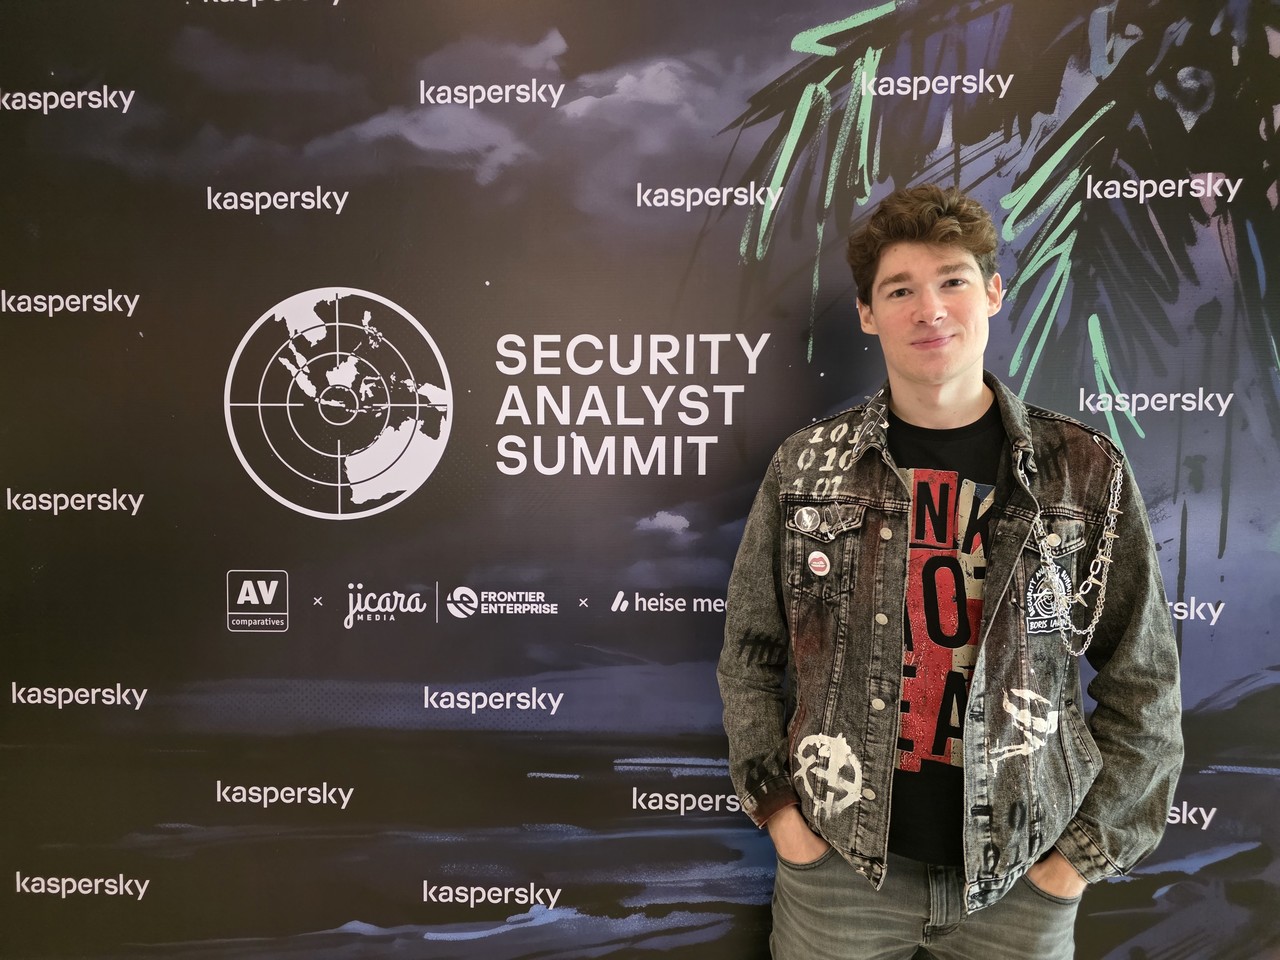
AI 확산으로 취약점 발굴의 진입장벽이 낮아지면서 비전문가도 간단한 지시로 시스템 결함을 탐지할 수 있게 됐다고 카스퍼스키 GReAT의 수석 연구원 보리스 라린이 진단했다. 지난달 인도네시아 발리에서 열린 '시큐리티 애널리스트 서밋 2026(Security Analyst Summit 2026, 이하 SAS 2026)' 현장에서 본지와 인터뷰한 보리스 라린은 누구나 해커가 되는 시대에 접어들고 있다고 보는 배경으로 이런 변화를 설명했다.
반면 보안 패치 배포 속도는 정체돼 있으며, 취약점 발견과 패치 사이의 시간 격차는 오히려 확대되고 있다고 보리스 라린은 짚었다. 그는 취약점이 수만 건 수준이면 패치 속도도 그에 상응해야 하지만, 패치에 필요한 시간은 AI의 도움만으로 단축되지 않는 상황이라고 설명했다.
이처럼 발견 이후 조치 전까지의 공백이 커지면서 기업·기관의 무방비 노출 위험도 함께 증대하고 있다고 보리스 라린은 SAS 2026 현장에서 설명했다. 그는 취약점 홍수 속에서 모든 사안을 일률적으로 처리하기보다 선별 대응으로 버텨야 하는 국면이라는 점을 인터뷰에서 강조했다.
라린 연구원은 여러 APT 공격을 발견한 전문가로, Zero-day 취약점 20개 이상을 발견했으며 카스퍼스키 연구원으로 활동하고 있다. 그의 해킹 시작 계기는 소니 게임기 '플레이스테이션3(PS3)'였다고 한다. 그는 어릴 적 호기심으로 PS3를 확보한 뒤 수년간 공부했고, 결국 PS3 해킹 방법을 찾아냈다.
라린 연구원은 AI가 취약점 탐색 시간을 단축하고, 취약점 탐색의 경험 장벽을 완화한다고 판단했다. 그는 과거에는 취약점 탐색에 오랜 경험이 필요했고, 고정관념을 깨는 사고도 필요했지만 이제는 그런 역량 전부가 필수는 아니라고 봤다. 또 AI 모델에는 짧은 지시만으로도 충분하다고 전했다.
카스퍼스키는 AI 모델의 연구 적용을 위한 자체 에이전트를 개발 중이며, 모델의 도구 사용·실행 관리용 '하네스(Harness)' 환경도 개발 중이다. 라린 연구원은 해당 에이전트들이 최근 취약점 몇 가지를 발견했다고 전했다. 해당 취약점들은 패치가 완료된 뒤 공식 발표될 예정이다.
AI 발전에 따라 취약점이 급증하고 있다. 올해 현재까지 공개 CVE는 약 9만 건으로, 지난해 공개 CVE 4만8449건과 비교해 두 배 수준에 근접했다. 그러나 패치 속도는 이 같은 취약점 증가 추세를 추종하지 못하고 있다.
개발사는 패치를 제작한 뒤 신규 오류가 발생하지 않는지 검증하는 절차를 거쳐야 한다. 또 패치를 배포하기 전에는 다양한 시스템 구성 환경을 대상으로 사전 호환성 테스트도 필요하다. 이를 소홀히 했다가는 안전을 이유로 패치를 적용했다가 시스템 전체가 마비되는 사태로도 번질 수 있다.
라린 연구원은 마이크로소프트(MS)도 실제 악용 위협 제보가 있더라도 '패치 튜즈데이(Patch Tuesday)' 외 긴급 패치 배포에는 신중하다고 설명했다. 그 이유로는 수많은 시스템 구성 환경을 대상으로 한 사전 호환성 테스트의 필요성을 들었다. 또한 AI 기반 패치 자동화로도 검증 절차 자체는 해결할 수 없다고 봤다.
라린 연구원은 '버그 대홍수(Bug Flood)' 시대에 담당자들을 상대로 취약점이 대량으로 쏟아지는 환경에서는 모든 패치를 동일하게 다루기보다 위험도와 유형에 따라 대응 우선순위를 정해야 한다고 강조했다. 라린 연구원은 고위험 취약점에 선제 대응하는 방법으로 'CVSS(Common Vulnerability Scoring System)' 점수를 참고할 것을 제시했고, 취약점 유형이 우선순위 선정의 핵심 정보라고 설명했다.
라린 연구원은 이에 따라 CVSS 점수와 취약점 성격을 함께 보고 대응해야 한다고 밝혔다. 특히 '원격 코드 실행(RCE)' 취약점은 가상사설망(VPN) 등 네트워크 경계에서 인증 없이 시스템을 침해할 수 있어 최우선 패치 대상이라고 설명했다. 반면 '로컬 권한 상승(LPE)' 취약점은 관리자 권한 탈취 위험이 있지만 외부 침투 경로보다 후순위로 관리할 수 있다고 설명했다.
라린 연구원은 보안 업데이트를 즉시 설치하는 것이 기본이라고 밝혔다. 다만 모든 패치를 신속하게 적용하는 것은 현실적으로 어렵다고 덧붙였다. 이어 중요 데이터 보관 시스템은 물리적 망분리로 격리할 필요가 있으며, 외부와 맞닿은 네트워크 경계 취약점을 우선 보완하는 것이 피해를 방지하는 실질적 방법이라고 설명했다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=242755
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.
이어서 보기
BizCrush