PHP 취약점 ‘일파만파’…추가 연계 공격 사례까지 등장
아이티데일리 (IT DAILY) ·
✦ AI 요약
CISA는 PHP투셸(CVE-2026-109618·109619)과 연계해 악용되는 리눅스 커널 취약점 CVE-2026-46300을 KEV 목록에 등재하고 패치를 촉구했다.
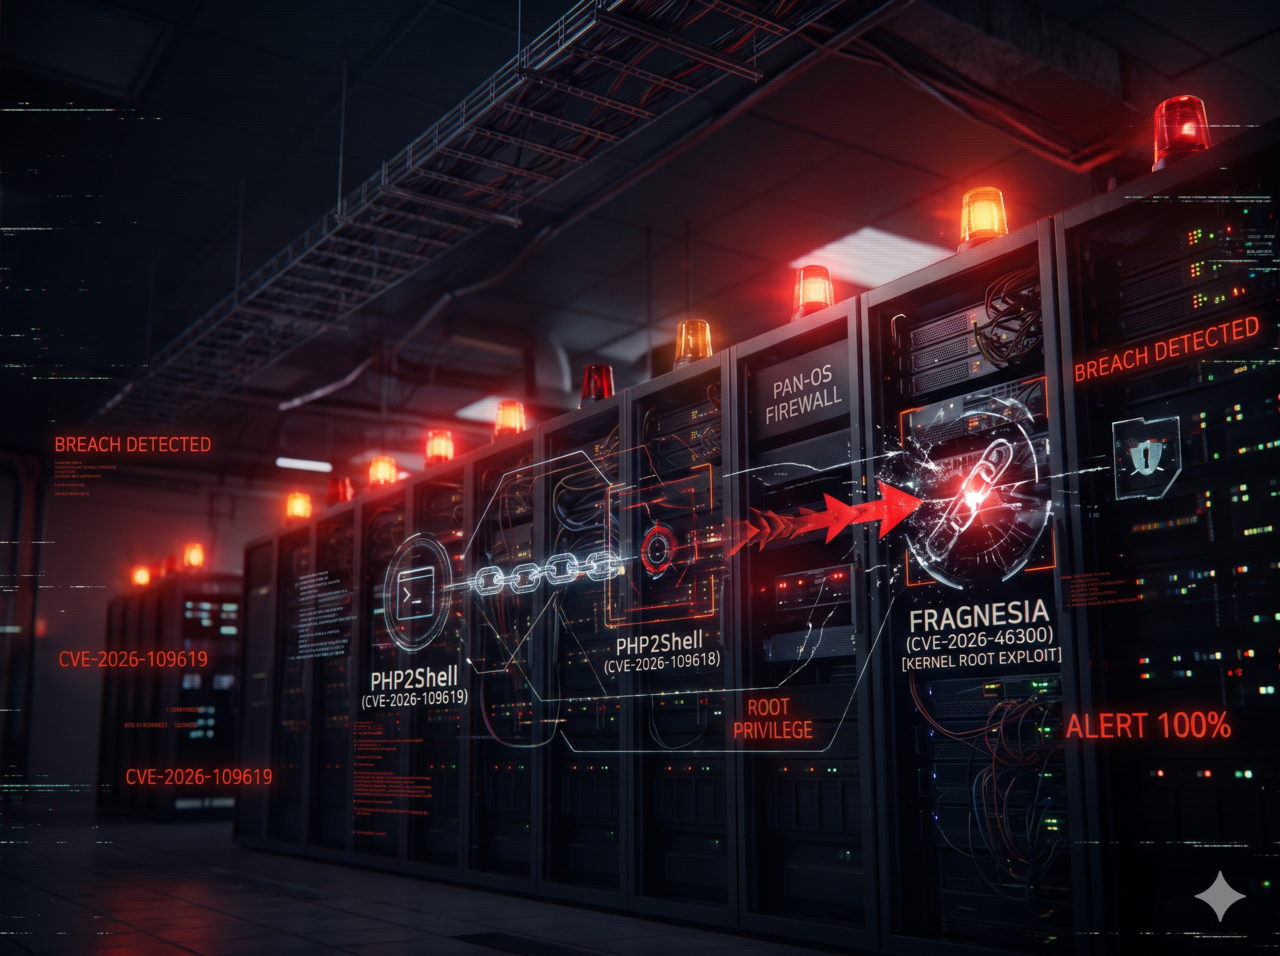
드림은 공격자가 PHP투셸과 프래그네시아를 동시에 악용해 팔로알토 네트웍스 PAN-OS 방화벽을 표적으로 삼았다고 밝혔다.
공격자는 단일 HTTP 요청으로 관리자 권한을 장악하고 웹셸을 설치했으며, 이후 로그를 삭제하고 흔적을 지웠다.
PHP투셸(PHP2Shell, CVE-2026-109618·109619) 여파가 지속되는 가운데 기존 취약점과 PHP투셸을 연계한 공격이 등장한 것으로 전해졌다. 연계 공격의 확대로 위험 수위도 상승한 상황이라고 30일 블리핑컴퓨터(Bleeping Computer) 등 외신이 보도했다.
이에 미국 사이버보안 및 인프라보안국(CISA)은 연방기관을 대상으로 경고를 내렸다. CISA는 PHP투셸과 연계해 악용되는 리눅스 커널 취약점에 대한 패치를 촉구했다.
문제가 된 취약점은 CVE-2026-46300이다. 이 취약점의 별칭은 프래그네시아(Fragnesia)이며, 올해 5월 발견됐다.
프래그네시아는 리눅스 커널 관련 고위험 취약점인 '더티 프래그(Dirty Frag)'의 변종으로 알려졌다. 일반 사용자도 이를 악용할 수 있으며, 악용될 경우 메모리를 임의로 조작할 수 있다. 이와 함께 관리자 최고 권한 장악도 가능하다.
미국 사이버보안 당국 CISA는 28일 'CVE-2026-46300'을 KEV 목록에 등재했다. KEV는 공격자의 실제 악용이 진행되고 있음을 의미한다. 이번 조치의 주목 지점은 PHP투셸-프래그네시아 연관이다.
CISA는 프래그네시아 KEV 설명에서 'CVE-2026-109618·109619'와의 연계를 경고했다. 그 연계 결과로 PHP 웹셸 설치가 가능하고, 루트 권한 명령 실행도 가능하다고 밝혔다. 이는 공격자가 서로 다른 취약점을 연쇄 악용해 시스템을 침해하는 양상과 연결된다.
다만 CISA는 PHP투셸-프래그네시아 연계 방식의 상세 내용은 공개하지 않았다. 공격 양상을 파악할 수 있는 단서로는 이스라엘 사이버보안 기업 '드림(DREAM)'의 26일 보고서가 제시됐다.
드림이 발표한 내용에 따르면, 공격자는 원격 코드 실행 취약점 PHP투셸·권한 상승 취약점 프래그네시아를 동시에 악용해 팔로알토 네트웍스 'PAN-OS' 기반 방화벽을 표적으로 삼았다. PAN-OS는 팔로알토 네트웍스 제품 등에 쓰이는 운영체제(OS)다.
공격은 먼저 방화벽 관리 웹 서버를 대상으로 대용량 데이터를 유입해 메모리 오류를 유발하는 방식으로 진행됐다. 이어 공격자는 이 메모리 오류의 틈을 이용해 PHP투셸로 침투 경로를 확보했고, 이후 OS 내부의 프래그네시아를 악용했다. 그 결과 관리자 비밀번호 확인 절차를 무조건 통과하도록 설정 파일을 조작했으며, 드림은 이 전체 과정의 완료에 약 15분이 소요됐다고 설명했다.
여러 취약점을 연계한 익스플로잇은 사이버 공격의 기본이다. 다만 이번 사례의 특징은 이를 단일 HTTP 요청으로 수행했다는 점이다. 공격자는 철저한 사전 준비로 표적을 선별했고, 단시간 내 공격을 전개했다.
드림 보고서가 발표됐다. 공격자는 딥시크(DeepSeek)로 공격 환경을 구성한 뒤 인터넷에 노출된 PAN-OS 약 1만9000대를 탐색했고, 이 가운데 취약 버전을 운영하는 방화벽 240대를 선별했다. 선별 대상 국가는 미국·일본·대만·한국이었다.
공격자는 미국 정부 기관 방화벽을 우선 타격한 뒤 나머지 표적으로 추가 공격을 진행했다. 그 결과 약 3시간 40분 만에 방화벽 24대에 웹셸을 설치했고, 웹셸 발판을 활용해 PHP투셸·프래그네시아를 연계했다. 이어 관리자 권한을 장악하고 사용자 정보를 수집했으며 백도어 계정 생성을 시도했다.
이후 공격자는 24일 늦은 시각에 추적 회피를 목적으로 포렌식 로그를 삭제하고 공격 흔적을 삭제했다. 다만 차후 공격용 웹셸 등은 잔존한 상태로 작전을 마무리했다.
이 사례와 맞물려 팔로알토는 29일 발표를 통해 인터넷에 관리 화면이 노출된 PAN-OS를 대상으로 PHP투셸 취약점 악용이 진행 중이라고 알렸다. 또 관리 화면의 인터넷 접근을 허용한 경우 즉시 차단할 것을 권고하고, PAN-OS 보안 업데이트 적용을 안내했다.
한국인터넷진흥원은 29일(한국 시간) 일부 팔로알토 제품에 보안 업데이트가 필요하다고 밝히며, 특정 취약점의 영향을 받는 제품군을 지목해 대응 방안으로 보안 업데이트를 권고했다. 권고 대상은 PAN-OS 중 PHP투셸 취약점 영향 버전으로, 해당 버전은 10.2·11.1·11.2·12.1·12.2로 한정됐다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=242587
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.