섀도우AI 위험 알고도 쓴다…파수AI, "리스크 관리 위한 가시성 확보 필요"
테크월드뉴스 ·
✦ AI 요약
기업 내에서는 내부 승인 없는 개인 계정과 미인가 외부 생성형 AI 툴의 업무 사용이 확산하며 섀도우 AI가 새로운 보안 위협으로 떠오르고 있다.
파수AI가 28일 발표한 설문조사 보고서에서 조직 내 AI 사용 방식 1위는 별도 방침 없는 자율 사용 29.1%였고, 업무 중 개인 계정 생성형 AI 현재 사용 응답 비중은 88.7%였다.
보고서는 명확한 정책·가이드라인과 안전한 사내용 AI 도구, 그리고 AI 사용 현황의 가시성이 필요하다고 제시했다.
기업 내에서는 내부 승인 없는 개인 계정과 미인가 외부 생성형 AI 툴의 업무 사용이 확산하면서 섀도우 AI가 새로운 보안 위협으로 떠오르고 있다. 이에 대응하려면 AI 활용과 관련한 명확한 정책과 가이드라인을 마련하고, 안전한 사내용 AI 도구를 제공하는 일이 시급하다는 지적이 나온다. 파수AI는 리스크 관리를 위해 가시성을 확보할 필요가 있다는 취지로 설명했다.
파수AI는 28일 설문조사 기반 보고서를 발표했다. 보고서명은 '통제 밖의 지능- 국내 조직의 섀도우 AI 사용 실태와 대응 현황'이다. 조사 대상은 국내 주요 기업·기관의 AI·IT·보안 담당자 151명이다.
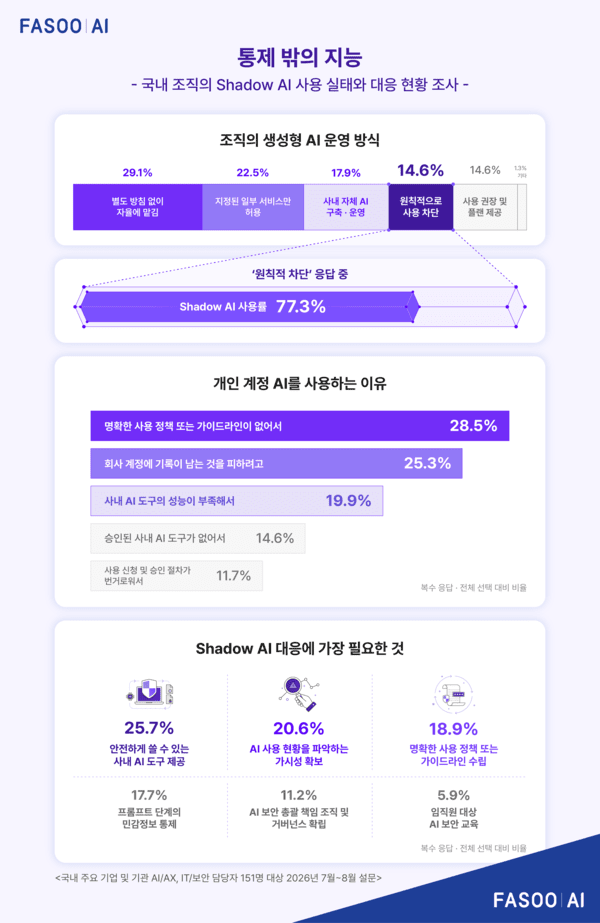
조사 결과 조직 내 AI 사용 방식 1위는 별도 방침 없는 자율 사용으로 29.1%였고, 2위는 지정된 일부 생성형 AI 서비스만 허용으로 22.5%, 3위는 사내 자체 AI 구축·운영으로 17.9%였다. 원칙적 사용 차단 조직 비중은 14.6%로 집계됐다. 그러나 업무 중 개인 계정 생성형 AI 현재 사용 응답 비중은 88.7%로 나타났다.
파수 AI는 조직 차원의 생성형 AI 사용 금지 조치만으로는 임직원의 개인 계정 사용을 차단하기 어렵다고 분석했다. 생성형 AI 사용을 원칙적으로 차단한다고 응답한 그룹 내에서도 섀도우 AI 사용률은 77.3%로 나타났다.
이 같은 흐름은 기업 내부 미승인 AI 도구의 업무 활용 위험에 대한 인지와도 맞물렸다. 문제 지점은 보안이었으며, 기업들은 기업 내부 미승인 AI 도구의 업무 활용 위험을 인지하고 있었다. despite 위험 인지에도 대다수는 섀도우 AI를 사용한 것으로 나타났다. 다만 보고서에 따르면 임직원 개인 계정 AI 사용 현황을 파악·통제하는 조직의 비중은 19.2%에 그쳤다.
섀도우 AI와 관련한 최대 우려는 제3자 모델 학습에 내부 핵심 데이터 활용으로, 28.3%를 차지했다. 주요 우려사항으로는 개인정보보호법 및 GDPR 등 규제 위반이 24.0%, 사용 이력 추적 불가로 사고 대응 곤란이 23.7%로 집계됐다.
조사에 따르면 임직원이 섀도우 AI를 사용하는 가장 큰 이유는 명확한 사용 정책·가이드라인의 부재로 28.5%를 차지했다. 이어 회사 계정·시스템에 사용 이력이 남는 것을 회피하려는 이유가 25.3%로 2위를 기록했다. 이 밖에 부족한 사내 AI 성능이 19.9%, 승인된 AI 도구의 부재가 14.6%, 번거로운 사용 신청·승인 절차가 11.7%로 집계됐다.
손종곤 파수AI 상무는 이번 조사에서 섀도우 AI가 금지만으로는 차단하기 어렵다는 점이 확인됐다고 밝혔다. 그러면서 대응의 핵심으로 명확한 정책과 안전한 대안 제공, AI 사용 현황의 가시성 확보를 제시했다.
출처: 테크월드뉴스 · 김혜진 기자
원문: https://www.epnc.co.kr/news/articleView.html?idxno=408916
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 테크월드뉴스
원문 확인이 기사는 테크월드뉴스 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.