레드햇, ‘서밋 커넥트 2026’ 개최…“AI 인프라 주권 확보책 공유”
아이티데일리 (IT DAILY) ·
✦ AI 요약
레드햇은 27일 ‘레드햇 서밋 커넥트 2026’을 열고 AI 도입 가속화에 대응하는 보안 전략과 인프라 현대화 해법을 제시했다.
김경상 한국레드햇 사장은 AI 시대를 IT 역사상 세 번째 대전환점으로 보고, 단일 클라우드나 단일 AI 모델, 특정 단일 벤더의 독점에서 벗어나야 한다고 말했다.
빈센트 칼데이라 CTO는 외부 모델 API 의존을 줄이고 자체 환경에서 워크로드를 통제하는 ‘토큰 생산자’ 전환과, 가상머신·컨테이너·AI를 단일 플랫폼에서 운영하는 방안을 제시했다.
AI 운영 비용이 급증하고 소프트웨어 공급망 보안 위협이 초 단위로 가속화하는 상황이 먼저 제기됐다. 이러한 환경에서 보안 위협에 대응하고 인프라 주도권을 확보하기 위해서는 특정 벤더 종속에서 벗어날 필요가 있다는 지적이 나왔다.
이와 함께 대안으로 오픈소스 기반 단일 하이브리드 플랫폼으로의 전환 필요성이 제기됐다. 이는 벤더 종속을 줄이고 인프라 통제력을 확보하는 방안으로 언급됐다.
레드햇은 27일 '레드햇 서밋 커넥트 2026(Red Hat Summit: Connect 2026)'을 개최했다. 이번 행사의 주제는 AI 도입 가속화 대응이었으며, 레드햇은 행사에서 보안 위협 대응 전략과 인프라 현대화 해법을 제시했다.
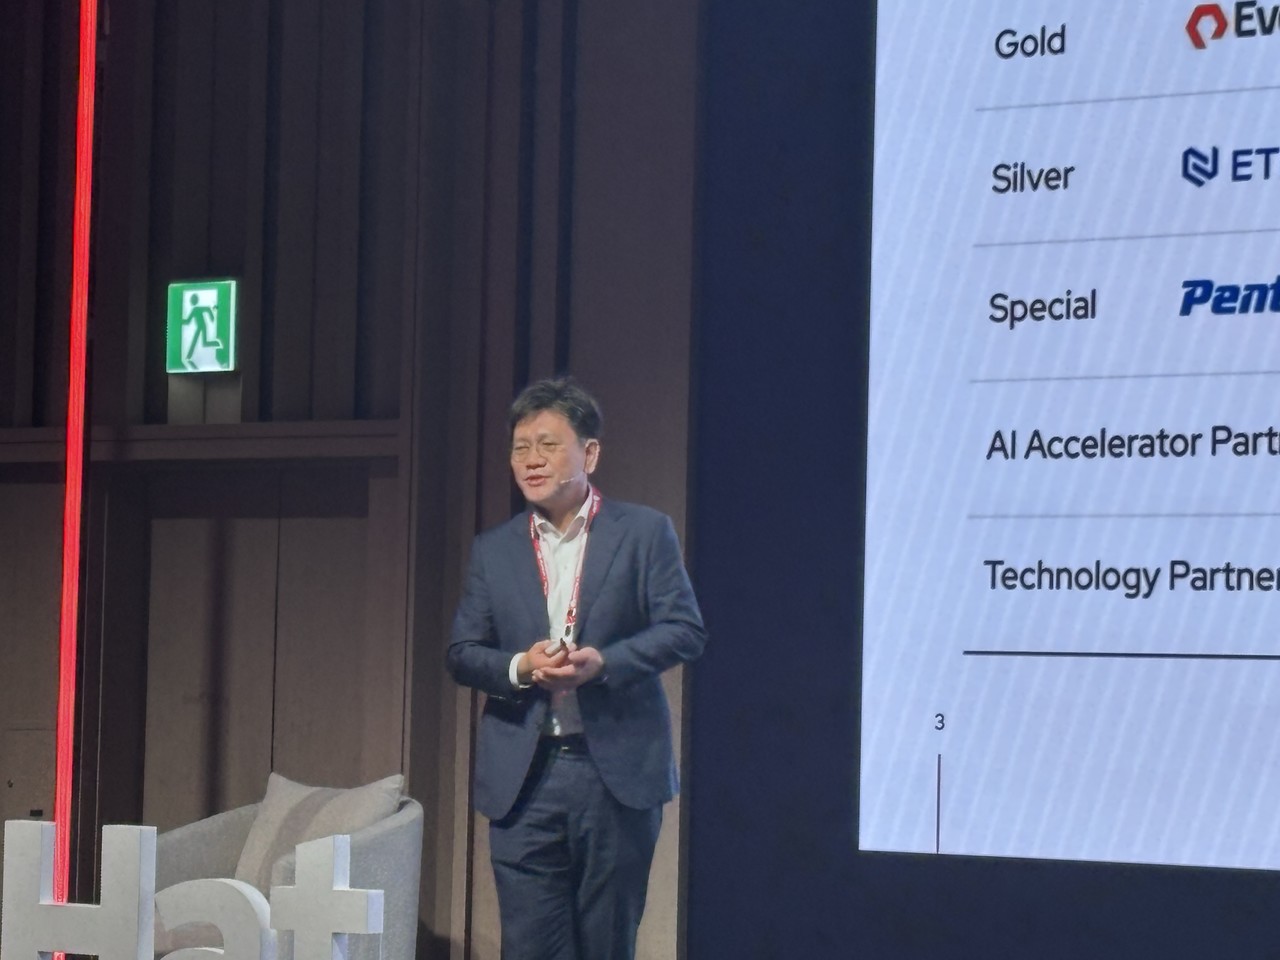
오프닝에서는 김경상 한국레드햇 사장이 발표에 나섰다. 김경상 한국레드햇 사장은 보스턴 다이내믹스 4족 보행 로봇 '스팟(Spot)'과 함께 무대에 등장해 오프닝 시연을 진행했으며, 환영사도 했다.
김경상 사장은 환영사에서 AI 시대를 IT 역사상 세 번째 대전환점으로 규정했다. 그는 이전 전환으로 리눅스 도입과 클라우드 네이티브 전환을 언급했다.
김경상 사장은 미래를 형성하는 주체가 단일 클라우드나 단일 AI 모델, 특정 단일 벤더의 독점으로는 될 수 없다고 봤다. 그는 성공하는 기업의 조건으로 오픈소스 기반의 개방형 파운데이션과 자사 환경에 최적화된 유연한 시스템 구축을 제시했다.
이 같은 내용은 키노트 세션에서 이어졌다. 발표는 빈센트 칼데이라(Vincent Caldeira) 레드햇 CTO가 맡았고, 발표 주제는 AI 시대 기업의 인프라 딜레마와 해결 전략이었다.
세션 소제목은 '토큰 소비자'에서 '토큰 생산자'로였다. 빈센트 칼데이라 CTO는 한국이 글로벌 D램 생산 비중 70%를 차지하고, 고대역폭메모리(HBM) 주도권을 보유하고 있으며, 인구 1인당 AI 특허 등록 수가 세계 1위라고 설명했다.
그는 이를 근거로 한국을 AI 생태계의 핵심 허브로 평가했다. 행사 현장 발표 사진도 함께 게재됐으며, 사진 크레딧은 권영석 기자다.
기업 IT 부서는 정체된 예산 아래에서 레거시 시스템 유지와 복잡해진 AI 인프라 운영을 함께 감당해야 하는 과제를 안고 있다. 이런 상황에서 칼데이라 CTO는 외부 프론티어 AI 모델의 토큰당 가격이 매년 75~90% 급락하고 있다고 설명했다. 그러나 동시에 기업의 활용량과 적용 범위가 급증하면서 월말 실제 AI 비용은 천문학적으로 급등하고 있다고 밝혔다.
이 같은 비용 구조에 대응하기 위해서는 외부 모델 API 의존에서 탈피할 필요가 있다. 기업은 자체 환경을 기반으로 워크로드를 통제하고 최적화하는 방향으로 전환해야 한다. 이를 통해 기업은 목적 맞춤형 토큰 생산자(Token Producer)로 진화하는 것을 지향한다.
이 전환을 구현하는 틀로는 베어메탈 하드웨어부터 AI 에이전트 애플리케이션 계층까지 포괄하는 메탈 투 에이전트(Metal-to-Agent) 아키텍처가 제시됐다. 이 아키텍처의 중심 구성으로는 엔비디아 가속기와 리벨리온 등 국산 NPU를 포괄하는 OS 계층 RHEL이 제시됐다. 또 다른 중심 구성으로는 가상머신, 컨테이너, AI를 단일 플랫폼에서 구동하는 오픈시프트(OpenShift)가 소개됐다.
레드햇 서밋 커넥트 2026 현장에서 칼데이라 CTO는 기업이 외부 토큰 소비만 지속할 경우 월별 청구서에 종속될 우려가 있다고 밝혔다. 그는 기업의 통제권 확보가 필요하다고 보고, 비즈니스 사용 사례별 적정 규모 최적화 모델이 필요하다고 설명했다. 또한 자체 호스팅 환경에서 모델을 구동해야 한다고 제시하며, 기업이 '토큰 생산자'로 전환할 필요가 있다고 밝혔다.
이 자리의 주제는 SBOM 보안, '운영 모델' 중심 가상화 통합이었다. 칼데이라 CTO는 AI로 인한 보안 패러다임 변화를 제시하는 한편, 가상화 현대화 해법도 제시했다. 사진은 권영석 기자가 촬영했다.
그는 최근 AI 모델이 소프트웨어 내 수천 개 고위험 취약점을 자율 탐지할 수 있게 됐다고 설명했다. 최근 AI 모델의 취약점 탐지 비용은 수십 달러 수준이라고 밝혔다. 아울러 취약점 발견부터 실제 악용까지 걸리는 시간은 과거 60일 수준에서 수 시간 또는 제로데이 수준으로 단축됐다고 진단했다.
칼데이라 CTO는 모든 잠재 취약점을 무조건 수정하는 '제로 CVE'는 실질적으로 불가능하다고 밝혔다. 그는 무리한 패치 적용이 환경 안정성을 저해할 가능성도 있다고 설명했다. 이에 따라 레드햇은 모든 취약점을 일괄 수정하는 방식 대신 다층 보안 전략을 제시했다.
레드햇이 제시한 해법은 공격 표면을 최소화하는 경량 컨테이너 이미지 'Hardened Images', 검증된 소속 출처를 보장하는 '신뢰 라이브러리(Trusted Libraries)', 최신 업스트림 패치를 즉시 반영하는 롤링 릴리스 '페도라 허밍버드 리눅스'로 구성된다. 이는 칼데이라 CTO가 설명한 보안 환경 변화에 대응하는 방안이자, 그가 제시한 가상화 현대화 해법의 일환이다.
가상화 시장이 급변하는 가운데 레드햇은 오픈시프트 가상화(OpenShift Virtualization)의 가치를 비용 절감 이상으로 평가해야 한다는 관점을 제시했다. 레드햇은 VM·컨테이너·AI 에이전트를 분리된 사일로로 운영할 경우 비효율과 보안 허점이 발생한다고 보고, 세 가지 워크로드를 단일 플랫폼에서 통합 운영할 필요가 있다고 밝혔다.
레드햇은 지난 1년간 오픈시프트 상 VM 수가 400% 이상 급증했다고 발표했다. 또 100만 대 이상 VM 마이그레이션 평가를 완료했다고 발표했으며, 이를 바탕으로 가상화 전환이 가파르게 진행되고 있다고 판단했다.
칼데이라 CTO는 가상화 전환 논의를 단순 라이선스 비용 절감 차원에 한정하는 것은 부적절하다는 입장을 밝혔다. 그는 가상화 전환을 근본적 운영 모델의 관점에서 다뤄야 하며, 단일한 개방형 하이브리드 플랫폼에서 가상머신·컨테이너·AI 워크로드를 통합 운영할 때 기업 인프라의 확장성과 지속 가능성을 확보할 수 있다고 설명했다.
출처: 아이티데일리 (IT DAILY) · 권영석 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=242465
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.