무신사 이어 기업 8곳도 침해사고 신고…정부 조사 진행 중
아이티데일리 (IT DAILY) ·
✦ AI 요약
과기정통부·KISA는 1일 오후 9시경 해커 추정 인물의 메일을 수신했다.
과기정통부는 다음날 관계기관과 제보 내용을 공유하고 보고서 분석으로 민간 기업을 식별해 취약점·침해 정황을 통지했다.
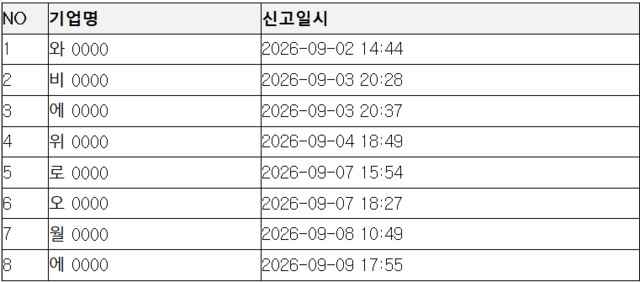
그 결과 무신사 뒤 추가 신고 기업 8곳이 확인됐고, 전체 신고 기업은 9곳으로 늘었다.
온라인 패션 플랫폼 '무신사' 해킹 주장 제보가 접수된 뒤 정부가 내용을 관계기관과 공유하고 보고서를 분석해 관련 민간 기업을 찾아낸 것으로 나타났다. 23일 이주희 더불어민주당 의원의 과학기술정보통신부·한국인터넷진흥원(KISA) 제출자료가 공개됐다.
과기정통부·KISA는 1일 오후 9시경 해커 추정 인물의 메일을 수신했다. 이 메일에는 민간·금융·공공·국방 분야 보안 취약점 정보가 포함됐고, 제보자는 무신사 해킹을 주장했다.
과기정통부는 다음날 국방부·국가정보원·금융감독원 등 관계기관과 제보 내용을 공유했다. 이어 과기정통부는 보고서 분석을 통해 민간 기업을 식별했고, 해당 업체들에 취약점·침해 정황을 통지했다. 과기정통부·KISA는 해당 업체들에 신고를 안내했다.
그 결과 무신사 뒤 추가 신고 기업 8곳이 확인됐고, 이들 기업의 침해사고 발생 신고에 따라 정부가 조사에 착수했다. 구체적 사고 원인과 피해 규모는 공개되지 않았다.
무신사가 제보 접수 이전인 지난달 28일 침해사고를 신고한 데 이어, 2일부터 9일까지 침해사고를 신고한 기업이 8곳으로 집계됐다. 이에 따라 무신사를 포함한 전체 신고 기업은 9곳으로 늘었다. 이 의원은 무신사 이후 기업 8곳이 추가 신고하면서 국민 불안이 확대됐다고 밝혔다.
이와 별개로 29CM 운영 주체인 무신사 측에서는 29CM가 8월 27일 주문정보 조회 연동 기능(API)을 대상으로 한 비정상적 외부 접근을 발견했다고 밝혔다. 이어 29CM 일부 고객 정보 유출이 확인됐으며, 유출된 개인정보는 약 15만9000건이라고 전했다. 유출 항목별로는 고객 이름이 13만8841건이었고, 이름과 함께 이메일 주소·휴대전화번호·배송정보가 유출된 경우는 2만1011건이었다.
KISA는 신고 기업을 대상으로 기술 지원을 진행 중이며, 사고 원인 분석도 진행 중이다. 다만 다른 신고 건들은 조사 진행 중인 사안으로, 피해 규모는 비공개이고 개인정보 유출 여부도 비공개다.
이 의원은 정부 조사를 통해 피해 규모와 원인 규명을 지원할 방침이라고 밝혔다. 아울러 금융·공공·국방 분야까지 점검 이행을 확인할 방침이라고 밝혔다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=241832
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.