보안 현장, 최대 화두는 ‘AI’…AX 확산에도 준비는 미흡
아이티데일리 (IT DAILY) ·
✦ AI 요약
AI 보안이 2026 정보보호 솔루션 컨퍼런스 설문에서 가장 큰 보안 이슈로 꼽혔고, 기업·기관의 AI 활용 비율은 10곳 중 6곳으로 조사됐다.
안전한 AI 활용을 위한 대응에서는 전사 AI 가이드라인 및 보안 지침 수립이 36%로 가장 높았지만, 필요성은 인지했으나 준비하지 못했다는 응답도 24%였다.
향후 1년 정보보호 투자 확대 분야에서는 AI 보안이 79%로 가장 높았고, 전년 대비 예산은 비슷하다는 응답과 잘 모른다는 응답이 각각 34%였다.
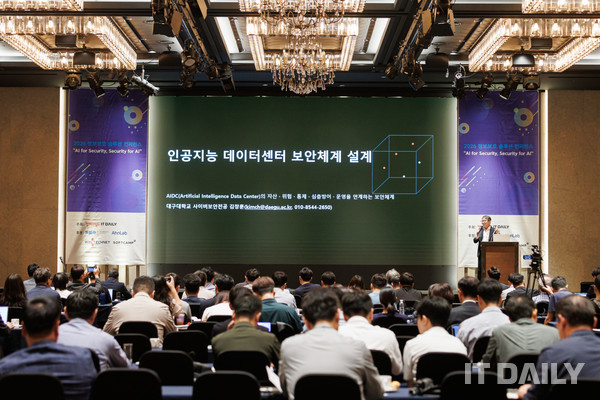
보안 현장의 최대 화두로 'AI'가 부각됐다. 9일 서울 양재동 엘타워에서 열린 '2026 정보보호 솔루션 컨퍼런스' 현장에서 컴퓨터월드/IT DAILY가 실시한 설문 결과, AI의 사이버보안 업무 도구화가 시작된 것으로 나타났다. 기업·기관의 AI 활용 비율은 10곳 중 6곳으로 집계됐고, 활용 범위는 실제 운영 환경 또는 일부 업무로 조사됐다. 사진은 컴퓨터월드/IT DAILY가 제공했다.
다만 관심과 활용의 확대가 체계적 대응으로 직접 연결되지는 않은 것으로 나타났다. 향후 투자 확대 분야로는 AI 보안이 선정됐지만, AI 보안 지침을 보유한 조직 비율은 36%에 그쳤다. 또 AI 보안의 필요성은 인지하지만 미준비 상태라고 응답한 비율은 24%로 조사됐다. 사이버보안 예산에 대해서는 전년과 비슷하거나 규모를 인지하지 못한다는 응답 경향이 다수로 나타나, 실제 활용 확대와 제도·준비 측면 사이의 대비가 확인됐다.
이번 설문은 컴퓨터월드/IT DAILY가 9일 서울 양재동 엘타워에서 '2026 정보보호 솔루션 컨퍼런스' 참가자를 대상으로 실시했다. 설문 응답자 수는 99명이었다. 비율은 문항별 유효응답을 반올림해 산정했고, 복수응답 문항은 응답자 기준으로 집계했다.
조사에서는 올해 주목 보안 이슈를 비롯해 CISO·보안 책임자 권한, 사이버보안 예산, 보안 업무의 AI 활용 수준, 안전한 AI 활용 방안, 향후 투자 확대 분야, 제로트러스트 구축 난점 등을 함께 점검했다.
올해 가장 주목하는 보안 이슈를 묻는 설문에서, 복수응답이 가능한 가운데 '인공지능(AI)에 대한 보안'이 82%로 가장 높은 응답을 기록했다. 이어 제로트러스트가 40%로 2위, 국가 망 보안체계(N2SF)가 38%로 3위를 차지했다.
그 밖에 클라우드 보안은 22%, 랜섬웨어·APT·피싱 등 사이버 공격 전반은 17%, 소프트웨어 공급망 보안은 12%로 집계됐다. AI 보안은 다른 항목과 큰 격차를 보이며 최대 관심사로 나타났다.
이 같은 결과의 배경으로는 AI의 새로운 공격 수단 악용과 기업 내부의 생성형 AI·AI 에이전트 활용 증가가 거론된다. 이에 따라 AI 활용 방어 체계 마련과 안전한 AI 사용 환경 조성이 과제로 꼽힌다.
아울러 제로트러스트와 N2SF가 상위권에 오른 점은 현장 관심을 반영한 것으로 풀이된다. 관심 방향은 사용자·단말·데이터 신뢰 수준의 지속 검증에 맞춰졌으며, 보안 체계 전환도 새 기술 도입뿐 아니라 지속 검증 중심을 지향하는 흐름으로 읽힌다.
보안 업무 AI 활용 현황 질문 결과, '실제 운영 환경에서 활용 중'이라는 응답은 36%로 나타났다. '일부 업무에 시범 운영 중'이라는 응답은 24%였다. 실제 적용 또는 시범 적용 조직의 합계는 60%였다.
응답 분포상 실제 운영과 시범 운영이 과반을 차지하면서 AI가 보안 업무에서 검토 수준을 넘어 적용 단계로 넘어간 흐름이 나타났다. AI는 보안관제·위협 분석 등 실제 업무 투입 단계로 진입했다.
한편 '도입 검토 단계'라는 응답은 18%로 집계됐다. '관심은 있으나 구체적인 계획은 없다'는 응답은 15%였다. '활용 계획이 없다'는 응답은 4%였다.
아직 운영 환경에 미적용한 조직도 다수였으며, 이들 가운데 상당수는 도입 검토 또는 관심을 보유한 상태로 나타났다. 운영 환경 미적용 조직 다수가 도입 검토 또는 관심 보유 단계에 있는 흐름이 확인됐다.
이 같은 분포는 향후 적용 대상 업무가 더 넓어지는 방향으로 이어지는 모습으로 해석된다. AI 활용 보안 업무 범위 확대 전망이 나타났다.
사진 출처는 컴퓨터월드/IT DAILY다. 향후 1년 정보보호 투자 확대 최우선 분야를 묻는 설문이 실시됐다. 이 설문은 복수응답이 가능했고, 최대 3개를 선택하는 방식으로 진행됐다.
조사 결과 AI 보안이 79%로 가장 높았다. 2위는 제로트러스트로 32%였으며, AI 보안과는 큰 차이를 보였다. 향후 1년간 정보보호 투자 확대 분야를 묻는 조사에서 AI 보안이 가장 두드러진 응답으로 나타났다.
그 뒤로는 데이터·개인정보보호가 25%, 보안관제·위협 탐지가 25%로 같은 비중을 기록했다. 이어 클라우드·서비스형 소프트웨어(SaaS) 보안은 21%, 인증·계정·권한관리는 13%로 집계됐다. 랜섬웨어 대응·백업·복구와 소프트웨어 공급망 보안, 보안 컨설팅·모의해킹은 각각 6%였다.
현재 관심 분야와 실제 투자 방향은 모두 AI 보안에 집중되는 흐름으로 나타났다. 관심과 투자 방향이 함께 AI 보안으로 쏠리는 양상이다.
AI 보안 투자 우선순위가 상승한 배경에는 관련 수요가 동반된 것으로 정리된다. AI 기반 공격 탐지·대응 기술에 대한 수요가 존재했고, 내부 구성원의 AI 이용 통제에 대한 수요도 존재했다. 데이터 유출 통제에 대한 수요도 존재했으며, 이러한 수요가 함께 작용했다.
사진 출처는 컴퓨터월드/IT DAILY다. 이번 내용은 향후 1년간 정보보호 투자 확대 분야와 관련해 안전한 AI 활용 방안을 묻는 설문 결과를 다룬다. 설문은 복수응답이 가능하도록 진행됐다.
설문에서는 안전한 AI 활용을 위한 대응 방식이 여러 갈래로 나타났다. 이 가운데 전사 AI 가이드라인 및 보안 지침 수립이 36%로 가장 높은 응답 비중을 차지했다. 일부 조직에서는 전사 지침을 마련한 것으로 나타났다.
그 밖에 필요성은 인지했으나 준비하지 못했다는 응답은 24%였다. 별도 보안 솔루션 도입은 22%, 보안 대책 마련 단계는 17%, 일부 부서별 자체 보안 수칙 운영은 14%로 집계됐다. 현재 계획이 없다는 응답은 12%였다.
이는 AI 실제 보안 업무 적용 조직이 증가하는 가운데, AI 통제 체계에서는 조직별 편차가 있음을 보여준다. 별도 솔루션을 도입한 조직이 있는 반면, 필요성을 인지하고도 준비하지 못한 조직도 있는 것으로 나타났다. 계획이 부재한 조직도 적지 않은 모습이다.
결국 AI 활용 속도에 대응하는 과제가 남아 있는 것으로 풀이된다. 데이터 입력 범위와 권한, 책임 소재를 구체화할 필요가 있다는 점이 함께 제시됐다.
안전한 AI 활용을 위한 방안과 관련해 투자 방향은 AI 중심으로 나타났다. 다만 전체 예산 기조는 관망으로 정리됐고, 사이버보안 예산 증가세는 뚜렷하지 않은 것으로 제시됐다.
전년 대비 올해 예산 변화에 대한 응답에서는 '전년과 비슷한 수준'이 34%, '잘 모름'이 34%로 가장 큰 비중을 차지했다. 응답 분포상 예산이 전년과 비슷하거나 변화를 알지 못한다는 비중이 가장 컸다.
예산 증가 응답은 감소 응답보다 높았다. 전년 대비 올해 예산 변화 응답 가운데 '10% 이상 상승'은 16%, '20% 이상 상승'은 10%였고, 예산 증가 응답 합계는 26%였다.
반면 전년 대비 올해 예산 변화 응답 가운데 '10% 이상 하락'은 3%, '20% 이상 하락'은 2%였다. 예산 감소 응답 합계는 5%로 집계됐다.
이 같은 응답 분포를 바탕으로 AI 보안 중심 투자 우선순위는 명확한 것으로 나타났다. 투자 관심은 AI 보안으로 이동했지만, 전체 예산 확대 태도는 신중한 것으로 정리됐다.
이에 따라 투자 방식 전망으로는 신규 예산 대폭 증액보다 기존 보안 예산 내 AI 관련 분야 비중 확대가 제시됐다. 이는 총액을 크게 키우기보다 기존 보안 예산 안에서 AI 관련 배분을 늘리는 흐름을 시사한다.
CISO·보안 책임자 권한 관련 설문에서 가장 많은 응답은 보안 책임자가 의견 제시는 가능하지만 의사결정 권한은 제한된다는 인식으로, 32%를 차지했다. 이어 22%는 경영진과 동등한 수준의 의사결정 권한을 보유한다고 봤고, 20%는 보안 정책·투자에 영향력을 행사한다고 응답했다.
또 11%는 책임 대비 조직 내 입지가 부족하다고 응답했고, 10%는 조직별 차이가 커 판단이 어렵다고 봤다. 3%는 형식적 존재로 실질 역할 수행이 어렵다고 응답했다.
제한적 의사결정 권한, 책임 대비 부족한 입지, 형식적 역할로 묶인 응답 비중은 합계 46%였다. 경영진과 동등한 권한 또는 정책·투자 영향력 행사로 묶인 응답 비중은 합계 41%였다.
이와 관련한 발언 요지로는 보안 책임자 위상이 강화된 조직과 책임에 맞는 권한이 부족한 조직이 공존하는 것으로 제시됐다. 이를 바탕으로 조직별로 보안 책임자의 위상과 권한 수준이 엇갈리는 흐름이 나타났다.
조사에서는 제로트러스트 관심이 증대하는 가운데, 제로트러스트 구축의 최대 어려움으로 가이드라인 및 참고 사례 부족이 42%로 지목됐다. 조직 환경에 적용하는 방식을 보여주는 구체적 모델·사례가 부족하다는 점도 함께 확인됐다.
제로트러스트 구축 어려움 2위는 조직 내 보안 실무자 전문성이 27%였고, 3위는 경영진 이해도가 22%였다. 4위는 정부 규제 및 법적 근거 미비로 인한 동인 부족이 10%로 나타났다.
이번 조사 결과는 기술 도입만으로 제로트러스트 체계를 완성하기 어렵다는 점을 보여줬다. 이를 위해서는 경영진 이해, 실무 역량, 단계별 적용 기준이 필요 요소로 제시됐다.
이번 조사에서 확인된 핵심 주제는 AI 보안이었다. AI 보안 관련 범위는 관심·활용·향후 투자 전반에 걸쳐 있었지만, 예산 확대는 제한적인 것으로 나타났다.
이에 따라 보완이 필요한 영역으로는 안전한 AI 활용 체계, 보안 책임자 권한, 제로트러스트 적용 사례가 제시됐다. 향후 보안 투자 성패의 변수로는 AI 도입 속도 이상으로 조직 정책·권한·운영 체계 정비가 꼽혔다. 조직 내 CISO·보안 책임자 권한·입지 관련 사진 출처는 컴퓨터월드/IT DAILY다.
컴퓨터월드/IT DAILY 제공 사진은 제로트러스트 체계 구축의 어려움을 다루고 있다.
출처: 아이티데일리 (IT DAILY) · 김호준, 김병주, 성원영, 권영석 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=241742
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.