20년 쓰는 의료기기…포티넷 “네트워크·단말 함께 지켜야”
아이티데일리 (IT DAILY) ·
✦ AI 요약
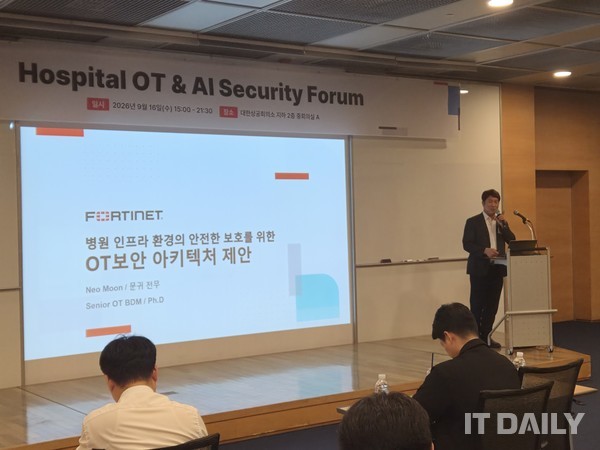
포티넷 코리아 문귀 전무는 16일 서울 중구 대한상공회의소에서 열린 '병원 OT 및 AI 보안 포럼'에서 병원 인프라 환경 보호를 위한 OT 보안 아키텍처를 주제로 발표했다.
그는 MRI 등 의료기기와 함께 설치된 Windows PC가 10년~20년 사용되며 노후화되고, 패치 중단과 백신 기능 저하로 보안 문제가 커진다고 설명했다.
또 병원은 IT 시스템과 의료기기가 공존하고 외부 연결이 불가피하므로, 네트워크 분리와 경계 방화벽, EDR 등 여러 보안 수단을 함께 적용해야 한다고 밝혔다.
포티넷이 의료기기 보안과 관련해 네트워크와 단말을 동시에 보호할 필요성을 강조했다. 문귀 포티넷 코리아 전무는 16일 서울 중구 대한상공회의소에서 열린 '병원 OT 및 AI 보안 포럼'에서 병원 인프라 환경 보호를 위한 OT 보안 아키텍처를 주제로 발표했다.
문귀 전무는 병원 보안의 핵심 난제로 장기간 운용되는 의료기기와 그에 연결된 PC의 노후화를 들었다. 그는 MRI 등 고가 의료기기가 도입 후 10년~20년 사용되고, 의료기기와 함께 설치된 Windows PC도 노후화된다고 설명했다. 이어 이런 노후 PC는 패치가 중단되고 백신 기능도 저하된다며, 의료 분야 보안의 가장 큰 문제가 이런 시스템을 보호하는 데 있다고 밝혔다.
문귀 전무는 의료기기의 긴 사용 주기만이 아니라 불가피한 외부 연결도 동시에 고려해야 한다고 강조했다. 이에 따라 병원 인프라 환경을 보호하기 위해서는 이에 맞는 보안 아키텍처와 OT 보안 체계가 필요하다고 밝혔다.
병원은 사이버 위협 대상이다. 의료기관이 공격을 받을 경우 정보 유출 가능성이 있고, 진료 시스템 마비 가능성도 있으며, 환자 생명 위험을 초래할 가능성도 있다. 2024년 영국 국민보건서비스(NHS) 검사기관 시노비스(Synnovis)는 킬린(Qilin) 랜섬웨어 공격 피해를 입었고, 이 공격으로 일부 시스템 마비가 발생했다. 킹스칼리지병원 측은 혈액검사 결과 지연이 환자 1명 사망에 영향을 미친 요인 중 하나였다고 밝혔다.
국내에서도 의료기관 침해사고는 증가하고 있다. 한국사회보장정보원에 따르면 국내 의료기관 침해사고는 2020년 18건에서 2024년 71건으로 늘었고, 2020년 대비 2024년에 약 3.9배 증가했다. 올해 초 전남대학교병원과 강원대학교병원에서는 랜섬웨어 감염이 발생했으며, 전남대학교병원·강원대학교병원의 랜섬웨어 감염으로 의료영상저장전송시스템(PACS) 운영에 차질이 빚어졌다.
병원은 IT 시스템과 의료기기로 구성된 OT 환경이 공존하는 구조를 갖고 있다. 병원 내에는 의료사물인터넷(MIoT)도 배치돼 있다. 의료사물인터넷(MIoT)의 예로는 환자 모니터링 장비와 인큐베이터, 엑스레이(X-Ray)가 있으며, 환자 모니터링 장비·인큐베이터·엑스레이(X-Ray)는 IT 연계 장비다.
문 전무는 의료기기의 주요 위험 요인으로 의료기기의 장기 사용 주기를 지목했다. 의료기기는 고가이고, 병원 도입 후 사용 기간이 길게는 20년 가까이에 이른다고 설명했다. 이 과정에서 의료기기와 함께 설치된 Windows PC도 노후화되면서 장비 노후화에 따른 공격 노출이 커진다고 봤다. 또한 운영체제 기술 지원 종료 사례가 발생하고, 취약점이 발견된 후에도 패치가 불가한 상황이 발생한다고 설명했다.
문 전무는 그러나 의료기기와 외부 시스템의 단절이 어렵다고 설명했다. 이유로는 의료진이 병원정보시스템과 연계해 검사 결과를 확인할 필요가 있고, 의료영상저장전송시스템과 연계해 검사 결과를 확인할 필요가 있으며, 유지보수 목적의 외부 업체 원격 접속이 필요하다는 점을 들었다. 이에 따라 핵심은 불가피한 연결 지점의 통제와 보호에 있다고 설명했다.
문 전무는 특히 OT-IT 경계와 구형 엔드포인트를 강조했다. 대응 방안으로는 OT와 IT 간 네트워크 분리와 경계 구간 방화벽 설치를 제시했으며, 방화벽의 목적은 위협 통제라고 설명했다. 이어 필요한 최소한의 연결만 방화벽을 통해 유지하는 구조가 필요하다고 밝혔다. 아울러 포티넷 솔루션의 강점으로 DICOM·HL7 등 의료정보 프로토콜 식별·통제 기능을 강조했다.
패치가 중단된 구형 엔드포인트의 관리 중요성이 제기됐다. 해당 장비는 업데이트가 어렵고 백신(안티바이러스) 설치 부담도 큰 특성이 있어, 대안으로 EDR이 효과적인 수단으로 거론됐다. EDR은 이상행위 탐지에 최적화된 특성이 있는 것으로 설명됐다.
문 전무는 의료기기의 역할이 제한적이고 의료진이 사용하는 기능도 정형화돼 있다고 밝혔다. 이에 따라 비정상 행위 탐지만으로도 위협을 조기에 탐지하고 대처할 수 있다고 설명했다.
문 전무는 의료 OT 환경은 단일 보안 제품만으로 보호하기 어렵다고 밝혔다. 이어 방화벽 1대 설치나 가시성 확보만으로 보안이 완료되는 것은 아니라고 설명했다. 그러면서 네트워크, 접근 권한, 원격 접속, 단말 보안을 포괄할 필요가 있으며, 여러 보안 수단을 환경별 우선순위를 설정한 뒤 도입할 필요가 있다고 밝혔다.
이날 행사는 포티넷과 병원정보보안협회가 공동 개최했다. 한국사회보장정보원, 법무법인 율촌, 김앤장 법률사무소가 연사로 참여했으며, 의료·공공·법조계가 함께 구성됐다. 법무법인 율촌과 김앤장 법률사무소는 AI기본법 대응 방안과 병원 사이버보안 사고 관련 법적 리스크·대응 전략을 발표 주제로 다뤘다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=241669
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.