[보안 레이더] 日 정부 시스템 해킹…토스페이먼츠 가맹점 결제정보 유출
아이티데일리 (IT DAILY) ·
✦ AI 요약
일본 디지털청은 GSS 침해를 확인하고, VPN 장비 취약점 악용으로 유지보수 담당자 계정의 대량 파일 접근 정황을 조사했다고 밝혔다.
약 24만6000건의 개인정보가 외부로 유출됐을 가능성이 있으며, 이름·이메일·전화번호 등이 포함됐다고 발표했다.
토스페이먼츠는 가맹점 1곳의 연동키 유출로 고객 2671명, 결제내역 4131건이 조회됐다고 밝혔고, 금감원은 현장검사에 착수했다.
일본 정부 공통 업무 시스템(GSS)을 대상으로 한 공격으로 개인정보 유출 가능성이 제기됐다. 일본 디지털청은 GSS 침해 경위·대응 조치를 공개했으며, 침입 수단은 VPN 장비 취약점 악용이었다고 밝혔다. 조사 내용으로는 유지보수 담당자 계정을 통한 대량 파일 접근 정황이 확인됐다. 일본 디지털청 발표에 따르면 공무원·업무 관계자 개인정보 약 24만6000건이 외부로 유출됐을 가능성이 있으며, 유출 가능 정보에는 이름·이메일·전화번호 등이 포함됐다.
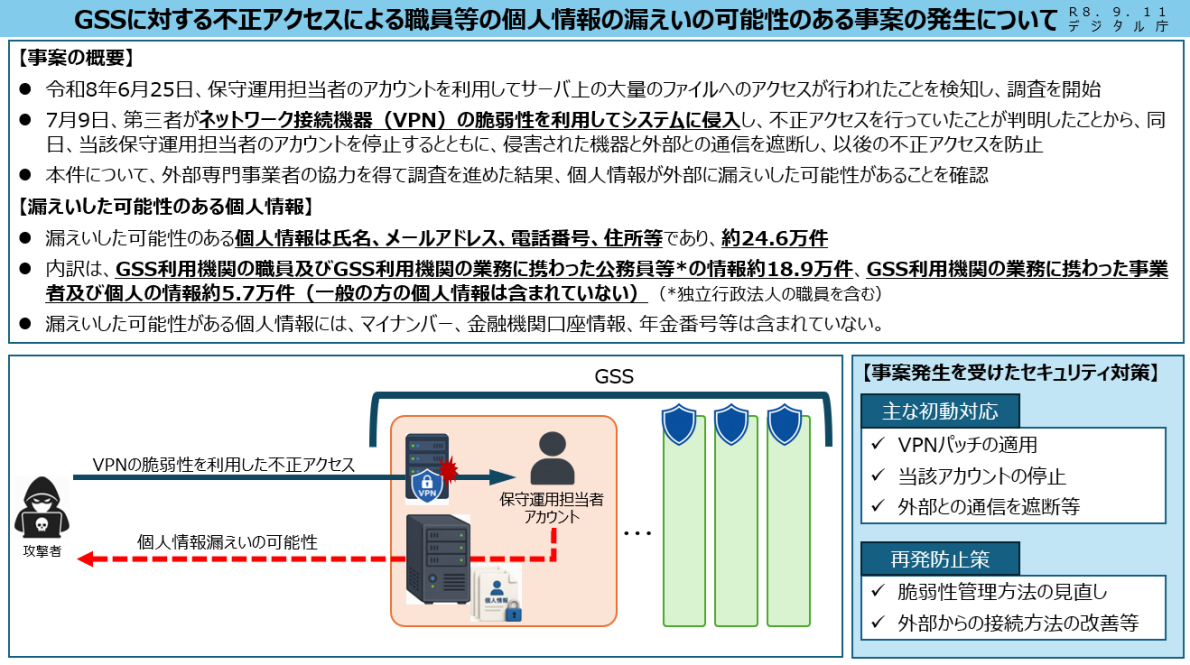
일본 디지털청은 대응 조치로 VPN 보안 패치 적용, 해당 계정 정지, 외부 통신 차단을 시행했다고 밝혔다. 사진 출처는 일본 디지털청이다.
토스페이먼츠 가맹점 1곳에서도 사고가 발생했다. 원인은 결제연동 인증정보 유출이었고, 그 결과 고객 결제정보가 제3자에게 이전됐다. 토스페이먼츠 발표에 따르면 영향 범위는 고객 2671명, 결제내역 4131건이다. 토스페이먼츠는 이번 사고가 자사 시스템 직접 해킹 사고는 아니라고 설명했다. 금융감독원은 관련 사고 현장검사에 착수한 것으로 알려졌다.
일본 디지털청이 운영하는 가버먼트 솔루션 서비스(GSS)에서 외부의 무단 접근이 발생했다. 디지털청은 6월 25일 유지보수 담당자 계정을 통한 서버 내 대량 파일 접근 정황을 탐지한 뒤 조사에 착수했다.
디지털청은 7월 9일 제3자가 VPN 장비 취약점을 악용해 침입한 사실을 확인했다. 같은 날 해당 계정을 정지했고, 침해 장비와 외부 간 통신도 차단했다.
이후 디지털청은 외부 전문업체와 공동 조사를 진행했고, 그 결과 개인정보가 외부로 유출됐을 가능성을 확인했다고 11일 발표했다. 유출 가능성은 GSS 이용 기관 직원과 해당 기관 업무 참여 관계자 정보를 포함한 약 24만6000건 규모로, 일반 국민 개인정보는 포함되지 않았다.
유출 가능 정보는 GSS 이용 기관 직원·업무 참여 공무원 등 정보 약 18만9000건과 업무 관계 사업자 및 개인정보 약 5만7000건이다. 항목별 규모는 중복 포함 기준으로 이름 약 23만6000건, 이메일 주소 약 23만1000건, 전화번호 약 9만4000건, 주소 약 1000건이다. 디지털청은 '마이넘버', 금융기관 계좌 정보, 연금 번호는 포함되지 않았다고 밝혔다.
디지털청은 발표 시점인 11일 기준으로 개인정보 악용 등 2차 피해는 확인되지 않았다고 밝혔다. 디지털청은 대상자를 파악한 뒤 순차적으로 개별 통지를 진행할 예정이라고 설명했다.
디지털청은 기관을 사칭한 이메일과 전화, 문자메시지에 주의해 달라고 당부했다. 아울러 재발 방지를 위해 취약점 관리 방식을 재검토할 계획이라고 밝혔다.
디지털청은 재발 방지를 목적으로 외부 접속 방법도 개선할 계획이라고 설명했다. 현재까지 2차 피해를 확인하지 못한 상태에서 대상자 통지와 사칭 연락 주의를 병행하면서 관리·접속 체계 개선을 예고한 것이다.
토스페이먼츠는 9일 자사 결제 서비스를 이용하는 가맹점 1곳에서 고객 2671명의 결제내역 4131건이 제3자에 의해 조회된 사실을 확인했다고 발표했다. 회사는 이번 유출이 토스페이먼츠 내부 시스템을 직접 해킹한 사고는 아니라고 설명했다. 원인은 해당 가맹점이 사용한 결제연동 플랫폼의 인증정보인 '연동키'가 외부에 유출된 데 있었다.
토스페이먼츠는 제3자가 유출된 '연동키'를 악용해 이용자의 결제 내역을 조회했다고 밝혔다. 조회된 정보에는 구매자 이름과 일부 숫자를 가린 카드번호, 승인번호 등이 포함됐다. 회사는 카드 비밀번호와 유효기간, CVC 등 결제에 필요한 정보는 포함되지 않았다고 설명했다. 이에 따라 추가 결제는 불가능하다고 밝혔다.
토스페이먼츠는 사고를 확인한 뒤 외부 접근 경로를 차단했다. 이어 접속 기록 분석을 통해 영향 범위를 파악하고, 대상 고객 전원에 대한 개별 통지를 완료했다.
토스페이먼츠는 이번 사안을 금융위원회·금융감독원에 보고했다. 이에 금감원은 이번 사안과 관련한 현장검사에 착수했다. 구체적 유출 경위·책임은 조사 결과를 통해 확인될 전망이다.
한편 카스퍼스키는 7일 '분기별 익스플로잇 및 취약점 보고서'를 발표했다. 카스퍼스키에 따르면 올해 2분기 AI·대규모언어모델(LLM) 관련 소프트웨어 취약점은 935건으로 집계됐다.
이 수치는 지난해 4분기 대비 약 10배 증가한 수준이다. 이 가운데 '심각(Critical)' 등급 취약점은 119건이었으며, 같은 기간 약 5배 증가했다. 사진 설명은 2025~2026년 LLM·AI 도구·유사 기능 플러그인 공개 취약점 수·기준 카스퍼스키 취약점 관리 데이터라고 제시됐다.
카스퍼스키는 LLM·AI 도구·유사 기능 플러그인의 공개 취약점을 분석하며 핵심 위험으로 중요 시스템 객체에 대한 접근통제 미흡, 인증·권한 부여 구현 오류, 포롬프트 인젝션 취약점을 제시했다. 인젝션은 악성 명령·데이터 입력으로 비의도 동작을 유발하는 개념이다.
이와 함께 AI 서비스 사칭 공격이 증가하고 있다고 밝혔다. 카스퍼스키 보안 솔루션은 올해 1~4월 중소기업 대상 공격을 3만3300건 이상 탐지했으며, 공격 수단은 유명 AI 서비스로 위장한 악성 또는 원치 않는 PC용 소프트웨어였다. 이 탐지 규모는 지난해 같은 기간 대비 약 5배였다.
카스퍼스키는 대응 방안으로 패치 관리를 병행하고, 인프라·접근통제 상태를 실시간으로 파악하며, 시스템·접근 활동을 지속적으로 모니터링해야 한다고 권고했다. 이는 위협을 적시에 탐지·차단하기 위한 목적이라고 설명했다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=241571
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.