래브라도랩스, 악성 오픈소스 패키지 검증 엔진 개발
아이티데일리 (IT DAILY) ·
✦ AI 요약
래브라도랩스는 오픈소스 패키지 위험성 분석 엔진을 개발해 통합 취약점 분석 시스템 'IVAS' 업데이트에 반영했다고 9일 발표했다.
이번 업데이트로 오픈소스 사용 전 위험 요소를 사전에 식별·검증할 수 있게 됐고, 저장소 운영 체계도 구현됐다.
분석 대상은 조직 내 반입 전 오픈소스 패키지이며, 외부 유입 오픈소스를 선검사해 개발 영역에 반입되기 전에 확인할 수 있다.
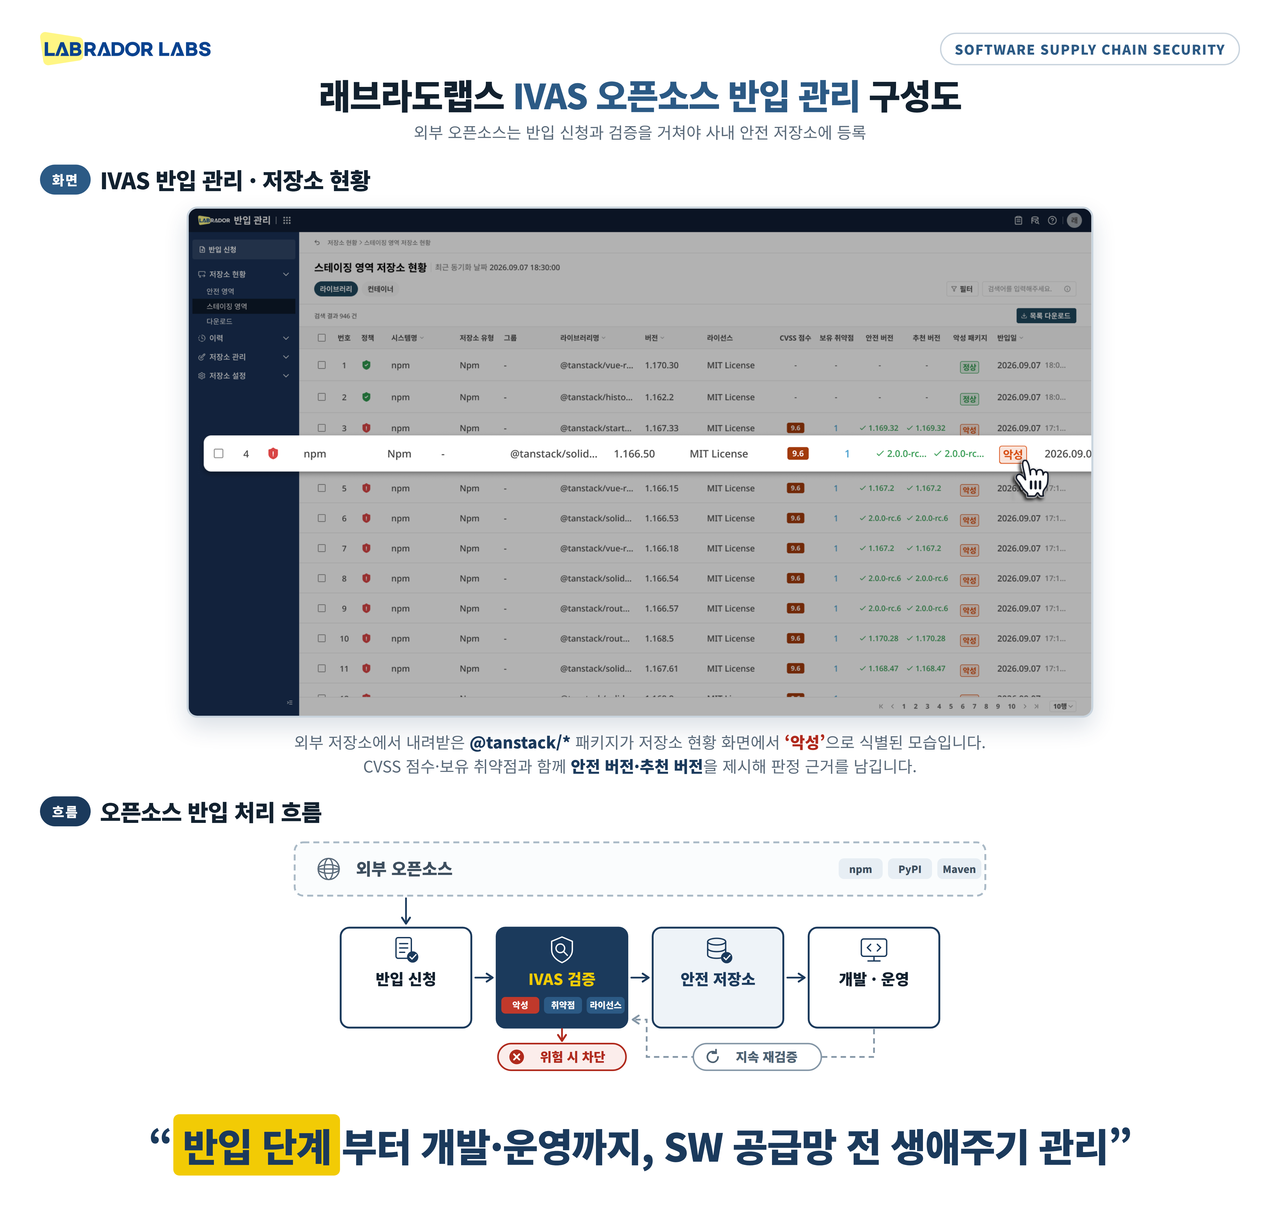
래브라도랩스는 오픈소스 패키지 위험성 분석 엔진을 개발해 통합 취약점 분석 시스템 'IVAS' 업데이트에 반영했다고 9일 발표했다. 분석 대상은 조직 내 반입 전 오픈소스 패키지다. 래브라도랩스의 통합 취약점 분석 시스템 'IVAS' 내 오픈소스 반입 관리 화면 사진도 함께 제시됐다.
이번 업데이트로 오픈소스 사용 전 위험 요소를 사전에 식별·검증할 수 있게 됐고, 저장소 운영 체계도 구현됐다. 이번 업데이트는 기존의 SW 취약점 분석을 넘어선 기능으로 범위를 확장했다.
오늘날 SW 개발 방식은 다수 오픈소스 컴포넌트를 조립하는 형태다. 개발자들은 공개 저장소의 오픈소스 패키지를 활용하며, 활용 기능의 예시로는 로그인과 데이터 처리, 화면 구성, 날짜 계산이 제시됐다.
이 같은 오픈소스 환경은 공격자의 표적이 되고 있다. 공격자는 정상 오픈소스에 악성코드가 삽입된 악성 패키지를 활용하는 방식으로 공격한다.
이들 악성 패키지는 외관상 일반 오픈소스와 구별하기 어렵다. 그럴듯한 이름과 설명을 갖추고 있으며, 정상 작동처럼 보일 수 있다.
악성 패키지는 설치 시점부터 문제가 발생하며, 특정 명령어가 실행되면 은닉 코드가 자동 실행된다. 이로 인해 컴퓨터에 저장된 클라우드 접속키의 외부 유출 가능성과 컴퓨터에 저장된 로그인 정보의 외부 유출 가능성이 생긴다.
이에 따라 기업은 오픈소스가 개발 영역에 반입되기 전에 SW 부품의 안전성을 사전 검증하는 조치가 필요하다. 래브라도랩스 IVAS 분석엔진은 오픈소스의 기업 내부망 반입 전에 악성 패키지 여부를 식별하고 판정 근거를 제시하는 기능을 갖췄다. 또한 외부 오픈소스를 대상으로 반입 내역을 분석하고, 악성 패키지 여부를 식별하며, 탐지 근거와 등재 출처를 제공한다. 이를 통해 외부 유입 오픈소스 패키지를 선검사하고, 위험 요소가 발견될 경우 개발 영역에 반입되기 전에 확인할 수 있다.
이 같은 절차를 거치면 기업은 개발자 PC에 악성 패키지가 유입되기 전에 위험 여부를 확인하고 대응할 수 있다. 또한 빌드 서버에 악성 패키지가 유입되기 전에도 위험 여부를 확인하고 대응할 수 있다.
김진석 래브라도랩스 대표는 SW 개발자가 악성 패키지를 설치한 뒤 단순한 명령어를 실행하는 것만으로도 계정 정보와 클라우드 키, 개발 환경의 주요 정보가 외부로 유출될 수 있다고 설명했다. 김 대표는 이를 근거로 오픈소스 보안에서 개발 이후 취약점 탐지 중심 방식만으로는 충분하지 않다고 말했다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=241512
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.