[정보보호 솔루션 컨퍼런스] “마이크로세그멘테이션, 핵심은 신뢰·권한 통제”
아이티데일리 (IT DAILY) ·
✦ AI 요약
최영철 SGA솔루션즈 대표는 2026 정보보호 솔루션 컨퍼런스에서 AI 시대 사이버보안 체계의 재설계와 서버 보안, 마이크로세그멘테이션 기반 보안 구축 전략을 발표했다.
그는 마이크로세그멘테이션이 AI 보안 위협 대응을 위한 내부 통제 강화 기술이며, 서버·VM·컨테이너를 포함한 내부 전 영역과 신뢰·권한·행위 수준까지 세분화해 통제한다고 설명했다.
또 마이크로세그멘테이션은 제로트러스트 아키텍처의 핵심 요소로, 침해 이후 피해의 내부 확산을 차단하기 위한 피해 최소화 전략이라고 밝혔다.
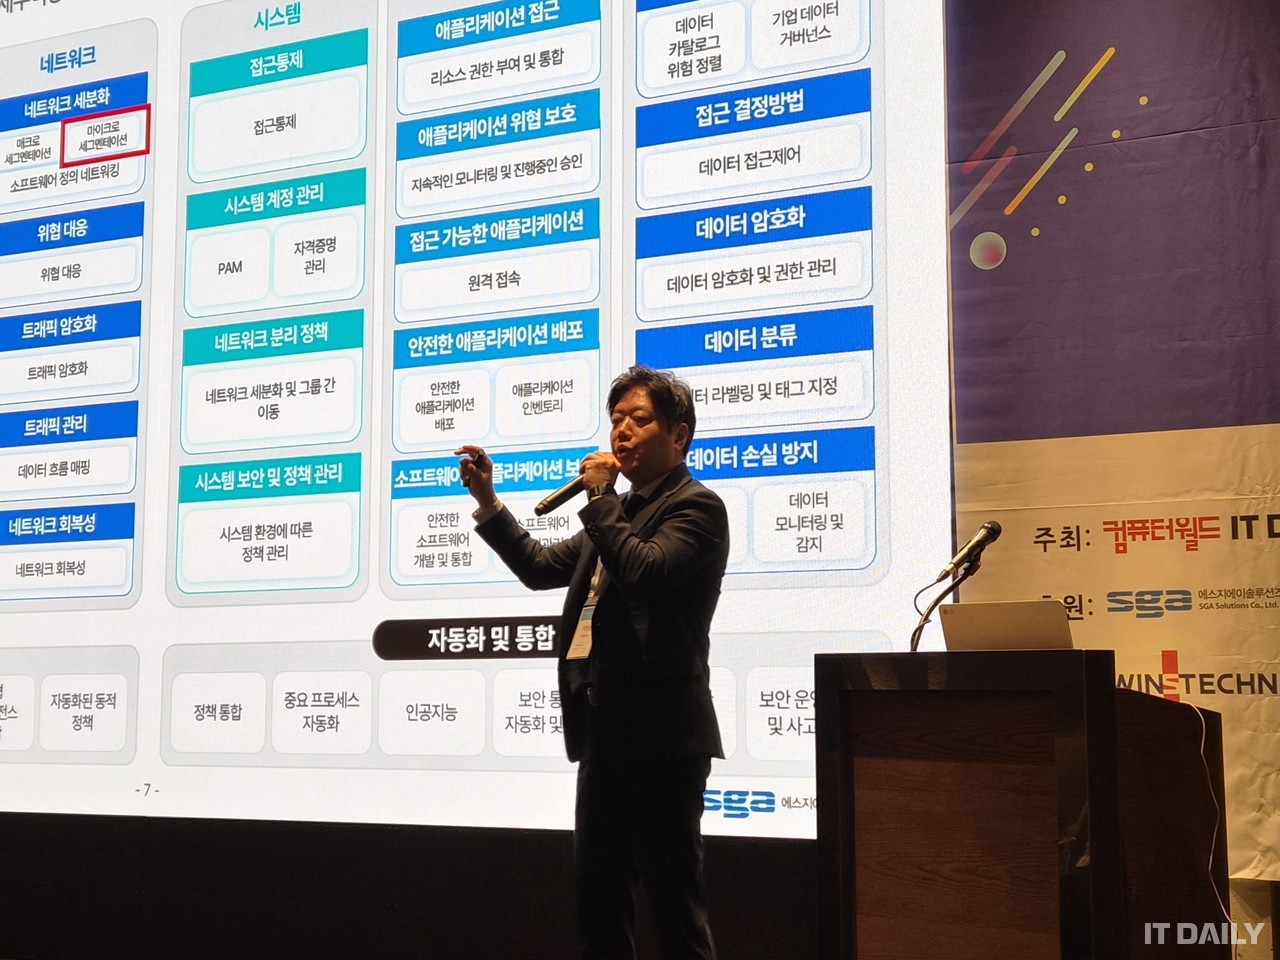
최영철 SGA솔루션즈 대표가 9일 서울 양재동 엘타워에서 열린 2026 정보보호 솔루션 컨퍼런스에서 AI 시대 사이버보안 체계의 재설계, 서버 보안과 마이크로세그멘테이션 기반의 보안 구축 전략을 주제로 발표했다. 사진은 최영철 SGA솔루션즈 대표의 발표 모습이며, 촬영은 김호준 기자가 맡았다.
최 대표는 AI 보안 위협에 대응하기 위한 내부 통제 강화 기술로 마이크로세그멘테이션이 주목받고 있다고 밝혔다. 그는 마이크로세그멘테이션이 단순히 네트워크와 시스템 영역을 나누고 공격 확산을 막는 기술만을 뜻하는 것은 아니라고 설명했다.
이어 마이크로세그멘테이션의 적용 대상은 서버·VM·컨테이너를 포함한 내부 전 영역이라고 밝혔다. 아울러 신뢰·권한·행위 수준까지 세분화해 통제하는 방식이라고 설명했다.
마이크로세그멘테이션은 제로트러스트 아키텍처 3대 핵심 요소 중 하나다. 과거 보안은 내외부 경계를 중심으로 이뤄져 침투 전 방어에는 강점을 보였지만 침투 후 대응에는 한계를 드러냈다. 이에 따라 침해사고가 빈발하는 상황에서 침투 이후 피해의 내부 확산을 차단하기 위한 피해 최소화 전략으로, 내외부 물리 경계 대신 업무·시스템·워크로드 등 단위별로 통신을 분리하는 마이크로세그멘테이션이 부상했다.
최 대표는 마이크로세그멘테이션을 구현하기 위해 필요한 조치를 파악하는 데 어려움이 있다고 밝혔다. 또 마이크로세그멘테이션을 표방하더라도 제공 기능이 서로 다른 경우가 빈번하다고 짚었다. 최 대표는 미국 국방부(DoD)가 2022년 발표한 '제로트러스트 참조 아키텍처(ZTRA)'를 기준으로 이를 설명했다.
최 대표는 ZTRA 기준에서 마이크로세그멘테이션의 기본은 서버·서비스 간 모든 트래픽을 우선 차단하고 통제하는 데 있다고 설명했다. 이어 내부 이동이 필요할 경우에는 엄밀한 인증 절차를 요구한다고 밝혔다.
ZTRA의 1차 분리 기준은 네트워크 중심 매크로세그멘테이션이다. ZTRA는 매크로세그멘테이션만으로 보호할 수 없는 영역을 대상으로 마이크로세그멘테이션을 추가 적용하는 구조다. 대표 적용 예시는 VM이다. VM은 물리 서버와 달리 방화벽으로 보호하기 어렵고, 각 VM이 같은 인프라 위에서 운영되며, VM 간 경계도 논리적 분리의 성격을 띤다. 이 때문에 경계가 불명확한 지점을 분석하고 구분할 필요가 있으며, 그 수단이 마이크로세그멘테이션이다.
최 대표는 다수 솔루션의 초점이 애플리케이션·API에 맞춰져 있다고 설명했다. 이어 마이크로세그멘테이션의 범위는 두 영역을 넘어 시스템 전반에 걸치며, 망간 통신뿐 아니라 신뢰·권한·행위까지 세분화하고 통제할 필요가 있다고 밝혔다. 마이크로세그멘테이션은 제로트러스트와 긴밀하게 연결된다.
SGA솔루션즈의 'SGA ZTA 플랫폼'은 서버·VM·컨테이너 3계층에 걸쳐 마이크로세그멘테이션을 적용하고, 각 계층별로 서로 다른 통제 방식을 둔다. 이 플랫폼은 마이크로세그멘테이션 범위의 통신을 신뢰·권한으로 확장한 것이 특징이다. 서버 단에서는 내부 시스템 통신 보호용 호스트 방화벽을 적용해 위협을 1차 차단하고, 인증된 사용자만 접속을 허용하며, 동시 접속 세션 수를 일정 수준으로 제한한다.
VM 워크로드 영역에서는 같은 인프라 내 VM이라도 신뢰 수준이 동일하지 않다는 전제 아래 세분화를 적용한다. 이를 위해 각 워크로드별로 정책 집행 지점(PEP)을 배치하고, 애플리케이션 실행과 사용자 접근을 개별적으로 통제한다. 이와 함께 워크로드 간 승인되지 않은 이동을 제한한다.
컨테이너 영역에서는 개발 생애주기와 연계해 개발·배포·실행·운영 전 과정에 적용한다. 이 과정에서 자원 단계별 검증·통제와 실행 중인(Runtime) 행위 단계별 검증·통제를 수행한다. 또한 워크로드와 컨테이너 통합 추세와 함께 '클라우드 네이티브 보안 플랫폼(CNAPP)' 형태로 제공되는 추세다.
최 대표는 AI의 영향으로 공격 속도가 증가하고 공격 규모도 확대됐다고 보고, 해킹 회피가 불가능한 상황이라는 현실을 전제로 대응 방향을 제시했다. 이에 따라 방어 목표를 침해 회피보다 피해 최소화에 두고, 그 전략으로 마이크로세그멘테이션에 집중할 필요가 있다고 밝혔다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=241493
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.