[정보보호 솔루션 컨퍼런스] “AIDC 환경, 더 촘촘히 분리하고 보호해야”
아이티데일리 (IT DAILY) ·
✦ AI 요약
김창훈 대구대학교 교수는 '2026 정보보호 솔루션 컨퍼런스' 기조연설에서 AI 데이터센터(AIDC) 보안을 위한 AI 특화 서비스를 주제로 발표했다.
그는 AI 성능 향상에는 분산 데이터의 수집·고속 연결이 필요하지만, 보안은 보호 대상의 구분과 접근·이동 제한이 핵심이라 두 요구가 긴장 관계를 만든다고 설명했다.
또 AIDC와 AI 서비스 전반에 보안 프레임워크가 부재하다고 지적하며, AIDC용 새로운 사이버보안 프레임워크(CSF)와 국가 차원의 위협 프레임워크 수립 필요성을 제안했다.
김창훈 대구대학교 사이버보안전공 교수는 9일 서울 양재동 엘타워에서 열린 '2026 정보보호 솔루션 컨퍼런스'에서 'AI 데이터센터(AIDC) 보안을 위한 AI 특화 서비스'를 주제로 기조연설을 했다. 김창훈 교수는 한국사이버안보학회 N2SF연구회 회장이기도 하다.
김창훈 교수는 AI 성능 향상을 위해 여러 시스템에 분산된 데이터의 수집·고속 연결이 필요하다고 설명했다. 이어 사이버보안의 출발점은 보호 대상 영역의 구분과 접근·이동 제한이라고 밝혔다. 그는 AI 성능 고도화에 필요한 데이터 통합·연결 요구와 보안의 분리·통제 원칙이 맞물리면서 긴장 관계가 형성된다고 짚었다.
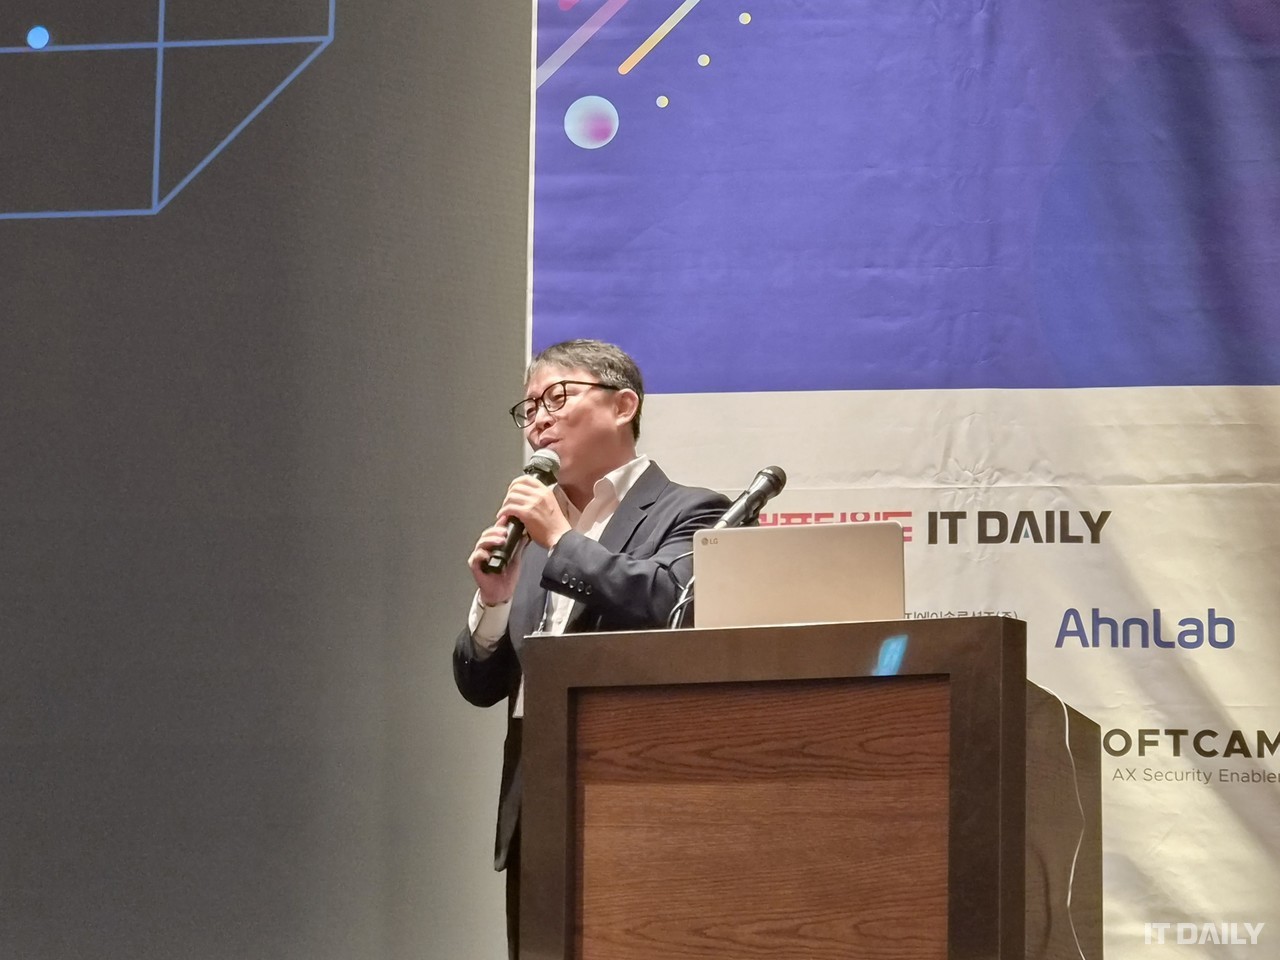
김창훈 교수는 AI 확산에 따라 보안 과제의 난도가 상승한다고 말했다. 아울러 AI 시대에 맞는 위협 프레임워크를 국가 차원에서 수립할 필요가 있다고 강조했다. 사진은 김창훈 교수가 행사에서 발표하는 모습으로, 사진기자는 김호준이다.
AI 확산에 따라 이를 운영하는 인프라로서 AIDC가 전 산업의 주목을 받고 있으며, AIDC에 대한 관심도 고조되고 있다. 이에 따라 전국 각지에서 AIDC 구축 움직임이 시작됐고, AIDC 구축 예산 규모는 수조 원 이상으로 제시된다. 제도 정비도 함께 진행돼 AIDC 산업 진흥 특별법은 내년 3월 시행될 예정이다.
다만 AIDC는 AI의 연결·통합 기반 구조와 맞물려 전통적인 보안 접근과의 긴장이 커질 것으로 보인다. 김 교수는 AIDC에 기술이 집약되는 만큼 보안은 더 어려운 과제가 될 것이라고 내다봤다. 또 AIDC 환경에서는 AI의 공유와 분리·격리 간 비대칭성이 확대될 것으로 전망된다. 보안은 자산·영역 분리 수준이 높을수록 안전성이 증대되지만, AI는 연결·통합 기반 구조인 만큼 위험성이 증대되고 공격 표면도 확대된다.
이 같은 AIDC의 새 위협 요소로는 그래픽처리장치(GPU) 간 통신이 거론된다. 대표적으로 GPU 데이터 송수신 기술인 원격 직접 메모리 접근(RDMA·Remote Direct Memory Access)은 중앙처리장치(CPU)와 운영체제(OS)를 거치지 않고 GPU 메모리의 데이터를 전송하는 기술이다. RDMA는 CPU 개입을 축소하고 낮은 지연 시간을 제공하지만, 보안 측면에서는 추가 위협에 노출될 소지가 있다.
김 교수는 현재 AIDC·AI 서비스·인프라 전반에서 보안 프레임워크가 부재한 점을 문제로 지적했다. 그는 조직 IT 자산의 위치를 파악하는 체계가 부족하고, 자산 정보를 기반으로 위협을 예측하는 체계도 부족하다고 봤다.
이에 김 교수는 AIDC용 새로운 사이버보안 프레임워크(CSF)를 제안했다. 이 프레임워크는 3개 축 위협 모델링을 기반으로 하며, 축1은 보호 대상, 축2는 대상 위치, 축3은 공격 가능한 보안 속성으로 구성된다. 위치 속성은 인프라·클라우드·AI의 3계층으로 분류하고, 침해 보안 속성의 분석 기준은 CIA 원칙으로 삼았다. CIA의 세부 항목은 기밀성(C)·무결성(I)·가용성(A)이다.
김 교수는 AIDC CSF 초안으로 87개 위협 모델링을 진행했으며, 그 결과 AI 관련 위협 다수가 데이터 영역에 집중된 것으로 나타났다고 설명했다. 앞으로는 모델링 결과를 기반으로 산출한 점수로 우선순위를 설정하고, 이를 통해 보호 수준 향상을 목표로 한다.
AIDC는 보안운영센터(SOC)의 변화가 필요하다고 조언했다. AIDC는 공공 보안관제가 설정된 규칙 기반 위협 탐지에 머무르고 있다고 짚으며, 앞으로는 다양한 계층 정보를 분석하고 공격 행위 간 상관관계를 도출하는 방향으로 바뀌어야 한다고 설명했다.
이어 김 교수는 AI로 연결 영역이 확대될 것으로 전망했다. 그는 이에 따라 내부망 피해 확산 문제로 이어진다고 말하며, AI 시대에는 보안의 촘촘함을 강화할 필요가 있다고 밝혔다. 또 AIDC 관심 고조와 달리 사이버보안은 조명받지 못하고 있다고 언급하며, 관련 문제의식이 향후 국가 정책에 반영되길 희망한다고 덧붙였다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=241492
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.