기업 AI 서비스 노린 위협 증가…보안 통제 위한 가시성 확보 '필요'
테크월드뉴스 ·
✦ AI 요약
카스퍼스키가 8월27일 공개한 분기별 익스플로잇 및 취약점 보고서에 따르면, AI 도입 확대와 함께 AI 서비스에서 발견되는 취약점이 급증했다.
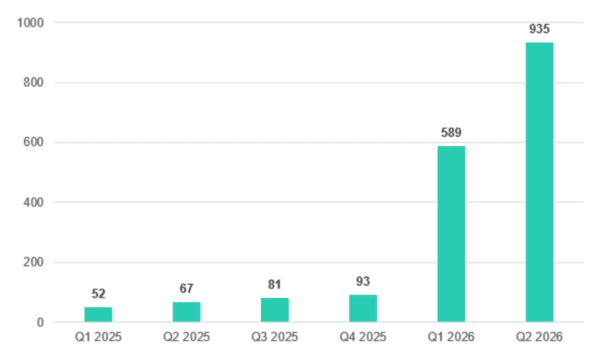
Kaspersky Vulnerability Management data 기준 2026년 2분기 AI 및 LLM 서비스 취약점은 935건으로 2025년 4분기 대비 10배 증가했고, 심각한 수준 취약점은 119건으로 2025년 말 대비 약 5배 늘었다.
카스퍼스키는 핵심 시스템 객체 접근 제어 취약, 인증·권한 부여 구현 부적절, 인젝션 취약점을 주요 문제로 지적했고, 실시간 가시성 확보를 포함한 보안 접근이 필요하다고 말했다.
AI 등장 이후 다양한 산업으로의 확산이 가속하는 가운데 AI 서비스 취약점도 빠르게 증가하고 있다. 이에 따라 AI의 안전한 활용을 위한 보안 환경 필요성이 커지고 있다.
카스퍼스키는 8월27일 '분기별 익스플로잇 및 취약점 보고서(Quarterly Exploits and Vulnerabilities Report)'를 공개했다. 이 보고서는 AI 도입 확대에 따라 AI 서비스에서 발견되는 취약점이 급증하고 있음을 담고 있다.
카스퍼스키 취약점 관리 데이터(Kaspersky Vulnerability Management data) 기준으로 2026년 2분기 AI 및 대규모 언어 모델(LLM) 서비스 취약점은 935건으로, 2025년 4분기 대비 10배 증가했다. 같은 기간 2026년 2분기 심각한 수준 취약점은 119건으로 집계됐으며, 이는 2025년 말 기록 수치 대비 약 5배 증가한 수치다.
카스퍼스키는 AI 관련 소프트웨어의 주요 문제로 핵심 시스템 객체 접근 제어 메커니즘 취약, 인증·권한 부여 구현 부적절, 인젝션 취약점을 지적했다. 카스퍼스키는 이 같은 서비스 자체 취약점 외 추가 문제 존재도 짚었다.
AI 도구·플러그인·관련 기술은 업무 자동화를 지원하고 있으며, 조직 내 AI 도입은 빠르게 확대되고 있다. 그러나 AI 도입 확대에 따라 새로운 보안 과제가 발생하고 있으며, AI 서비스 사용 증가도 이어지고 있다.
최근에는 AI 서비스로 위장한 악성 소프트웨어 공격이 증가하고 있으며, AI 서비스 사용 증가에 따라 관련 공격 시도도 지속 증가 전망이 나온다. 보안 업계 전문가들은 기존 패치 관리만으로 현재 수준 보안 유지가 불충분하다고 지적했고, 알렉산더 콜레스니코프(카스퍼스키 멀웨어 전문가)는 보안 유지를 위해 기존 패치 관리를 넘어 실시간 가시성 확보가 필요하다고 조언했다.
이효은 카스퍼스키 한국지사장은 한국 산업 전반의 AI 도입 가속화로 기업의 AI 활용에 따른 비즈니스 효율성 제고가 이뤄지고 있지만, AI 도입과 함께 새로운 보안 위험에 직면하고 있다고 밝혔다. 이어 많은 국내 기업이 AI 도입 과정에서 보안 통제 수단 구축을 간과하고 있으며 접근 권한 허점과 인증 체계 결함이 존재해 위협 행위자가 이를 악용하기 쉽다고 설명했다. 그러면서 AI 환경 보호를 위한 포괄적 보안 접근 방식이 필요하고, 지속적 위험 모니터링과 선제적 보호의 결합이 필요하다고 강조했다.
출처: 테크월드뉴스 · 김혜진 기자
원문: https://www.epnc.co.kr/news/articleView.html?idxno=406603
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 테크월드뉴스
원문 확인이 기사는 테크월드뉴스 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.