케이사인, OCA에 ‘EV 충전기 해킹 시연’…국제 보안 가이드 연계 논의
테크월드뉴스 ·
✦ AI 요약
케이사인은 OCA 실무진을 대상으로 EV 충전 프로토콜 보안 퍼저를 시연했다고 2일 발표했다.
시연은 국내 개최 OCA 플러그페스트 기간에 이뤄졌고, OCPP 1.6의 DataTransfer 메시지와 CWE-121 취약점을 통해 원격 코드 실행 과정을 공개했다.
OCA는 적합성 인증과 분리된 보안 시험 체계 필요성을 강조했고, 후속 논의 과제로 시험 행사 공동 개최와 국내 시험인증기관 연계, Pwn2Own 오토모티브 참가가 제시됐다.
케이사인은 OCA(Open Charge Alliance) 실무진을 대상으로 EV 충전 프로토콜 보안 퍼저(Fuzzer)를 시연했다고 2일 발표했다. 이 보안 퍼저(Fuzzer)는 국가 연구개발 과제로 개발 중이며, 시연 내용은 전기차 충전 국제표준 관련 분야였다.
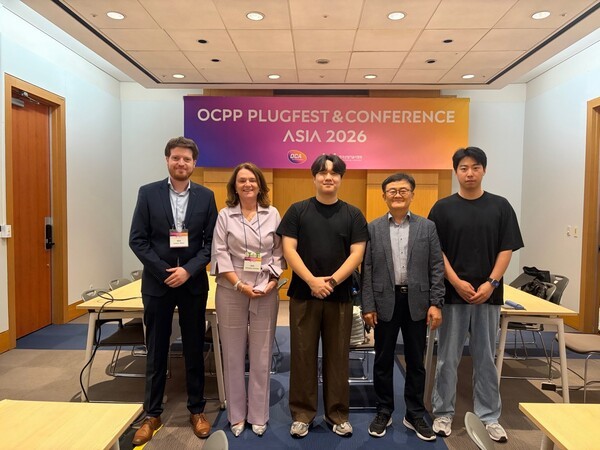
이번 만남은 국내 개최 OCA 플러그페스트(Plugfest, 상호운용성 시험행사) 기간에 이뤄졌다. 케이사인은 이 자리에서 개발 중인 EV 충전 보안 퍼저를 실제 공격 시나리오와 함께 선보였다.
시연 대상 프로토콜은 충전기 제어 프로토콜 OCPP 1.6이었다. 공격 경로로는 OCPP 1.6의 DataTransfer 메시지를 활용했으며, 충전기 소프트웨어 스택 버퍼 오버플로 취약점(CWE-121)을 통해 원격 코드 실행으로 연결되는 과정을 공개했다.
케이사인은 이번 시연의 핵심이 공격 성공 조건에 있다고 설명했다. 동일 메시지도 충전기 대기 상태에서 전송하면 정상 거부됐지만, 충전 진행 중 전송하면 취약점이 발현됐고, 그 결과 충전기 소프트웨어 제어 흐름이 탈취됐다.
시연은 공격 성공 여부의 시각적 확인을 목적으로 구성됐으며, 설정 취약점은 원격 코드 실행(RCE)이었다. 시연에서는 비정상 함수 실행으로 원래 호출되지 않는 함수 동작을 확인했고, 충전기 화면 동작으로는 임의 웹페이지 표시가 이뤄졌다.
이후 협력 논의에서 OCA는 개정 중인 Security Operating Guide를 공유했고, 케이사인 퍼저 검증 가능 요구사항 항목 매핑을 요청했다. 이어 후속 논의 과제로 충전 업계 대상 보안 시험 전용 행사 공동 개최, 국내 시험인증기관 연계, Pwn2Own 오토모티브 참가가 제시됐다.
케이사인은 충전 인프라 보안에 대한 산업계 인식이 낮다고 설명했다. 이러한 필요성은 ElaadNL 시험 대상이 충전기 40대 이상이었고, 시험 결과 약 24%에서 버퍼 관련 취약점이 발견됐다는 내용으로 뒷받침됐다.
해당 기록 출처는 OCA 가이드다.
OCA는 OCPP 인증의 의미가 충전기 안전성 보장으로 오해되는 상황을 우려하며, 적합성 인증과 분리된 보안 시험 체계 필요성을 강조했다.
김석휘 케이사인 연구개발팀 선임은 충전기가 지역별 전력망 연결 지점이라고 설명하며, 다수 충전기 동시 장악 시 정보 유출을 넘어 물리적 피해 가능성이 있고 그 예시로 대규모 정전을 들었다. 또 이번 시연은 실험실 수준 가정이 아닌 실제 공개 취약점 구조 재현·검증이라고 밝혔으며, 이를 국제 표준화 논의에 국내 기술 반영 계기로 활용할 계획이라고 전했다.
출처: 테크월드뉴스 · 이광재 기자
원문: https://www.epnc.co.kr/news/articleView.html?idxno=406406
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 테크월드뉴스
원문 확인이 기사는 테크월드뉴스 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.