[현장] AI와 함께 커진 파이썬 생태계, 깊어지는 공급망 위협
아이티데일리 (IT DAILY) ·
✦ AI 요약
파이썬 생태계가 커지면서 PyPI를 겨냥한 공급망 공격과 검증되지 않은 패키지 유입 우려가 커졌고, 설치 전 차단 필요성이 제기됐다.
성대현 래블업 소프트웨어 엔지니어는 3년간 약 43TB의 PyPI를 수집·검사해 오탐 281개, 침투 활동용 도구 100여 개, 악성코드 17개가량을 발견했다고 밝혔다.
김수빈 당근 소프트웨어 엔지니어는 쿨다운 전략과 사내 레지스트리 구축 사례를 소개하며, 업데이트를 3~7일 지연해 공급망 공격 대응 시간을 확보할 수 있다고 설명했다.
파이썬 생태계 급팽창과 함께 파이썬 생태계 겨냥 SW 공급망 공격 심화가 이어지고 있다. 특히 AI의 개발 과정 깊은 개입으로 검증되지 않은 패키지의 개발 환경 유입 가능성 확대가 나타나면서 대응 중요성으로 설치 전 차단 필요성이 부각되고 있다.
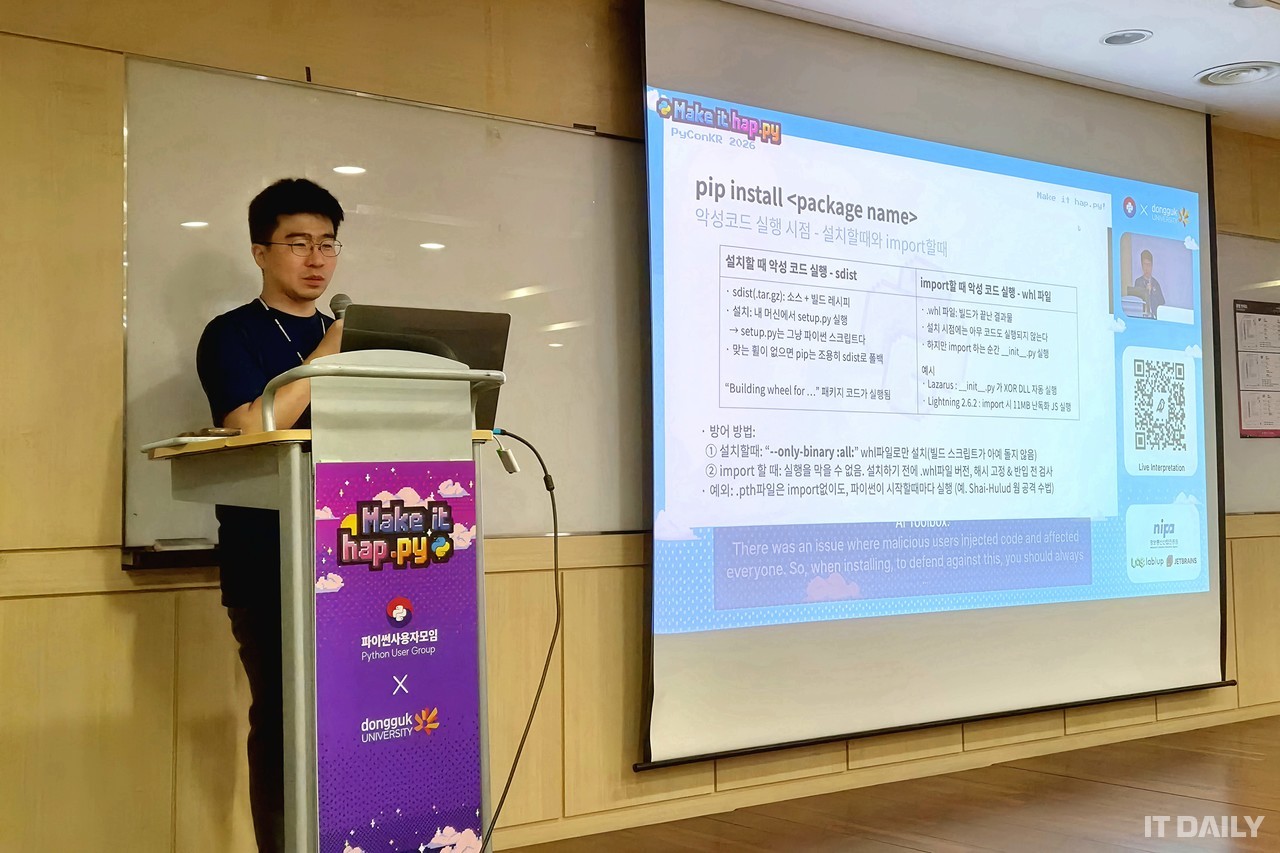
이 같은 문제의식은 16일 동국대학교 '파이콘(PyCon) 한국 2026'에서 제시됐다. 성대현 래블업 소프트웨어 엔지니어는 '3년간 43TB의 PyPI를 수집하며 마주한 멀웨어'를 주제로 발표했으며, 2023년 PyPI에서 수집한 15테라바이트(TB) 안티바이러스 검사를 진행한 결과 61개 패키지에서 악성코드 발견이 확인됐다고 밝혔다.
성대현은 이 같은 검사 결과를 토대로 PyPI 오염 상태를 짚었다. 사진은 성대현 레블업 소프트웨어 엔지니어 발표 모습으로, 사진 촬영자는 김호준 기자다.
PyPI는 파이썬 생태계 기반 저장소·공유 공간으로, 전 세계 개발자가 제작한 오픈소스 라이브러리를 보관·공유하는 역할을 한다. 사용자는 'pip' 명령어로 PyPI 프로그램을 내려받아 설치할 수 있다. 계정만 보유하면 누구나 패키지를 배포할 수 있는 구조다.
이 같은 개방성을 바탕으로 PyPI의 성장은 가속됐다. 저장소 규모는 2023년 5월 15테라바이트(TB)에서 올해 7월 43TB로 커졌고, 증가 폭은 약 3배에 달했다.
이 같은 확장에는 AI 열풍도 영향을 미쳤다. 머신러닝 기술·코딩 도구·자연어 처리(NLP) 패키지가 대량으로 등장하면서 저장소 확대를 뒷받침했다.
다만 개방성의 역효과로 해커의 공격이 용이한 환경도 제공됐다. PyPI는 소프트웨어 공급망 공격의 주요 장소로 악용되는 양상을 보이고 있다. 공격자는 설치·실행 시점의 취약점을 노리거나, 정상 계정을 탈취한 뒤 새 버전에 악성코드를 혼입해 배포하는 방식으로 악용한다.
타이포스쿼팅은 유명 패키지명 철자 변형·유사명 등록 방식의 악용 사례를 뜻한다. 지난해 2월에는 '딥시크(DeepSeek)' 열풍을 악용한 사례가 발생했고, 유사명 악성코드 유포 전력이 확인됐다. 공격자는 'deepseeek'·'deepseekai' 등 유사 이름의 악성 패키지를 PyPI에 게시했다.
성 엔지니어는 PyPI 저장소 전체 대상 SW 공급망 위협 현황을 연구했다. 이를 위해 폐쇄망 환경용 파이썬 패키지 제공 목적의 미러 서버를 구축했고, 이 미러 서버는 매일 저장소 업데이트를 반영했다. 또 안티바이러스를 활용해 악성코드 검사를 수행하고, 안전한 패키지만 고객사에 설치했다. 성 엔지니어는 3년간 PyPI에서 약 43TB 규모 라이브러리·패키지를 수집했다.
수집 정보 분석·검사 결과 오탐 281개가 나왔고, 오탐 비중은 67%였다. 검사 결과 대부분은 오탐이었다. 다만 침투 활동용 도구는 100여 개 규모로 발견됐고, 악성코드는 17개가량 발견됐다.
탐지 건수가 많다고 해서 악성 여부를 가르는 판별 기준은 아니며, 성 엔지니어는 오탐이 과다한 상황에서는 악성코드를 정상으로 보는 미탐을 간과할 가능성이 있다고 설명했다. 성 엔지니어는 미탐을 포착하는 것이 목적이라고 밝히며 반복 검사와 검증이 필요하다고 말했다.
AI 확산으로 SW 공급망 위협이 증대하는 가운데 '바이브 코딩(Vibe Coding)' 유행으로 검증되지 않은 코드의 신속 도입 문화가 형성됐다고 설명했다. 또 해커 공격의 미끼가 도구 중심에서 AI 관련 내용으로 이동했고, 'MCP' 명칭 PyPI 패키지 수는 2023년 4개에서 올해 8월 기준 1만9022개로 늘었다. AI 관련 명칭을 사칭한 악성 패키지 유포는 공급망 오염 전략의 유효성을 보여주는 배경으로 제시됐으며, 성 엔지니어는 PyPI가 이미 악성코드 오염 상태라고 말했다.
이에 따라 대응은 다운로드 이후가 아니라 이전 단계에서 이뤄져야 한다는 설명이다. 성 엔지니어는 차단 시점을 다운로드 이전으로 봐야 한다고 말하며, 오픈소스 보안 재단(OSSF) 제공 악성 패키지 목록 활용과 설치 파일 수신 전 사전 필터링 방법이 효과적이라고 밝혔다.
16일 동국대학교에서 열린 '파이콘 한국 2026'에서 김수빈 당근 소프트웨어 엔지니어가 사내 파이썬 패키지 레지스트리 구축 사례를 소개했다. 사진은 김호준 기자가 촬영했다.
이 자리에서 당근의 패키지 관리 사례와 함께 쿨다운(Cooldown) 전략이 공급망 공격 대응 수단으로 거론됐다. 쿨다운은 최신 버전 패키지 즉시 설치를 보류하는 전략으로, 일정 기간 최신 버전 패키지를 의도적으로 설치하지 않는 방식이다. 이는 공급망 공격을 회피하는 효과적 방법으로 거론된다.
최근 오픈소스 저장소를 대상으로 한 공격이 빈발하고 있으며, 저장소 관리자는 악성코드 탐지·대응 시간을 확보할 목적으로 쿨다운을 도입한다. 자동화된 개발·배포 과정을 겨냥한 SW 공급망 공격도 증가하고 있어, 공격 증가와 함께 쿨다운 전략의 주목도도 확대되고 있다.
이 같은 위협은 올해 3월 발생한 '라이트LLM(LiteLLM)' 공급망 공격 사례에서도 확인됐다. '라이트LLM(LiteLLM)'은 AI 에이전트 개발에 사용되는 오픈소스 라이브러리로, 1.82.7·1.82.8 버전에 악성코드가 삽입된 뒤 배포됐다. 해당 사건으로 전 세계 개발 환경에 비상이 걸렸다.
라이트LLM 사례는 개발·배포(CI/CD) 과정에서 사용된 보안 스캐너 '트리비(Trivy)'의 공급망 침해가 배포 권한 탈취와 악성 패키지 유포로 이어질 수 있음을 보여준다. 이번 공격은 해킹 조직 '팀PCP'가 탈취 자격 증명을 악용해 벌였으며, 이 과정에서 라이트LLM의 PyPI 배포 권한도 탈취됐다. 유포된 악성코드는 SSH 키와 클라우드 인증 정보, 암호화폐 지갑 등 민감정보를 수집해 외부로 유출하는 기능을 수행했다.
다만 조작된 라이트LLM 버전은 공격자 업로드 당일인 3월 24일 PyPI에서 격리됐고, 이에 따라 다운로드 불가 상태로 전환됐다. 조치는 유포 후 수 시간 내 완료됐다. 대응 원칙으로 제시된 쿨다운 전략은 해당 사례에도 유효했으며, 기업이 쿨다운으로 최신 버전 설치를 일정 기간 유보했다면 공격을 회피할 수 있었다.
이 같은 흐름을 바탕으로 당근은 SW 공급망 보안 강화를 목적으로 쿨다운 기능을 사내 구현했다. 구현 수단으로는 아마존웹서비스 '코드아티팩트(CodeArtifact)' 기반 패키지 통합 관리 레지스트리를 사용했다. 여기에 쿨다운 정책 적용용 프록시 기능을 더했고, 클라이언트별 개별 통제 대신 인프라 관문의 '레지스트리 프록시'를 구축하는 방식으로 구조를 마련했다.
김수빈 당근 소프트웨어 엔지니어는 취약점 급증, 개발자가 모르는 위협 증가, AI 에이전트의 파이썬 패키지 자동 접근에 따른 새 문제 발생을 배경으로 쿨다운의 필요성을 설명했다. 김수빈은 쿨다운을 해당 위험 요인 선제 차단 전략이라고 밝혔다.
김수빈은 SW 공급망 공격이 대체로 하루이틀 내 저장소 차단된다고 설명했다. 이어 쿨다운으로 업데이트 3~7일 지연 가능하다고 했으며, 이 같은 업데이트 지연 효과로 공격 지연·대응 시간 확보가 가능하다고 전했다.
사단법인 파이썬사용자모임·동국대학교는 파이콘 한국 2026을 공동 개최했으며, 개최 기간은 8월 15일~17일이었다. 뎁 니콜슨(Deb Nicholson) 파이썬 소프트웨어 재단(PSF·Python Software Foundation) 상임이사와 휴고 판 케메나데(Hugo van Kemenade) 파이썬 3.14 버전 담당은 한국 방문 기간 키노트 발표를 하고 국내 개발자들과 교류했다.
파이콘 한국은 비영리 파이썬 커뮤니티 컨퍼런스다. 2014년 첫 개최됐으며 올해 12회째를 맞았다.
행사는 준비위원회와 자원봉사자로 구성돼 운영된다. 준비위원회는 기획·운영에 참여한다.
개발자·연구자 등 오픈소스 관련 업계 관계자가 참석하며, 참석자들은 경험·기술을 공유한다.
'파이콘 한국 2026'는 8월 15~17일 동국대학교에서 개최된다. 현장 사진은 파이썬사용자모임이 제공했다.
모델 컨텍스트 프로토콜(MCP·Model Context Protocol)은 AI와 외부 데이터·프로그램 연결용 통신 규격이다. MCP는 AI 모델·에이전트의 파일 읽기·데이터베이스 조회·외부 도구 사용 과정에서 연결 통로 역할을 한다.
AI 에이전트 활용이 증가하면서 MCP 관련 프로그램·패키지도 증가 추세다. 지속적 통합·배포는 CI/CD·Continuous Integration/Continuous Delivery·Deployment의 약칭이다.
개발 코드 자동 병합·검사·배포로 이어지는 개발 절차는 반복적 개발·배포 작업 자동화 가능해 활용도 높음으로 평가된다. 다만 사용 계정 또는 도구 해킹 시 정상 프로그램에 악성코드 혼입 가능성이 있다.
이 경우 결과적 위험은 SW 공급망 공격으로 배포되는 데 있다. 자동화된 개발·배포 절차가 널리 쓰이는 만큼, 정상 프로그램의 배포 과정에 악성코드가 섞일 수 있다는 점이 문제로 지목된다.
패키지 레지스트리는 개발용 SW 패키지 저장·배포·관리 기능을 하는 기반이다. 대표 공개 패키지 레지스트리로는 PSF 운영 'PyPI'가 있으며, 기업은 별도 사내 레지스트리 구축 방식으로 대응한다. 사내 레지스트리 목적은 외부 패키지 일괄 관리와 검증되지 않은 프로그램의 내부 개발 환경 유입 차단이다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=241070
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.