“리눅스 랜섬웨어도 잡는다”…이스트시큐리티, 서버용 알약 탐지 강화
아이티데일리 (IT DAILY) ·
✦ AI 요약
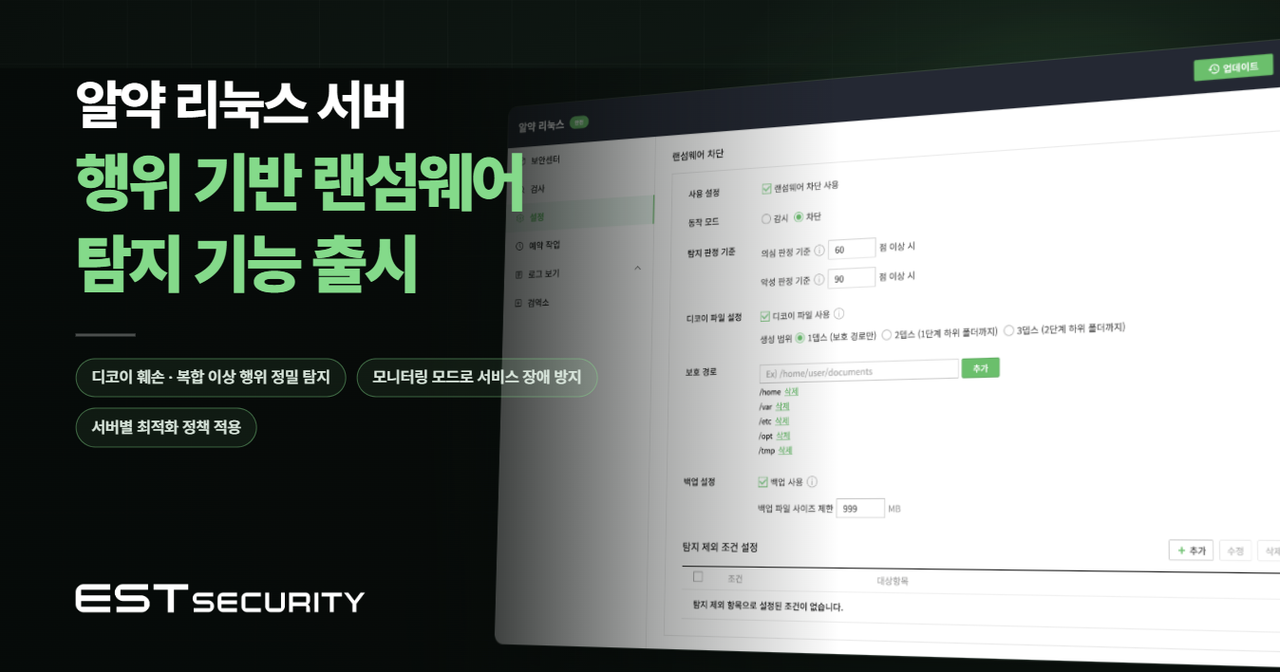
이스트시큐리티가 알약 리눅스 서버용에 행위 기반 랜섬웨어 탐지 기능을 업데이트했다.
이번 기능은 파일 훼손 탐지와 시스템 이상행위 분석, '디코이 훼손 탐지' 등을 종합해 랜섬웨어에 대응한다.
리눅스 서버용 알약은 안정적 운영을 위한 '모니터링 모드'도 제공한다.
이스트소프트의 보안 전문 자회사 이스트시큐리티가 리눅스 OS를 표적으로 한 랜섬웨어 방어를 추진한다. 이스트시큐리티는 알약 리눅스 서버용에 행위 기반 랜섬웨어 탐지 기능을 업데이트해 대응력을 강화했다. 적용 시점은 28일 업계에서 확인됐다.
이번 업데이트는 10년 쌓은 행위 탐지 기술을 리눅스로 확대하는 맥락으로 풀이된다. 이스트시큐리티는 리눅스 서버 보안 제품에 행위 기반 탐지 기능을 추가해 랜섬웨어 대응 범위를 넓혔다.
신규 기능의 작동 방식은 파일 훼손 탐지와 시스템 이상행위 분석을 결합하는 구조다. 행위 기반 탐지는 랜섬웨어 대응에서 중요한 방식으로 꼽힌다.
이는 기존 안티바이러스의 시그처(Signature) 기반 패턴 탐지 방식과 대비된다. 시그니처 기반 탐지 방식은 알려진 악성코드의 고유 패턴을 DB에 저장한 뒤 시스템을 스캔해 일치 여부를 확인하는 구조다.
다만 기존 안티바이러스의 시그처(Signature) 기반 패턴 탐지는 신·변종 위협 탐지에 한계가 있다. 사진은 이스트시큐리티가 제공했다.
RaaS 등으로 랜섬웨어 위협이 증가하면서 시그니처 기반 탐지의 한계가 노출됐고, 이에 행위 패턴 분석 기반의 시그니처 없는 랜섬웨어 탐지 기술 필요성이 커지고 있다. 알약은 2015년 12월 행위 기반 랜섬웨어 차단 기능을 최초 적용했다.
회사 설명에 따르면 공개용 알약 프로그램은 개인 사용자에게 무료 제공되며, 공개용 알약은 올 2분기 행위 기반 랜섬웨어 차단 기능으로 공격 4만3747건을 차단했다.
이번 업데이트로 리눅스 서버용 알약에 행위 기반 랜섬웨어 탐지 기능이 탑재됐다. 탐지 방식은 '디코이 훼손 탐지'를 포함한 복수 이상행위 신호를 종합 분석하는 방식이며, 이상행위 신호로는 미끼 파일 활용, 다수 파일 연속 변경, 이름 변경, 확장자 변경, 비정상적 삭제, 여러 디렉토리에 걸친 파일 변경이 포함된다.
중요 서버 환경에서는 보안과 함께 안정성도 핵심 요소다. 이에 리눅스 서버용 알약은 안정적 운영 지원용 '모니터링 모드'를 제공한다. 이 기능은 솔루션 도입 시 오탐·서비스 장애 예방용 안전장치로 마련됐다.
'모니터링 모드'는 기업 서버별 애플리케이션·파일 접근 패턴 차이를 고려해 각 서버 환경 맞춤 보안 정책의 안전한 적용이 가능하도록 구현된 기능이다. 이 모드에서는 의심 프로세스를 즉시 차단하지 않는다. 대신 탐지 결과의 실무 영향을 파악하도록 관리자를 안내한다.
관리자는 일정 기간 모니터링을 진행할 수 있다. 이후 정상 동작을 확인한 뒤 보호 경로·예외 항목·대응 방식을 조정할 수 있다. 이를 통해 즉시 차단 대신 영향 점검과 정책 조정을 거치도록 설계됐다.
랜섬웨어 공격은 다수 사용자가 보유한 '윈도(Windows)' OS를 주 표적으로 삼아 왔다. 리눅스는 윈도 대비 상대적으로 랜섬웨어 안전지대로 인식된다. 우분투(Ubuntu)·데비안(Debian) 등 리눅스 종류가 다양하고, 같은 OS라도 커널 버전에 따라 시스템 구성 차이가 있다. 반면 공격자들은 사용자 기반이 넓고 다양성이 낮은 윈도를 주로 공격한다.
랜섬웨어는 윈도 중심에서 리눅스 변종 활용으로 확장되는 양상 변화를 보였다. 대표 사례로는 2017년 6월 '인터넷나야나' 사건이 꼽힌다. 당시 웹 서버 및 백업 서버 153대가 랜섬웨어 '에레버스(Erebus)'에 감염됐으며, 에레버스는 본래 윈도 전용이었지만 해당 사건에서는 리눅스 변종이 활용됐다. 이후 여러 랜섬웨어에서도 리눅스 변종이 등장했고, 사례로 맬록스(Mallox), 킬린(Qilin)이 제시된다.
리눅스 서버 랜섬웨어 공격은 조직에 큰 피해를 준다. 리눅스 서버 환경에는 웹 서버·DB·업무 시스템 등 기업 핵심 데이터·서비스가 집중돼 있기 때문이다. 이런 이유로 공격자들은 별도 리눅스 변종 제작에 더 많은 시간을 투입하고 있으며, 리눅스 서버를 공격할 경우 피해 규모가 크다는 점이 그 배경으로 지목된다.
최근 랜섬웨어 공격은 '이중 갈취' 방식으로 협박 수위를 높이고 있다. 과거에는 데이터를 암호화한 뒤 몸값을 요구하는 방식이 주를 이뤘지만, 최근에는 민감 정보를 먼저 탈취한 뒤 정보 유출 또는 삭제 위협을 병행하고 있다. 이에 따라 대응을 위해 데이터 백업과 랜섬웨어 사전 차단 보안 솔루션 구축이 필요하다.
배상민 이스트시큐리티 시큐리티대응센터(ESRC) 실장은 랜섬웨어에 감염된 뒤 사후 대처인 복호화는 불가능에 가까우며, 최근 공격 양상은 유출 데이터 협박으로 확대되고 있다고 짚었다. 이에 따라 감염 대비를 최우선으로 둬야 한다고 설명했으며, 시스템 보호 조건으로는 보안 솔루션·인프라 구축과 철저한 백업을 제시했다.
이어 이지한 이스트시큐리티 제품개발본부장은 고도화된 사이버 위협 대응 요소로 최신 보안 기술·패치 업데이트·운영 환경 최적화 보안 정책을 꼽았다. 아울러 고객의 안정된 비즈니스 환경 유지를 위한 기술 발전을 지속할 방침이라고 밝혔다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=241266
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.