스패로우, ‘애플리케이션 시큐리티 서밋 2026’ 개최
아이티데일리 (IT DAILY) ·
✦ AI 요약
스패로우는 27일 여의도 페어몬트 앰배서더 서울에서 '애플리케이션 시큐리티 서밋 2026(Application Security Summit 2026)'을 열었다.
행사에는 최고정보책임자(CIO)·정보보호최고책임자(CISO)와 산업 분야 리더 30여 명이 참석했다.
행사에서는 SW 공급망 보안 강화 방안, SBOM 중요성, 오픈소스 컴포넌트 관리와 취약점 대응 체계가 소개됐다.
스패로우는 27일 여의도 페어몬트 앰배서더 서울에서 '애플리케이션 시큐리티 서밋 2026(Application Security Summit 2026)'을 개최했다. 이번 행사는 스패로우의 연례 조찬 세미나다.
행사 대상은 최고정보책임자(CIO)·정보보호최고책임자(CISO)였으며, 올해 행사에는 산업 분야 리더 30여 명이 참석했다.
올해 행사 주제는 '소프트웨어(SW) 공급망 보안 강화 로드맵, 대응을 넘어 전략으로'였다. 이번 행사는 SW 공급망 보안 강화 방안을 주제로 진행됐다.
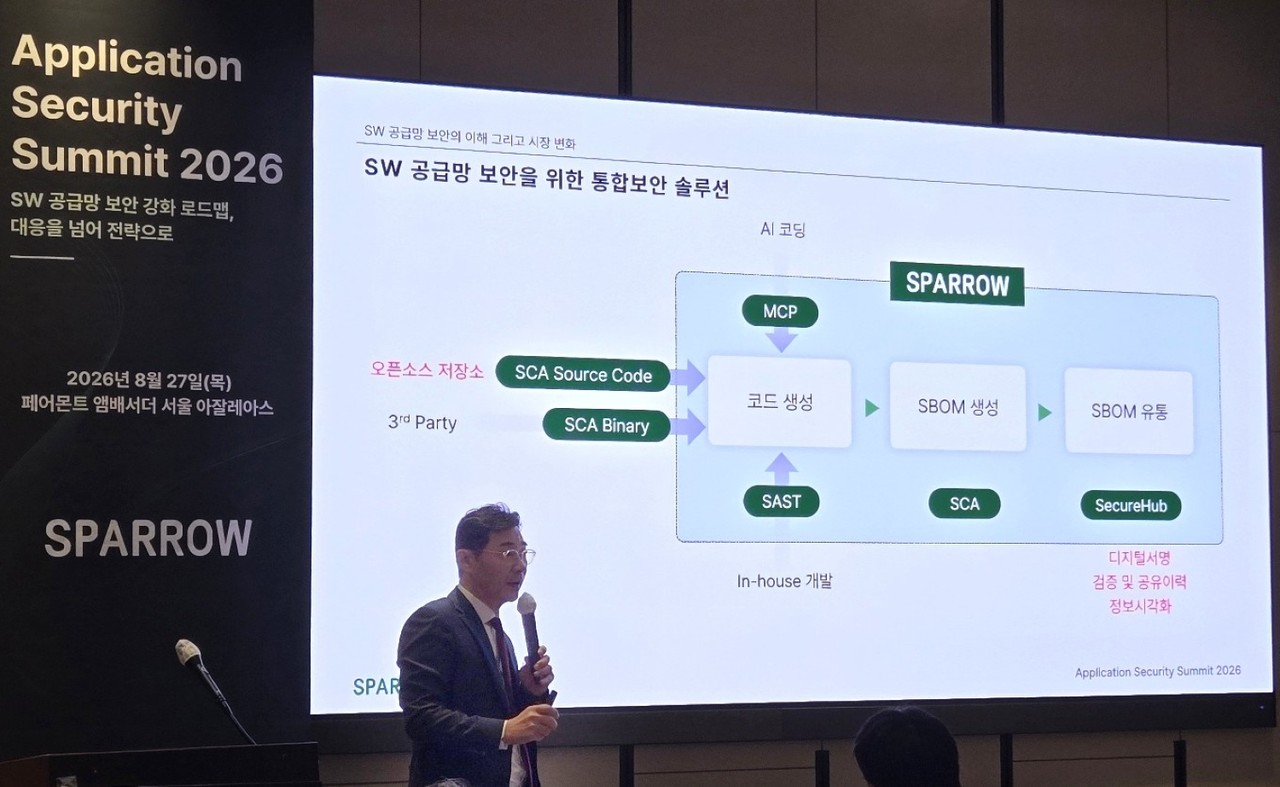
이날 장일수 스패로우 대표는 기조연설 연사로 참여해 SW 공급망 보안 규제 동향을 설명하고, SW 자재 명세서(SBOM)의 중요성을 강조했다. 행사 현장 사진은 27일 '애플리케이션 시큐리티 서밋 2026'에서 장일수 스패로우 대표의 발표 모습을 담았으며, 사진은 스패로우 제공이다.
장 대표는 미국·EU·일본 등 주요국의 SBOM 요구 수준이 높아지고 있다고 언급하며, 이에 맞춰 SBOM 정확도·신뢰성 확보가 중요하다고 설명했다. 이어 생성~검증·유통 전 과정 관리 기반이 필요하다고 설명하면서 실행 전략으로 SBOM 생애주기 관리, SBOM 기반 취약점 대응 체계 구축, 디지털 서명·검증 기반 안전한 유통을 제시했다.
이어 여구용 스패로우 사업총괄은 정부의 SW 공급망 보안 강화 로드맵 대응 방안을 소개했다. 여구용은 SW 개발 생명주기 전반의 보안 내재화를 강조하고, '스패로우 엔터프라이즈(Sparrow Enterprise)' 활용 사례를 공유했다. 이 사례에는 오픈소스 컴포넌트 사용 현황 관리 체계 마련과 오픈소스 컴포넌트 취약점 관리 체계 마련이 포함됐다.
윤종원 스패로우 최고기술책임자(CTO)는 이런 체계에서 취약한 컴포넌트 반입의 사전 차단 중요성을 강조했다. 아울러 발견된 취약점에 대해서는 위험도·영향도 기반 조치 우선순위 설정의 중요성을 강조했다.
윤 CTO는 스패로우가 오픈소스 반입 단계부터 컴포넌트 반입 제어 정책을 적용하고, 취약한 컴포넌트 사용 방지 기능을 제공한다고 설명했다. 이어 스패로우가 AI로 자산 중요도·취약점 위험도를 고려해 조치 우선순위 제안 기능을 제공한다고 밝혔다.
윤 CTO는 최근 스패로우에 VEX·Vulnerability Exploitability eXchange 기능을 추가했으며, 이를 통해 취약점의 실제 영향 여부 확인을 지원한다고 설명했다. 또한 향후 EPSS·Exploit Prediction Scoring System 등을 제공해 제품 고도화를 추진할 계획이라고 밝혔다.
출처: 아이티데일리 (IT DAILY) · 김호준 기자
원문: https://www.itdaily.kr/news/articleView.html?idxno=241236
참고자료
이 기사는 자동생성 알고리즘의 도움을 받아 작성되었습니다.
출처 아이티데일리 (IT DAILY)
원문 확인이 기사는 아이티데일리 (IT DAILY) 원문을 바탕으로 비즈크러시가 요약 정리했습니다. 정확한 인용과 세부 내용은 원문을 확인해 주세요.