[公共事業ズームイン] 証券預託院、 ‘フロンティアAI自律攻撃’ 対応のAIセキュリティ監視を導入
IT DAILY ·
✦ AI 要約
韓国預託決済院は、既存の「KSDサイバーセキュリティ監視センター」運営委託契約が今年12月31日に終了するのに伴い、次期監視運営体制を推進する。
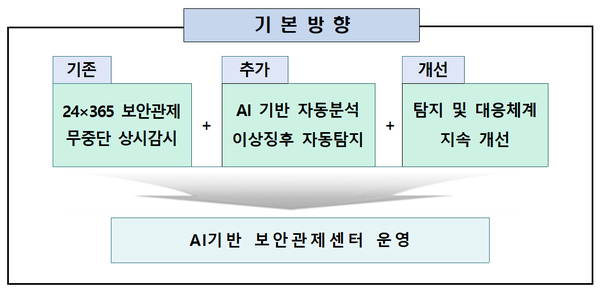
今回の事業は、24時間セキュリティ監視にAIベースの異常兆候自動分析を加え、AI悪用サイバー攻撃に対応することが核心である。
事業期間は2027年1月1日〜2029年12月31日で、3年の複数年契約と約80億ウォン予算で進められる。
BizCrushWant to follow Korean talks and live streams in real time?Try CapCrush on the web
韓国預託決済院(KSD)が、フロンティアAI自律攻撃への対応用AIベースのセキュリティ監視センター運営事業を推進する。10日、調達庁のNaraJangteo基準で見ると、既存の「KSDサイバーセキュリティ監視センター」運営委託契約は今年12月31日に終了する。これに伴い、預託院は次期監視運営体制を推進している。
韓国預託決済院(KSD)は資本市場の中核ITインフラを運営する機関である。該当インフラを保護するには高度なセキュリティが必要である。今回の事業は、AI悪用サイバー攻撃に対応することを目的としている。
事業の核心は、24時間のセキュリティ監視にAIベースの異常兆候自動分析を加えることである。預託院は、高リスクAIエージェントの登場により、AIを活用したサイバー攻撃の脅威が本格化したと判断している。AIを活用した攻撃が増加する中で、サイバー脅威の速度と精巧さも急速に上昇しているとみている。
預託院は、既存の監視体制が規則(Rule)ベースの検知と手作業による分析に依存してきたとみている。これにより、既存の方式では新種・変種攻撃への迅速な検知と対応が不十分だと判断している。こうした限界を補うため、AIベースの自動分析を導入する方向でセキュリティ監視センター運営事業を推進している。
預託院は、既存の派遣監視にAIを接ぎ木する計画であり、監視プロセスを改善し、サイバー攻撃検知能力を強化すると同時に、セキュリティ監視品質を維持し運営安定性を確保することを目標にした。これに向け、事業期間を2027年1月1日〜2029年12月31日と定め、契約形態は3年の複数年契約として進め、投入予算は約80億ウォンとした。
セキュリティ監視の運営方式は365日24時間であり、監視対象装置177台について177台のログ分析を実施し、異常兆候の検知・対応を行う。また、一定水準以上の攻撃が発生すれば担当者にリアルタイム報告し、一定水準以上の攻撃は遮断する。預託院は、AI攻撃などにより分析対象の脅威が増加したうえ、AI検知の新規イベントに対する検証および対応判断用の専門人材が必要だという背景から、インシデント対応チーム(CERT)の分析官2人を補強することにした。
併せて導入される対象は、AIベースの異常兆候分析システムである。このシステムは、外部利用者の預託院の対国民サービスアクセス・トラフィックを収集し、収集したトラフィックを専用AIモデルで学習・分析する。これにより、要求データの内容、脅威要素の包含有無、アクセス時間・回数などのアクセスパターンを基準に、正常アクセスと異常アクセスを区分し、関連アラートは自動相関分析・要約して対応時間短縮を図る。異常検知結果は異常スコアと寄与要因を提示する方式で提供され、預託院は検知根拠に対する説明可能性の確保を要件として提示した。
預託院は、預託院内部に大規模言語モデル(LLM)駆動用サーバーを含むAIベースのセキュリティシステムを構築する。このシステムは、インターネット非接続の閉鎖網でAIモデルの格納・推論・更新が可能である。預託院はCERTが手作業で行っていた分析業務もこのシステムで自動化する。預託院はこれに関連して、人員削減が目的ではないと説明した。また、人が見落としていた脅威までAIが監視し、検知範囲を拡大すると説明した。
預託院は検知・対応体制も改善する。DDoS対応装置は8台を導入し、すべての連係区間を対象に常時防御体制を構築する。また、大量または高リスクの攻撃を検知すれば緊急遮断する方式で対応する。侵害事故分析環境にはフォレンジックツール・イメージング装置を構築する。攻撃表面管理(ASM)サービスも導入し、外部露出資産・脆弱性を常時点検する。
今回の事業の入札参加資格は、国家サイバー安全管理規定に基づくセキュリティ監視専門企業に限定される。下請けと共同受給はともに不可である。預託院は、今回の事業が情報保護分野の専門技術・セキュリティ性確保が必須の事業であることを理由として提示した。
預託院は今回の事業推進の目標をフロンティアAI自律攻撃への備えに置いており、そのために新種・変種脅威検知の自動化と脅威分析・判断業務の自動化を推進し、サイバー攻撃対応力の強化を期待している。
出典:IT DAILY · ヤン・スンガプ 原文:https://www.itdaily.kr/news/articleView.html?idxno=242817
参考資料
本記事は、IT DAILYの原文をもとにBizCrushがAIを用いて要約・再構成・編集したものであり、IT DAILYの原文そのものではありません。
出典 IT DAILY
原文を確認本記事は、IT DAILYの原文をもとにBizCrushが要約・編集したものです。正確な引用や詳細は原文をご確認ください。
Keep reading
BizCrush