PNP Secure 於 FISCON 2026 提出 AI 代理人管控策略
IT DAILY ·
✦ AI 摘要
PNP Secure 於13日表示,已在「金融資訊保護研討會(FISCON) 2026」介紹其 AI 代理人管控策略。隨著工作自動化擴大,該公司指出 AI 代理人與自動化工具的存取管理需求日益增加。該公司並說明,結合臉部驗證與實體輸入驗證,將其應用於 PC 連線、業務系統使用、DB·伺服器存取與命令執行區段的零信任實作方向。
BizCrushWant to follow Korean talks and live streams in real time?Try CapCrush on the web
PNP Secure 13日表示,已在「金融資訊保護研討會(FISCON) 2026」介紹其 AI 代理人管控策略。活動於12日在首爾汝矣島 Conrad Seoul Hotel 舉行。
PNP Secure 表示,隨著工作自動化擴大,AI 代理人與自動化工具的存取管理需求也隨之升高。尤其是以正常帳號或遭竊會話進行的遠端操作被列為管控對象;該公司說明,帳號有效性驗證是必要條件,之後還必須追加確認權限的實際使用主體這一必要條件。
因此,PNP Secure 提出結合臉部驗證與實體輸入驗證的策略架構。作為提案原則,該公司介紹了透過臉部資訊確認被授權使用者是否實際位於終端機前,以及驗證存取與作業時是否伴隨實體鍵盤與滑鼠輸入的方法。
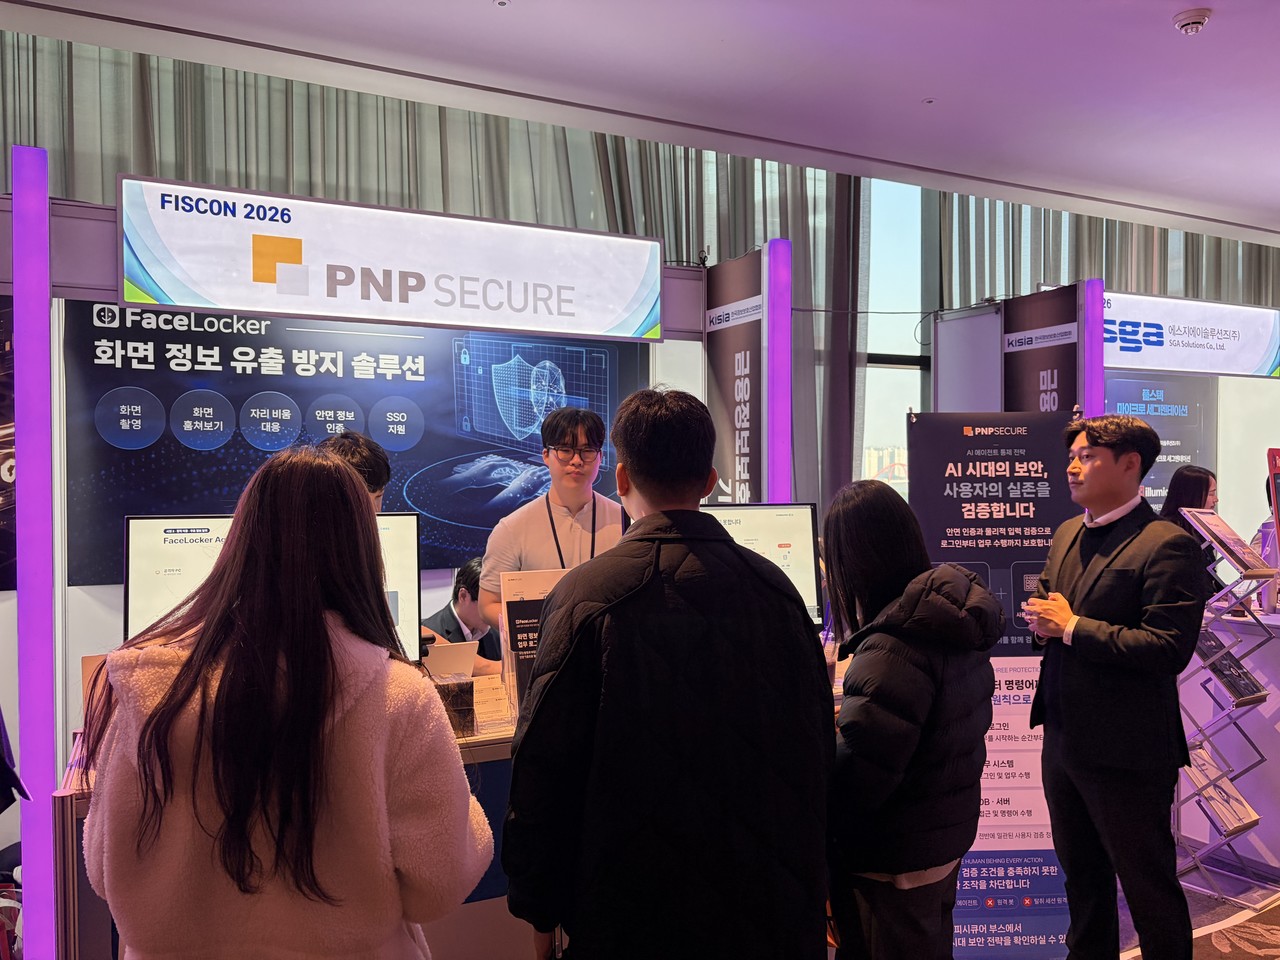
PNP Secure 說明,將此原則以區段別產品串接方式,套用於 PC 連線、業務系統使用、資料庫(DB)·伺服器存取、命令執行區段,展現零信任實作方向。現場照片為12日 FISCON 2026 的 PNP Secure 攤位。
攤位現場示範以基於 FaceLocker 的存取管制為主,聚焦於假設利用生成式 AI 進行自動化攻擊滲透內部伺服器後,再對其他伺服器嘗試後續存取與作業的情境。當存取檔案、資料夾與伺服器時,系統會確認實體輸入、使用者存在、臉部資訊與存取權限;若未符合驗證條件,則依政策進行限制流程的示範。其目的在於管控內部滲透後延伸至資產的非授權存取路徑。
同時,作為支援工作便利性的手段,該公司也提出將臉部驗證與既有單一登入(SSO)及各別業務系統連動的方式。透過此作法,可在強化使用者確認的同時,降低反覆驗證的負擔。該公司也介紹了畫面資訊外洩防護功能,對應對象為智慧型手機拍攝與他人接近。
PNP Secure 相關人士表示,隨著 AI 代理人與自動化工具持續進入工作環境,同時確認帳號權限與實際作業主體的管制變得更加重要。該人士並表示,將以臉部驗證與實體輸入驗證為核心,支援企業別零信任管制體系的分階段導入。
來源: IT DAILY · Kim Ho-jun 原文: https://www.itdaily.kr/news/articleView.html?idxno=242919
參考資料
本文由 BizCrush 在自動生成演算法的協助下撰寫。
來源 IT DAILY
查看原文本文由 BizCrush 根據 IT DAILY 原文摘要整理。準確引文與細節請參閱原文。
Keep reading
BizCrush