【公共事業聚焦】KSD導入 AI 資安監控 應對「前沿 AI 自主攻擊」
IT DAILY ·
✦ AI 摘要
韓國結算保管院將因既有「KSD Cyber Security Monitoring Center」營運委外契約於今年12月31日到期,而推動下一階段監控營運體系。
此次事業的核心,是在24小時資安監控中加入以 AI 為基礎的異常徵兆自動分析,以因應濫用 AI 的網路攻擊。
事業期間為2027年1月1日~2029年12月31日,並以3年多年度契約與約80億韓元預算推進。
BizCrushWant to follow Korean talks and live streams in real time?Try CapCrush on the web
韓國結算保管院(KSD)推動一項以 AI 為基礎、運作用於應對前沿 AI 自主攻擊的資安監控中心營運事業。10日,依據採購廳 NaraJangteo 系統,既有「KSD Cyber Security Monitoring Center」營運委外契約將於今年12月31日到期。對此,結算院正推動下一階段的監控營運體系。
韓國結算保管院(KSD)是資本市場核心 IT 基礎設施的營運機構。為保護該基礎設施,需要高度資安防護。此次事業旨在因應濫用 AI 的網路攻擊。
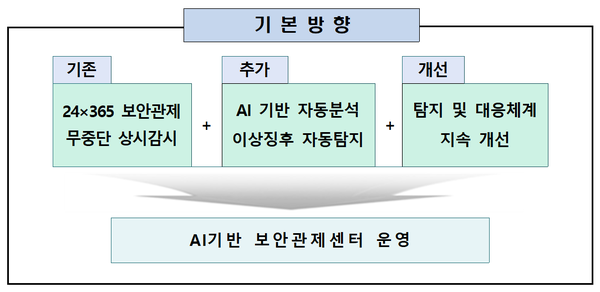
事業核心是在24小時資安監控中,加入以 AI 為基礎的異常徵兆自動分析。結算院認為,隨著高風險 AI agent 的出現,AI 應用型網路攻擊威脅已正式擴大。其也認為,在利用 AI 的攻擊增加之際,網路威脅的速度與精密度也正急遽上升。
結算院認為,既有監控體系一直仰賴基於規則(Rule)的偵測與人工分析。因此,其判斷以現行方式難以及時偵測並回應新型與變種攻擊。為補足這些限制,正朝導入 AI 基礎自動分析的方向推動資安監控中心營運事業。
結算院計畫將既有派駐監控與 AI 結合,並改善監控流程、強化網路攻擊偵測能力,同時維持資安監控品質並確保營運穩定性。為此,將事業期間訂為2027年1月1日~2029年12月31日,以3年多年度契約方式推進,投入預算約80億韓元。
資安監控營運方式為365日24小時,針對監控對象設備177台執行177台日誌分析,並進行異常徵兆偵測與應對。此外,當發生達一定程度以上的攻擊時,將即時向負責人通報,並封鎖達一定程度以上的攻擊。結算院基於 AI 攻擊等導致待分析威脅增加,且需要專門人力進行 AI 偵測新事件的驗證與應對判斷,決定補強侵害事故應對團隊(CERT)分析師2名。
同步導入的對象為以 AI 為基礎的異常徵兆分析系統,該系統會蒐集外部使用者存取結算院面向大眾服務的流量,並以專用 AI 模型對蒐集到的流量進行學習與分析。透過請求資料內容、是否包含威脅要素、以及存取時間、次數等存取模式為基準,區分正常存取與異常存取;相關警示則透過自動關聯分析與摘要處理,以縮短應對時間。異常偵測結果則以異常分數與貢獻因素呈現,結算院並將對偵測依據的可說明性列為要求事項。
結算院將在內部建置包含大型語言模型(LLM)運作伺服器在內的 AI 基礎資安系統。該系統可在不連網的封閉網路中載入、推論與更新 AI 模型。結算院也將把 CERT 原先以人工進行的分析工作交由此系統自動化處理。結算院就此說明,目的並非裁減人力;同時也表示,AI 將監控人力容易漏失的威脅,擴大偵測範圍。
結算院也將改善偵測與應對體系。將導入8台 DDoS 防禦設備,針對所有連結區段建立常態防禦體系;並於偵測到大規模或高風險攻擊時,以立即封鎖方式應對。侵害事故分析環境則將建置鑑識工具與映像設備。另也將導入 ASM 服務,持續檢查對外曝露資產與弱點。
此次事業的投標參與資格限於依國家資安管理規定設立的資安監控專業企業。轉包與共同供應均不允許。結算院表示,原因在於此次事業屬於資訊保護領域必須確保專業技術與資安性的事業。
結算院將此次事業推動目標設定為因應前沿 AI 自主攻擊,並期待透過新型與變種威脅偵測自動化,以及威脅分析與判斷作業自動化,強化對網路攻擊的應對能力。
來源: IT DAILY · Yang Seung-gap 原文: https://www.itdaily.kr/news/articleView.html?idxno=242817
參考資料
本文由 BizCrush 在自動生成演算法的協助下撰寫。
來源 IT DAILY
查看原文本文由 BizCrush 根據 IT DAILY 原文摘要整理。準確引文與細節請參閱原文。
Keep reading
BizCrush