又按了「不要再問」…敏感資料經由 AI 程式碼助理外洩
IT DAILY ·
✦ AI 摘要
Apiiro 公開了與 Anthropic AI 程式碼代理 Claude Code 相關的敏感資料外洩問題。
調查結果顯示,1994 個公開 GitHub 儲存庫中共發現 2539 筆敏感資料,類型包括 DB 密碼、雲端金鑰、API 權杖。
Apiiro 建議檢查 GitHub 內 Claude Code 設定檔的上傳狀況,並將其加入排除公開清單,同時立即重新發行已外洩的密碼與驗證金鑰。
BizCrushWant to follow Korean talks and live streams in real time?Try CapCrush on the web
根據 The Hacker News 等外媒 9 日報導,應用程式安全公司 Apiiro 公開了與 Anthropic AI 程式碼代理 Claude Code 相關的敏感資料外洩問題。
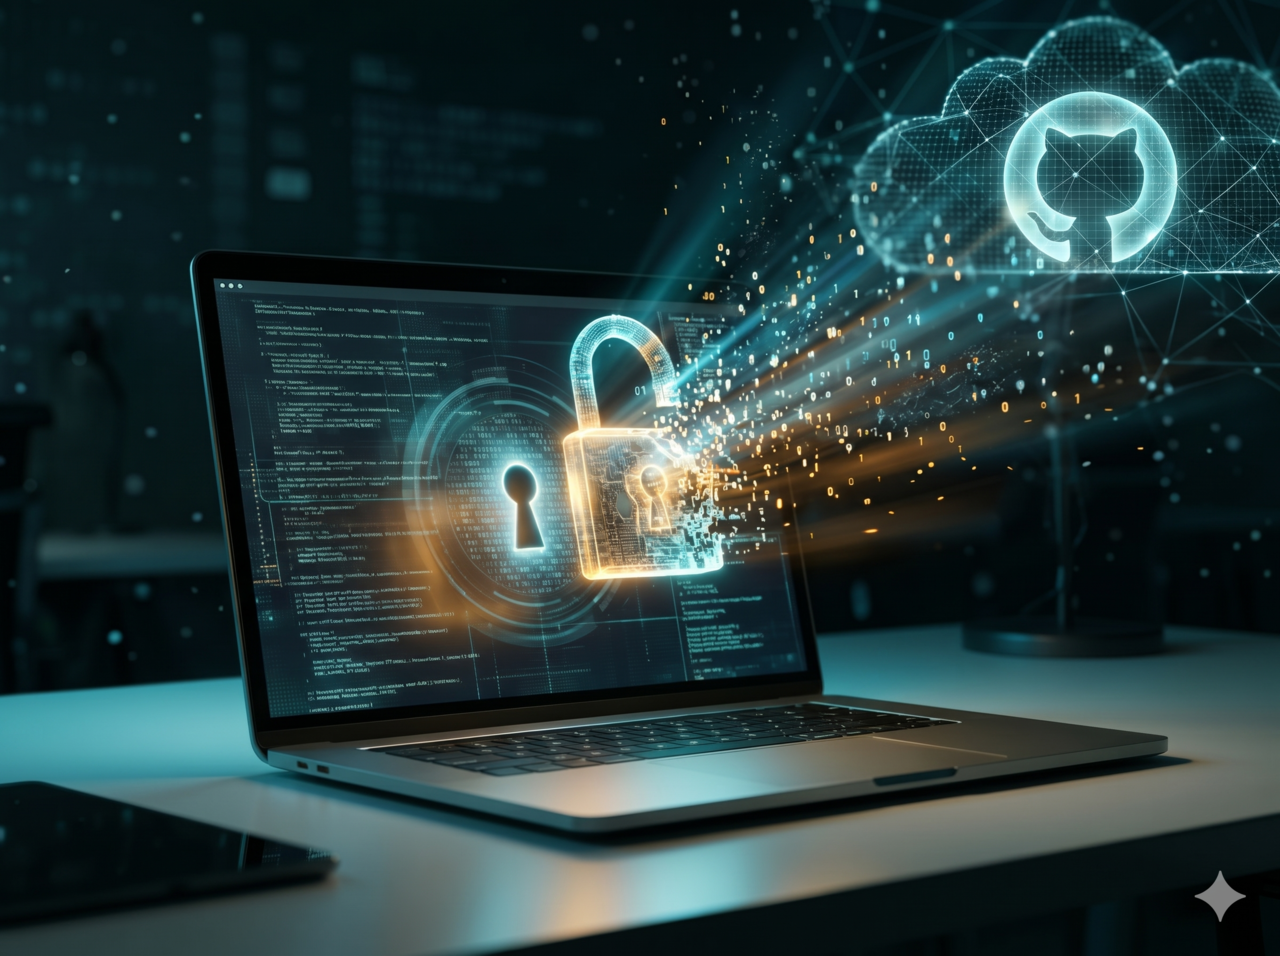
這次問題是 AI 程式碼工具的略過審核功能,導致 GitHub 公開儲存庫中的敏感資料外洩獲得確認的案例。原本為了開發便利而導入的功能,反而造成安全死角。
調查結果顯示,1994 個公開 GitHub 儲存庫中共發現 2539 筆敏感資料。敏感資料類型包括 DB 密碼、雲端金鑰、API 權杖。
案例之一是,調查發現某組織在 GitHub 外洩的雲端金鑰仍處於實際使用狀態。
在 Claude Code 與外部 DB、API 串接的條件下,當使用者要求進行 DB 檢查或 API 呼叫時,所生成的命令會包含設定檔中的祕密金鑰。接著,在執行前的確認訊息中選擇「是,且不要再詢問(Yes, and don't ask again)」後,該命令與祕密金鑰就會被儲存在專案資料夾內的設定檔中。
這個設定檔原本應該只是存在於開發者 PC 內的本機檔案。然而,專案資料夾並未標示「禁止對外公開」,而且該檔案只是暫時隱藏在個人電腦內,這項結構性漏洞成了問題根源。
在這種情況下,如果把程式碼移到其他電腦,或與同事進行協作,Git 會將該檔案當作一般原始碼檔案處理。結果就導致在網際網路上公開。
Apiiro 認為,外洩不只是單純的開發者失誤,也與 AI 的運作方式有關。Apiiro 方面表示,除了開發者失誤之外,也確認到 AI 造成外洩的跡象。在受調查的 539 個儲存庫中,Claude Code 在儲存工作內容時,將包含敏感資料的設定檔上傳到 GitHub。Claude Code 雖然設計上會阻擋重要祕密檔案上傳至 GitHub,但 Claude Code 生成的檔案卻被排除在上傳封鎖清單之外。
Apiiro 也舉出偵測工具連設定檔中的明文密碼都漏掉的案例。用於原始碼檢查的祕密掃描器未能偵測到該問題。Apiiro 以 2 個外部解決方案檢查了 10萬4000 多個檔案,但兩者都未能偵測到 215 個檔案中的敏感資料。未能偵測到的原因,被指出是掃描器將「PGPASSWORD=」後方的純文字密碼視為正常程式碼。
Apiiro 方面呼籲檢查 GitHub 內 Claude Code 設定檔是否遭上傳。也提醒為了防止再度發生,應將該檔案登錄到排除公開清單中。此外,Apiiro 說明,即使刪除檔案,也不會刪除過去歷史中的資訊。Apiiro 方面強調,凡是曾經外洩過的密碼、驗證金鑰,都應立即重新發行。
來源: IT DAILY · Kim Ho-jun 原文: https://www.itdaily.kr/news/articleView.html?idxno=242790
參考資料
本文由 BizCrush 在自動生成演算法的協助下撰寫。
來源 IT DAILY
查看原文本文由 BizCrush 根據 IT DAILY 原文摘要整理。準確引文與細節請參閱原文。
Keep reading
BizCrush