【インタビュー】「AI時代、国家背後のハッカーはより密かに動く」
IT DAILY ·
✦ AI 要約
インドネシア・バリで開かれた「SAS 2026」の現場で、Kaspersky GReATのユ・ソジュン研究員がAIベースのハッキング脅威とLazarusの変化についてインタビューに応じた。
彼はAIの普及でサイバー攻撃の参入障壁が下がり、未熟な攻撃者でも攻撃力を強化でき、攻撃主体の追跡も難しくなると説明した。
Kasperskyは「Operation FlashHole」などでLazarusのAI活用とPQC適用の兆候を確認しており、金融セキュリティSWの脆弱性対応には政府・開発会社・利用者の連携が必要だと明らかにした。
BizCrush韓国語の発表やライブを、リアルタイムで聴きたいならCapCrush(Web版)を試す
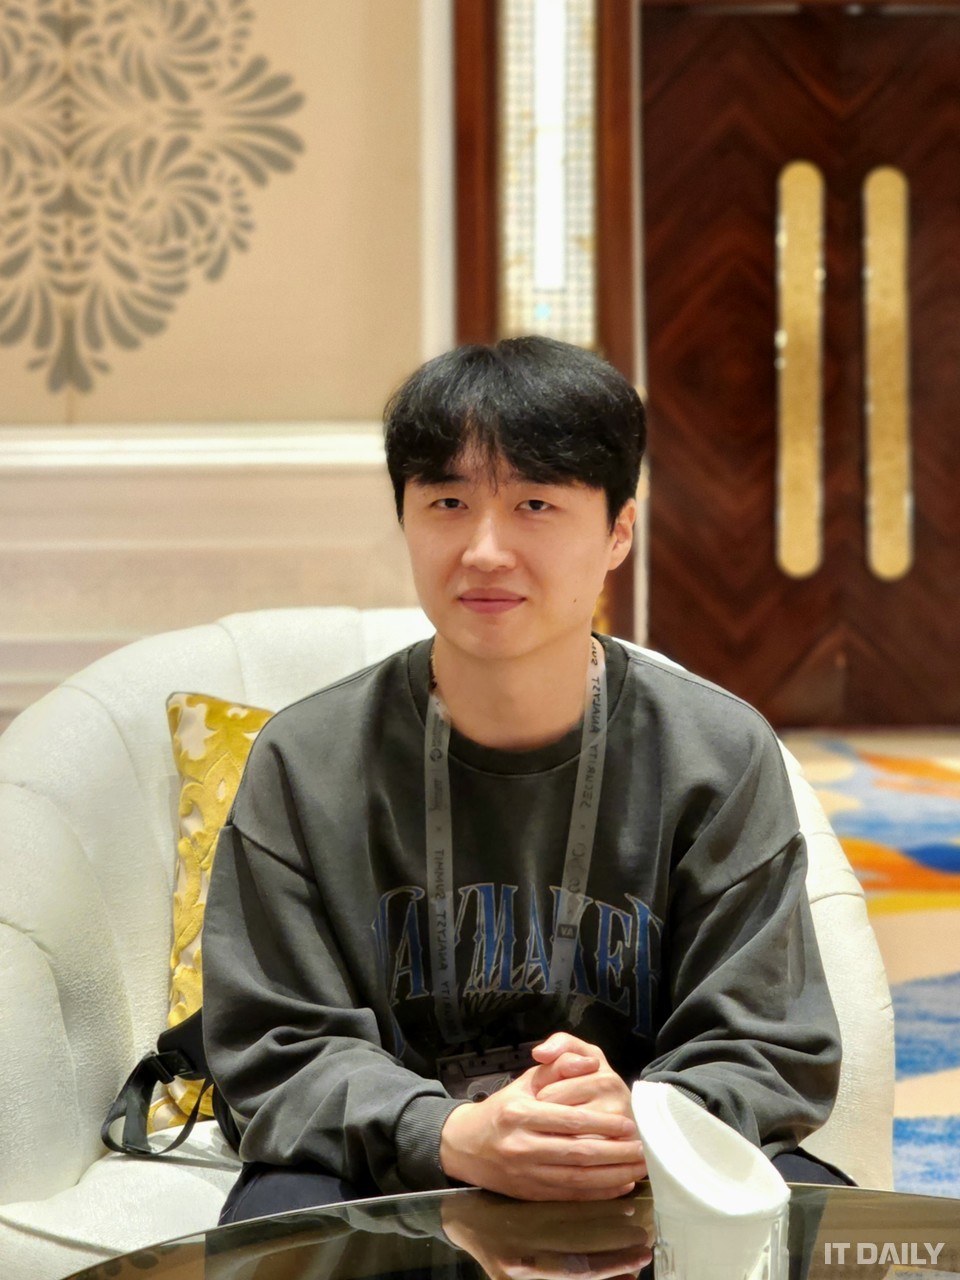
先月、インドネシア・バリで「SAS 2026」が開催された。IT Dailyは現地で、KasperskyのGlobal Research & Analysis Team(GReAT)シニアセキュリティ研究員であるユ・ソジュンGReATシニア研究員にインタビューした。写真提供の表記はキム・ホジュン記者である。
今回のインタビューは、AIベースのハッキング脅威と、国家背後のハッキング組織「Lazarus」の進化の様相をテーマに行われた。ユ・ソジュン研究員は、AIの普及に伴ってサイバー攻撃が大衆化し、誰もがハッキングできる時代になったと説明した。
続いてユ・ソジュン研究員は、高い能力を持つ国家背後のハッキング組織がAIを活用した場合、秘匿性と脅威性がさらに高まると述べた。彼はこうした流れを、国家背後のハッキング組織であるLazarusの変化と結び付けて言及した。
国内外で「ARTEX」悪用事例が相次いで発生し、セキュリティ業界の関心はAI自動化攻撃に集まっている。ARTEXは外部LLMと連動するAI自律侵入テストツールである。このツールは偵察の自動実行、脆弱性探索の自動実行、攻撃経路設計の自動実行機能を備えていた。最近の金融分野の侵害事故でもARTEXが悪用され、これを巡る論争が拡大している。
ユ研究員は、こうした流れがサイバー攻撃の参入障壁を下げていると評価した。従来は公開ハッキングツールを使っていた未熟な攻撃者も、AIの力で攻撃力を強化できるようになったということだ。専門知識がなくてもAIで攻撃コードを生成できるようになり、攻撃パターンも非定型化している。ユ研究員は、このため攻撃主体を追跡・識別する難度も上がっていると説明した。
このような変化でAI自動化ハッキングの論点に関心が集まっているが、サイバー脅威は単一の方向にだけ展開するわけではないとユ研究員は助言した。ユ研究員はAIベースの攻撃が増えている事実を指摘しつつ、守る側が特定の事案に過度に没入することには警戒する必要があると述べた。
ユ研究員は、AIハッキングが拡散する中でも、国家背後のハッキング組織によるAPTも同時に警戒すべきだと強調した。
ユ研究員はKasperskyの追跡結果を根拠に、Lazarusのほか、Kimsky・BlueNoroffなど他の韓国語話者の攻撃グループでもAI活用の兆候が確認されたと述べた。これらのAI活用対象は、マルウェア開発、誘引用ファイルの作成、偽サイトの作成である。ユ研究員は、これらの組織の目標は、長期間検知されない状態で情報を窃取することにあると説明した。
ユ研究員は、こうした目標の特性上、AIを密かに活用する可能性が大きいと述べた。記事の小見出しの要旨は、進化したLazarus、AI活用、PQCの秘匿である。
Kasperskyが最近公開した事例は「Operation FlashHole」である。Operation FlashHoleでは、Lazarusとみられる攻撃者のAI活用の痕跡が見つかった。攻撃者は昨年9月に開設したGitHubページを使っており、このページの投稿はネットワーク機器のシニア開発者の履歴書に偽装されていた。被害者を誘導する手段としては、AI生成の人物写真と標的向けに作られた偽サイトが動員された。
Operation FlashHoleは昨年7月に始まった。Operation FlashHoleの被害は、韓国内の建設・ソフトウェア(SW)・有線通信機器製造分野の少なくとも3社に及ぶとみられる。今回の攻撃は初の事例ではなく、FlashHoleはKasperskyが昨年発見した「Operation SyncHole」の延長線上にあるものとして示された。
2つの攻撃はいずれも韓国を狙っており、どちらの攻撃でも国内SWが悪用された兆候が確認された。また、両攻撃ではLazarusが好むマルウェアである「LPEClient」が共通して使われたことが分かった。
違いは攻撃方式の精巧さと秘匿レベルにあった。従来の攻撃の主な方式は、報道機関などのWebサイトを経由した感染であり、これはWatering Hole型に当たる。Watering Holeとは、標的が頻繁に訪れるWebサイトを先に掌握したうえでマルウェアを挿入する方式である。
これに対しFlashHoleは、スピアフィッシングメールを通じて標的に直接接近する方式を取った。これは攻撃成功率を高めるためだった。FlashHoleは、標的向けに最適化したフィッシングで被害者をだました後、Watering Hole用の偽サイトへ誘導する手口を使い、さらに未公開の新種ツールである「TouchHub」と「ClientHub」も追加で活用した。
最新のLPEClientは機能を強化し、追加マルウェアをメモリ上で直接実行し、セキュリティソリューションの監視機能を無力化することで検知回避を図った。また、通信暗号化には耐量子暗号(PQC)アルゴリズム「ML-KEM-1024」を適用し、秘匿性と通信保護をともに高めた。Kasperskyの分析結果によると、LazarusのPQC導入は今回の公開時点より1年以上前の2024年9月ごろから始まったと推定される。
ユ研究員は、国内の中継地点をコマンド制御(C2)サーバーとして使う場合、通信内訳が露出・収集される可能性があると見ており、PQC適用の意図は、将来の量子コンピューティング環境で過去に収集された通信データが復号されるリスクを遮断することにあると説明した。彼はこのリスクの性格を「先に収集し、後で復号する」と捉え、今すぐの脅威ではなくとも、それを防ごうとする流れと見ることができると述べた。また、Lazarusが検知回避機能を継続的に更新しつつ、マルウェアLPEClientに多くの技術を投入しているとみた。
FlashHoleとSyncHoleでは共通して、金融分野などで広く使われるWeb認証・セキュリティSWが初期侵入経路として指摘された。ユ研究員は攻撃全体を検討した結果、金融セキュリティSWから感染が始まった可能性に重きを置いていると説明した。
ただしユ研究員は、直接的な悪用コードと脆弱性そのものは確認されていないと述べた。これによりユ研究員は慎重論を維持しつつ、Webサイトに挿入されたJavaScriptが潜在的な脆弱性を誘発した可能性も併せて説明した。
こうした判断の背景として、金融セキュリティSWの構造的脆弱性の問題が継続的に指摘されてきた点が挙げられる。Theori・高麗大学・KAIST・成均館大学の共同研究チームは、昨年6月の国際セキュリティ学会USENIX Security 2025で採択された論文を通じて関連問題を発表した。
この研究では、国内の必須金融・セキュリティプログラムにおける19件の脆弱性が見つかった。研究チームは、これらのプログラムがブラウザ外のローカルPCで高い権限で動作し、WebページAPI要求を過度に信頼し、自身のルート証明書管理にも疎かであると指摘し、そのためキーボード入力の窃取とRCE悪用が可能になると明らかにした。
当局は今年7月、国家情報院・警察庁・韓国インターネット振興院(KISA)の共同サイバーセキュリティ勧告文を発表し、その中で金融セキュリティSWを狙った標的型攻撃に言及した。勧告文によると、国家背後のハッキング組織はWebサイトを掌握した後、掌握したWebサイトをWatering Hole攻撃手段として活用した。さらに、電子署名・セキュリティ認証・キーボードセキュリティプログラムなど特定Webサイト利用向けのセキュリティプログラムを悪用し、セキュリティプログラムが最新版でない場合には、これをマルウェア流布の媒介体にする方式だと説明した。
ユ研究員は、こうした問題を解消するには多角的な連携が必要だと述べた。ユ研究員は、政府の制度改善が必要であり、開発会社はSWの脆弱性に対応しなければならず、利用者は更新を管理しなければならないと説明した。続けて、片方の努力だけでは解決が難しく、すべての主体が役割ごとに連携することがサイバーセキュリティ維持の条件であると述べた。
出典:IT DAILY · キム・ホジュン 原文:https://www.itdaily.kr/news/articleView.html?idxno=243097
参考資料
本記事は、IT DAILYの原文をもとにBizCrushがAIを用いて要約・再構成・編集したものであり、IT DAILYの原文そのものではありません。
出典 IT DAILY
原文を確認本記事は、IT DAILYの原文をもとにBizCrushが要約・編集したものです。正確な引用や詳細は原文をご確認ください。
あわせて見る
BizCrush