【專訪】「AI 時代,國家背後駭客會更隱密地行動」
IT DAILY ·
✦ AI 摘要
在印尼峇里島舉行的「SAS 2026」現場,Kaspersky GReAT 柳昭俊研究員接受專訪,談及 AI 基礎駭客威脅與 Lazarus 的變化。他說明,AI 擴散讓網路攻擊門檻降低,非熟練攻擊者也能提升攻擊力,且追蹤攻擊主體更困難。Kaspersky 也從「Operation FlashHole」等案例中確認 Lazarus 的 AI 運用與 PQC 導入跡象,並指出金融安全 SW 弱點的因應需要政府、開發商與使用者共同合作。
BizCrushWant to follow Korean talks and live streams in real time?Try CapCrush on the web
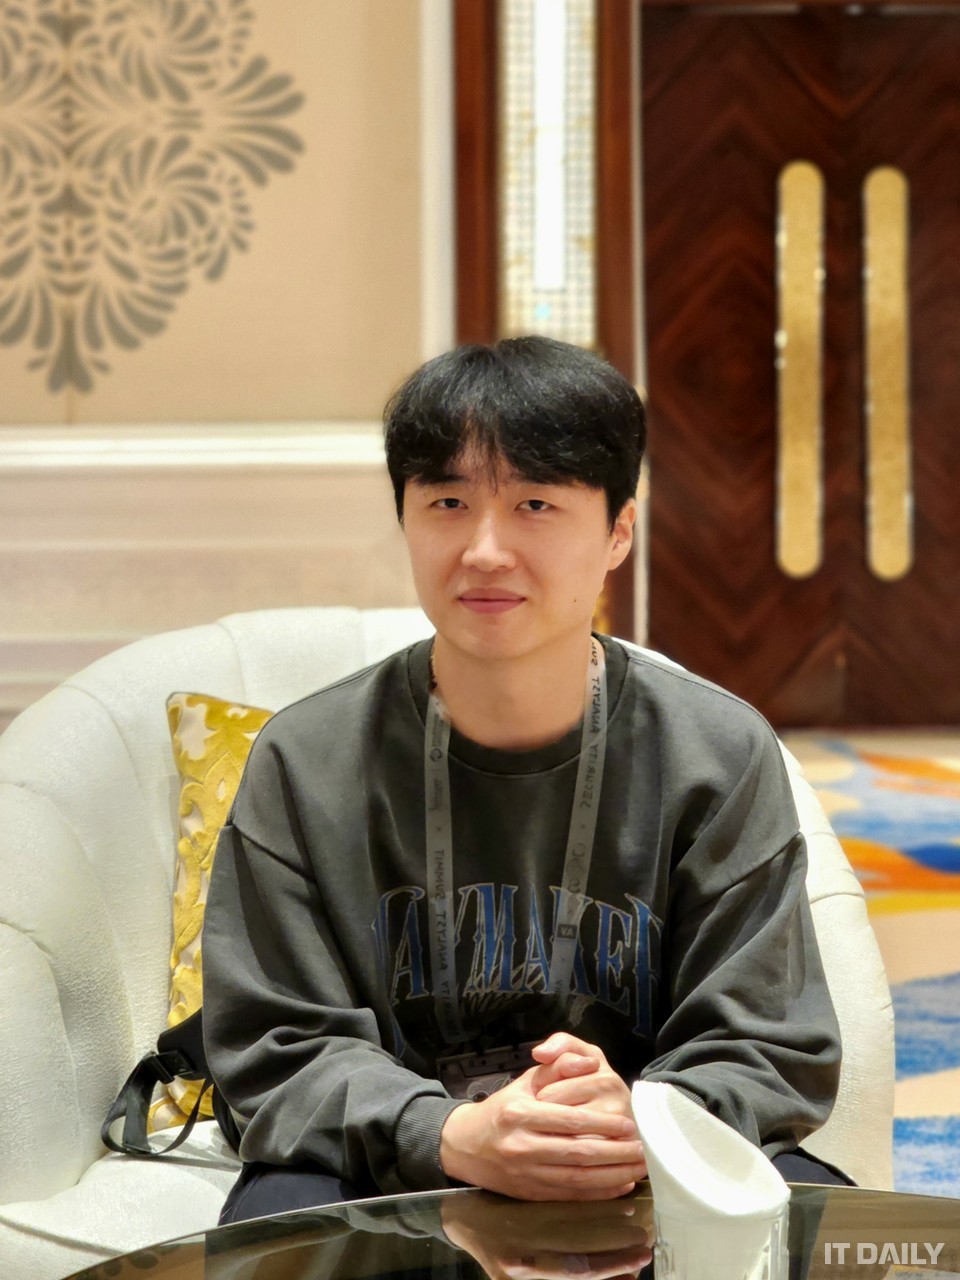
上個月,SAS 2026 在印尼峇里島舉行。IT Daily 在現場專訪了 Kaspersky 全球研究與分析團隊(GReAT)高級安全研究員柳昭俊。照片提供標註為記者 Kim Ho-jun。
這次專訪以 AI 基礎駭客威脅,以及國家背後駭客組織「Lazarus」的演進為主題進行。柳研究員說,隨著 AI 擴散,網路攻擊正變得更普及,已進入任何人都可能進行駭客攻擊的時代。
柳研究員並指出,若高能力的國家背後駭客組織運用 AI,其隱蔽性與威脅性都會進一步提升。他將這股趨勢與國家背後駭客組織 Lazarus 的變化連結來說明。
國內外接連出現「ARTEX」遭濫用的案例後,資安業界的關注焦點轉向 AI 自動化攻擊。ARTEX 是一款可與外部 LLM 連動的 AI 自主滲透測試工具。這套工具具備自動執行偵察、自動執行弱點搜尋,以及自動執行攻擊路徑設計等功能。近期金融業入侵事故也出現 ARTEX 被濫用的情況,圍繞其濫用的爭議持續擴大。
柳研究員評估,這股趨勢正在降低網路攻擊的門檻。過去使用公開駭客工具的非熟練攻擊者,如今也能借助 AI 強化攻擊能力。即使沒有專業知識,也能透過 AI 生成攻擊程式碼,使攻擊模式變得更不規則。柳研究員說,這也讓追蹤與辨識攻擊主體的難度上升。
雖然外界目前把注意力集中在 AI 自動化駭客議題上,但柳研究員提醒,資安威脅不會只朝單一方向發展。他指出,在注意到 AI 基礎攻擊增加的同時,防守方也有必要避免對特定議題過度投入。
柳研究員強調,即使 AI 駭客攻擊持續擴散,國家背後駭客組織的進階持續性威脅(APT)也必須同時提防。
柳研究員以 Kaspersky 的追蹤結果為據表示,除 Lazarus 之外,Kimsu ky 與 BlueNoroff 等其他韓語使用攻擊群組,也被捕捉到使用 AI 的跡象。這些群組利用 AI 的對象包括惡意程式開發、誘餌檔案製作與假網站製作。柳研究員說,這些組織的目標是在長時間不被偵測的情況下竊取資訊。
柳研究員指出,基於這種目標特性,AI 被隱密運用的可能性很高。本文副標題的要點是:演進中的 Lazarus、AI 運用與 PQC 隱蔽。
Kaspersky 近期公開的案例是「Operation FlashHole」。在 Operation FlashHole 中,發現了疑似 Lazarus 攻擊者使用 AI 的痕跡。攻擊者使用了去年 9 月建立的 GitHub 頁面,而該頁面的貼文被偽裝成網路設備資深開發人員的履歷。作為誘騙受害者的手段,也動用了 AI 生成的人物照片與鎖定目標的假網站。
Operation FlashHole 始於去年 7 月。Operation FlashHole 的受害範圍被推定至少涉及國內建設、軟體(SW)與有線通訊設備製造領域的 3 家企業。這次攻擊並非首例,FlashHole 被視為 Kaspersky 去年發現的「Operation SyncHole」的延伸。
兩起攻擊都以韓國為目標,且在兩起攻擊中都確認了國內 SW 遭濫用的跡象。此外,兩起攻擊共通使用了 Lazarus 偏好的惡意程式「LPEClient」。
差異在於攻擊方式的精密度與隱蔽程度。既有攻擊的主要方式,是經由媒體等網站感染,屬於 Watering Hole 類型。Watering Hole 是先奪取目標經常造訪的網站,再插入惡意程式的手法。
相較之下,FlashHole 採取的是透過網路釣魚電子郵件直接接觸目標的方式,目的在於提高攻擊成功率。FlashHole 先以鎖定目標的網路釣魚欺騙受害者,再引導其前往用於 Watering Hole 的假網站,並額外使用了尚未公開的新工具「TouchHub」與「ClientHub」。
最新的 LPEClient 強化了功能,能直接在記憶體中執行額外惡意程式,並藉由無效化資安解決方案的監控功能來規避偵測;在通訊加密方面,則採用了後量子密碼(PQC)演算法「ML-KEM-1024」,同時提升隱蔽性與通訊保護。根據 Kaspersky 的分析結果,Lazarus 導入 PQC 的時間,推測比本次公開時間早 1 年以上,約自 2024 年 9 月起就已開始。
柳研究員表示,若將國內轉接點用作命令與控制(C2)伺服器,通訊紀錄可能會外洩並被蒐集;因此,導入 PQC 的意圖,在於阻斷未來量子運算環境下對過去蒐集通訊資料進行解密的風險。他將這種風險概括為「先蒐集、後解密」,並說這可視為試圖防堵該結果的作法,雖然眼下還不是立即性的問題,但 Lazarus 持續更新規避偵測功能,並將大量技術投入到惡意程式 LPEClient 上。
在 FlashHole 與 SyncHole 中,共通被指為初始滲透路徑的,是金融業等廣泛使用的網頁驗證與安全 SW。柳研究員在檢視整體攻擊後表示,他更傾向認為感染是從金融安全 SW 開始的。
不過,柳研究員也表示,尚未確認直接濫用程式碼與弱點本身。因此,他在維持審慎看法的同時,也說明了網站中嵌入的 JavaScript 可能觸發潛在弱點的可能性。
這項判斷的背景在於,金融安全 SW 的結構性弱點問題長期以來持續被提出。Theori、高麗大學、KAIST 與成均館大學的聯合研究團隊,去年 6 月透過獲國際資安學會 USENIX Security 2025 接受的論文,發表了相關問題。
該研究發現,國內必需的金融與安全程式存在 19 項弱點。研究團隊指出,這些程式會在瀏覽器外的本機 PC 以高權限執行、過度信任網頁 API 請求,且對自有根憑證管理也有所疏忽;因此,鍵盤輸入竊取與 RCE 濫用成為可能。
當局今年 7 月發布了國家情報院、警察廳與 KISA 聯合的資安建議書,並在建議書中提及鎖定金融安全 SW 的目標式攻擊。根據建議書,國家背後駭客組織先奪取網站控制權,再將被掌控的網站作為 Watering Hole 攻擊手段加以運用。接著又濫用電子簽章、安全驗證、鍵盤安全程式等特定網站使用的安全程式,並在安全程式不是最新版本時,將其當作惡意程式散布的媒介。
柳研究員表示,要化解這類問題,需要多面向的協作。他說,政府需要推動制度改善,開發商必須回應 SW 弱點,而使用者則要管理更新。接著他指出,僅靠單方面努力難以解決,所有主體依各自角色相互協作,才是維持資安的條件。
來源: IT DAILY · Kim Ho-jun 原文: https://www.itdaily.kr/news/articleView.html?idxno=243097
參考資料
本文由 BizCrush 在自動生成演算法的協助下撰寫。
來源 IT DAILY
查看原文本文由 BizCrush 根據 IT DAILY 原文摘要整理。準確引文與細節請參閱原文。
Keep reading
BizCrush