【專訪】「人人都可能成為駭客的時代……漏洞洪流只能靠篩選式應對撐住」
IT DAILY ·
✦ AI 摘要
隨著 AI 擴散,Boris Larin 表示,就連非專業人士也能只靠簡單指令找出漏洞。
相對地,修補程式部署速度卻停滯不前,他說漏洞發現與修補之間的落差正在擴大。
Larin 也指出,應依風險與類型設定優先順序進行應對,且重要資料系統有必要透過實體網路隔離加以隔絕。
BizCrushWant to follow Korean talks and live streams in real time?Try BizCrush Live
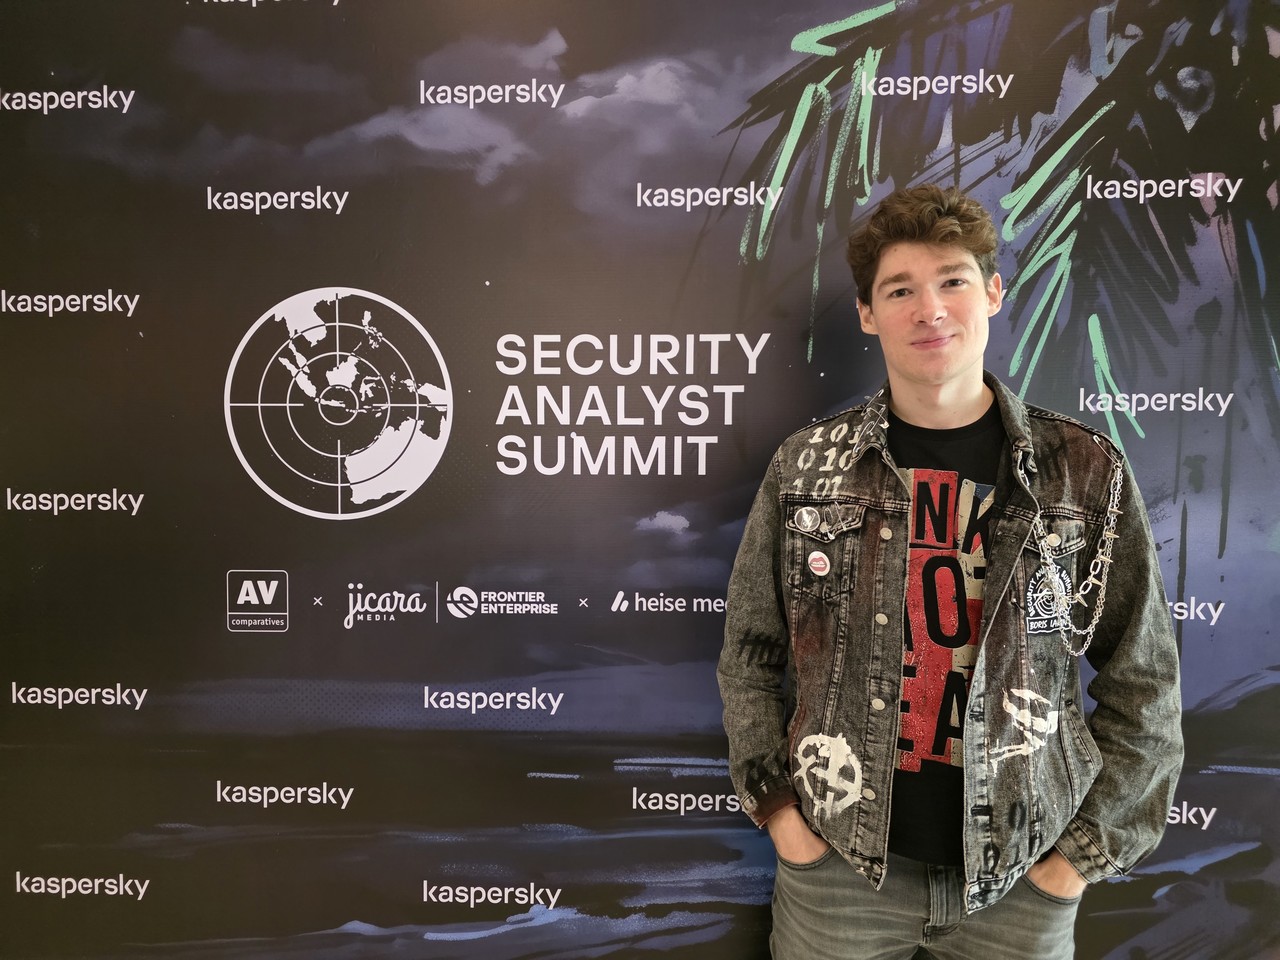
隨著 AI 擴散降低漏洞發掘的門檻,就連非專業人士也能透過簡單指令偵測系統缺陷,卡巴斯基 GReAT 資深研究員 Boris Larin 如此研判。Boris Larin 在上個月於印尼峇里島舉行的 Security Analyst Summit 2026(以下簡稱 SAS 2026)現場接受本報採訪時,並以這種變化說明他認為已進入人人都可能成為駭客的時代的背景。
相較之下,資安修補程式的部署速度卻停滯不前,漏洞發現與修補之間的時間落差反而正在擴大,Boris Larin 指出。他解釋,若漏洞數量達到數萬件,修補速度也必須相應跟上,但修補所需時間並不會只靠 AI 的協助就縮短。
Boris Larin 在 SAS 2026 現場表示,隨著發現之後到採取措施之前的空窗期不斷拉大,企業與機構在毫無防備下暴露的風險也同步升高。他在採訪中強調,在漏洞洪流之下,現階段不是把所有事情一律處理,而是必須以篩選式應對撐過去的局面。
Larin 研究員是發現多起 APT 攻擊的專家,已找出 20 個以上 Zero-day 漏洞,現任卡巴斯基研究員。他的駭客生涯起點,是索尼遊戲機「PlayStation 3(PS3)」;據稱,他因童年時的好奇心取得 PS3,花了數年學習,最終找到了 PS3 的破解方法。
Larin 研究員認為,AI 可縮短漏洞搜尋時間,也降低漏洞搜尋的經驗門檻。他表示,過去從事漏洞搜尋需要長年經驗,也需要打破慣性思維,但如今這些能力不再全部都是必備條件;他並指出,對 AI 模型而言,只要簡短指令就已足夠。
卡巴斯基正開發用於將 AI 模型應用於研究的自有代理程式,同時也在開發用於管理模型工具使用與執行的 Harness 環境。Larin 研究員表示,這些代理程式近期已發現幾項漏洞。待修補完成後,這些漏洞將正式對外公布。
隨著 AI 發展,漏洞正在激增。今年截至目前為止,已公開的 CVE 約達 9 萬件,幾乎逼近去年公開 CVE 的 4萬8449 件,接近翻倍。然而,修補速度卻未能跟上這股漏洞增加的趨勢。
開發商在製作修補程式後,還必須經過確認不會產生新錯誤的驗證程序。此外,在部署修補程式之前,也需要針對各種系統配置環境進行事前相容性測試。若輕忽這些步驟,原本以安全為由套用修補程式,反而可能演變成讓整個系統癱瘓的事態。
Larin 研究員說,即使收到實際遭到利用的威脅通報,Microsoft(MS)對於在 Patch Tuesday 之外發布緊急修補程式也相當謹慎。他指出,原因在於必須針對眾多系統配置環境進行事前相容性測試。另外,他也認為,即使透過 AI 進行修補自動化,也無法解決驗證程序本身。
Larin 研究員強調,在「Bug Flood」時代,當大量漏洞湧向負責人員時,與其把所有修補程式一視同仁,不如依據風險與類型設定應對優先順序。他並建議,面對高風險漏洞時可參考 CVSS(Common Vulnerability Scoring System)分數作為優先處置的方式,且漏洞類型是決定優先順序的關鍵資訊。
因此,Larin 研究員表示,應該同時觀察 CVSS 分數與漏洞性質來採取應對。尤其是遠端程式碼執行(RCE)漏洞,能在虛擬私人網路(VPN)等網路邊界上、無須認證即可入侵系統,因此應列為最優先修補對象。相較之下,本機權限提升(LPE)漏洞雖有竊取管理員權限的風險,但可排在比外部滲透途徑更後面進行管理,他說。
Larin 研究員表示,安全更新原則上應立即安裝。不過,他也補充說,要把所有修補程式都迅速套用,在現實上並不容易。接著他指出,儲存重要資料的系統需要透過實體網路隔離加以隔絕,而優先補強與外界相接的網路邊界漏洞,才是防止損害的實際作法。
來源: IT DAILY · Kim Ho-jun 原文: https://www.itdaily.kr/news/articleView.html?idxno=242755
參考資料
本文由 BizCrush 在自動生成演算法的協助下撰寫。
來源 IT DAILY
查看原文本文由 BizCrush 根據 IT DAILY 原文摘要整理。準確引文與細節請參閱原文。
Keep reading
BizCrush