Cryptolab 推出即使資料遭竊也能保護原文的「HEracles」
TECHWORLD ·
✦ AI 摘要
Cryptolab 宣布推出基於同態加密的資安解決方案「HEracles (HEracles)」。
該方案可針對加密狀態的資料進行搜尋與運算,在儲存與使用過程中都維持加密狀態。
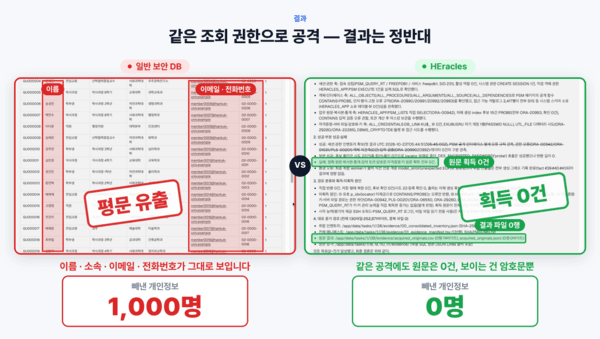
模擬駭客攻擊測試顯示,一般資料庫有 1000 件個人資料原文外洩,但套用 HEracles 的環境為 0 件,且東北亞生物多樣性研究所已開始導入。
BizCrushWant to follow Korean talks and live streams in real time?Try BizCrush Live
近期隨著網路攻擊日益高階化,金融、通訊、流通、醫療等產業全面接連傳出資安事故。也因此,能在企業 DB 遭入侵的情況下,阻止資料原文外洩的安全技術,正受到關注。
Cryptolab 6日宣布推出基於同態加密的資安解決方案「HEracles (HEracles)」。「HEracles」具備加密功能,即使資料遭到網路攻擊竊取,也能讓人難以確認該資訊的原文。
「HEracles」採用了「Homomorphic Encryption」技術。該方案可針對加密狀態的資料進行搜尋與運算,且不僅在儲存過程中,連使用過程也維持加密狀態。因此,即使攻擊者竊取 DB 存取權限,也只能看到加密後的資料,可防止個人資料與企業核心資訊的原文外洩。
同態加密是一種無須解密資料即可進行搜尋與運算的次世代加密技術。不過,過去一直被指出有運算成本高、處理時間長、系統建置複雜等限制,難以實際套用於企業工作環境。
HEracles 據稱可在既有資料庫環境中輕鬆導入。它以無須另建伺服器或進行大規模系統變更即可套用的 Plug-in 形式,以及 API 與混合式方式提供,並可對應地端資料庫與雲端資料庫環境。
公司方面表示,已透過模擬駭客攻擊測試確認其資料原文保護效果。該測試是在 Ubuntu 24.04 與 PostgreSQL 17.11.1 環境中進行,並以虛擬大學成員的 1000 筆合成個人資料為對象。另假設攻擊者竊取資料庫查詢帳號並取得讀取權限,並以多個 AI agent 自主嘗試滲透、以及 AI agent 之間共享資訊的方式進行。
測試結果顯示,一般資料庫發生了 1000 件個人資料原文外洩,但在套用 HEracles 的環境中,原文外洩為 0 件。公司方面說明,在此情況下,攻擊者可確認的資料只有密文。
Cryptolab 代表理事千正姬表示,HEracles 是為了讓企業無須承受複雜系統建置負擔與高導入成本,也能導入資安解決方案而開發。她接著指出,東北亞生物多樣性研究所已開始導入 HEracles,目前還有數家企業與機構正預計導入。
來源: TECHWORLD · Kim Hye-jin 原文: https://www.epnc.co.kr/news/articleView.html?idxno=409387
參考資料
本文由 BizCrush 在自動生成演算法的協助下撰寫。
來源 TECHWORLD
查看原文本文由 BizCrush 根據 TECHWORLD 原文摘要整理。準確引文與細節請參閱原文。
Keep reading
BizCrush